- ¿Por qué no aparece una puntuación?
- ¿El módulo corrige vulnerabilidades automáticamente?
- ¿Se envían los informes a una IA?
- ¿Qué ocurre al actualizar desde la primera versión?
- ¿Puedo eliminar un informe?
- ¿Se inicia automáticamente una auditoría cada noche?
Auditoría de seguridad PrestaShop: interpretar informes y seguir correcciones
¿Quiere saber qué puntos de seguridad revisar y facilitar pruebas concretas a su desarrollador? Security Audit Pro organiza comprobaciones, pruebas y seguimiento en el back-office. Esta guía explica cómo leer un informe sin confundir una sospecha con una vulnerabilidad confirmada.
¿Para qué sirve la auditoría?
Tras instalar un módulo, revise avisos conocidos e indicios en los archivos. Después de una intervención, vuelva a comprobar el punto afectado. Las agencias pueden conservar informes por tienda y compartir observaciones con su equipo técnico. Ocho categorías organizan la lectura, sin cubrir exhaustivamente todos los ataques.
Ver Security Audit Pro y las opciones de licencia
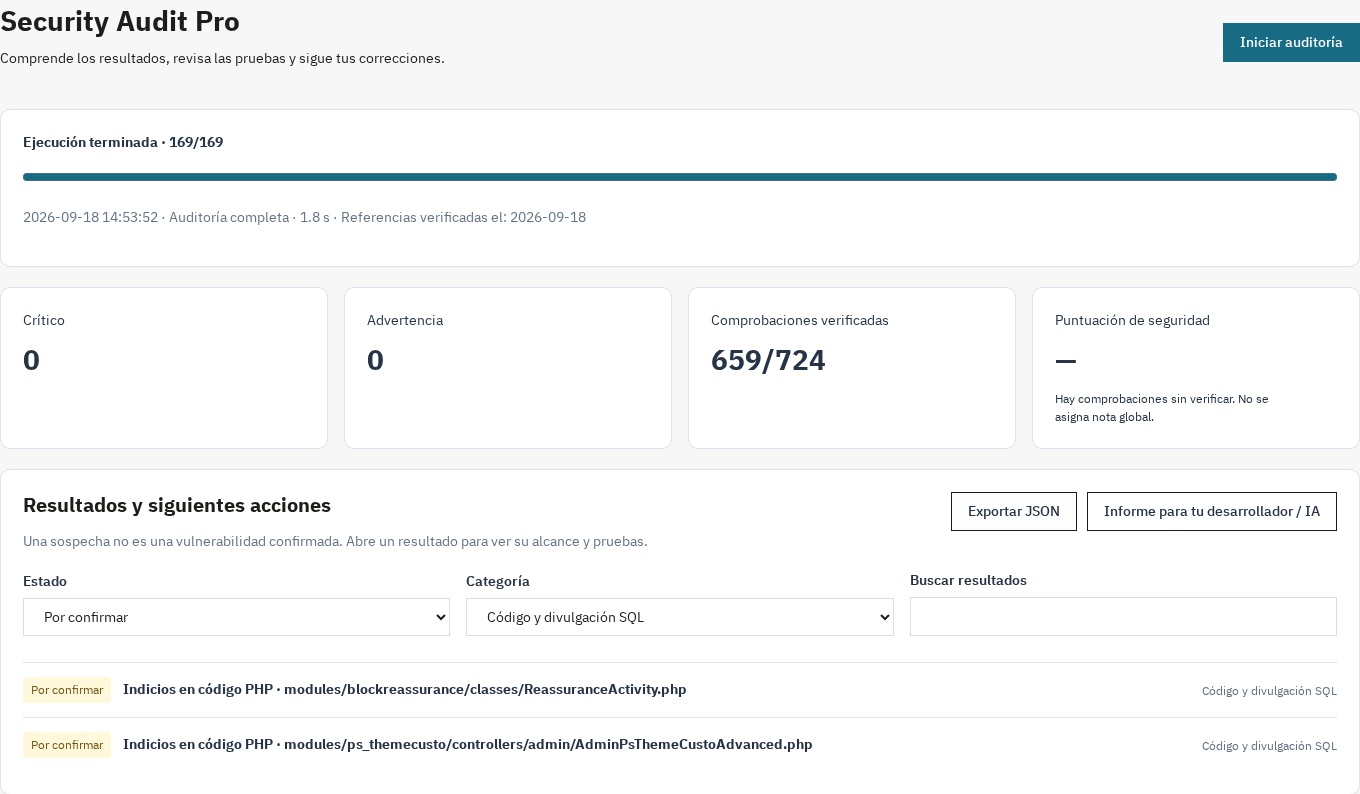
Siga el progreso y distinga los hallazgos de las comprobaciones pendientes.
Instalar y abrir el módulo
- Descargue desde su cuenta de cliente el ZIP correspondiente a su versión de PrestaShop.
- En Módulos → Gestor de módulos, elija Subir un módulo y seleccione el ZIP.
- Busque Security Audit, pulse Configurar e introduzca su licencia cuando se solicite. No se añade otro menú lateral.
- En multitienda, seleccione una tienda concreta. Inicie la auditoría y siga el progreso; puede pausar, reanudar o cancelar.
- Si se interrumpe, recargue la página, restablezca su sesión si es necesario y reanude el informe guardado.
Interpretar los resultados sin falsas certezas
Empiece por los problemas confirmados y su gravedad; después examine las sospechas. Abra un hallazgo para leer explicación, alcance, pruebas y recomendación. Filtre por categoría o busque un archivo. Una comprobación no verificada o un error nunca equivalen a un resultado satisfactorio; una respuesta de red bloqueada no permite concluir que todo está bien.
Por ejemplo, un HTTP200 al comprobar un archivo sensible puede corresponder a una página de error personalizada; el informe pide confirmación. Del mismo modo, una llamada encontrada en un archivo PHP no demuestra una inyección explotable.
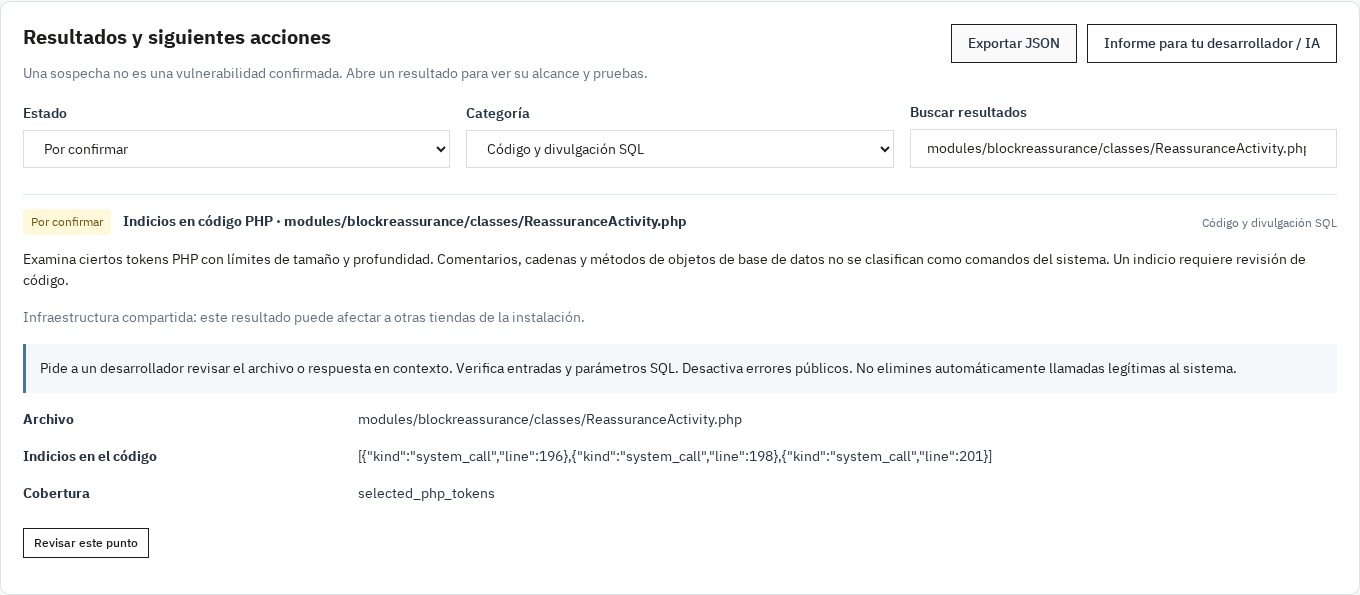
Abra un hallazgo para examinar las pruebas, leer la recomendación y volver a comprobarlo.
Seguir una corrección
Abra el hallazgo afectado, solicite una revisión de su recomendación y utilice la comprobación específica. Compare dos informes de la misma tienda: nuevos, persistentes, resueltos y no verificados. La ausencia de una comprobación en el segundo informe no demuestra una corrección. Exporte JSON o texto cuando necesite ayuda de un desarrollador o asistente de IA.
Requisitos y límites
PrestaShop 1.7.8, 8.2 o posterior, 9.1 o posterior (8.0, 8.1 y 9.0 no compatibles); PHP 7.4 como mínimo, compatible con su tienda; extensiones JSON, PDO, mbstring, cURL y OpenSSL. El módulo trabaja en el back-office. Las sondas HTTP deben alcanzar la tienda configurada: una protección de acceso, el alojamiento o un cortafuegos pueden dejar comprobaciones sin verificar.
El catálogo incorporado indica fecha y fuentes, sin incluir todos los avisos existentes. El análisis de archivos está acotado e informa de los límites alcanzados. CSRF, IDOR y las protecciones efectivas de ejecución de archivos requieren comprobaciones adicionales. El módulo no sustituye un pentest, no bloquea ataques ni aplica correcciones.
Preguntas frecuentes
¿Por qué no aparece una puntuación?
La nota requiere una auditoría terminada y comprobaciones aplicables verificadas. Cuando parte de la cobertura es desconocida, se muestran la cobertura y los hallazgos en lugar de una nota global.
¿El módulo corrige vulnerabilidades automáticamente?
No. El informe de texto puede ayudar a su desarrollador o asistente de IA a preparar cambios que deben revisarse y probarse antes de aplicarlos.
¿Se envían los informes a una IA?
No. Los informes se guardan en la tienda; usted decide exportarlos y compartirlos. La edición con licencia contacta con el servicio de licencias para su activación y validación.
¿Qué ocurre al actualizar desde la primera versión?
Se conservan ajustes e informes antiguos. Los de origen desconocido siguen disponibles para el superadministrador, sin mostrar detalles brutos, y no participan en comparaciones.
¿Puedo eliminar un informe?
Sí, con los permisos necesarios. Primero debe cancelar una auditoría en curso. Desinstalar el módulo elimina sus historiales tras la advertencia nativa.
¿Se inicia automáticamente una auditoría cada noche?
No. Las auditorías se inician desde el back-office. No se incluyen programación ni alertas automáticas.
Asistencia y elección de la oferta
Consulte la ficha del producto para elegir la fórmula, el número de sitios y las condiciones de soporte ofrecidas. Para cualquier consulta, utilice su cuenta de cliente WePresta. No incluya contraseñas ni claves en las solicitudes de asistencia.
Ver Security Audit Pro y las opciones de licencia
Historial de versiones
Versión 2.0.1
Correcciones
- Active su licencia desde la página de configuración del módulo en PrestaShop 9: el formulario ya no muestra «Invalid form token».
Versión 2.0.0
- Pause una auditoría, reanúdela tras una interrupción o cancélela.
- Distinga problemas confirmados, sospechas, comprobaciones no verificadas y errores.
- Consulte una nota global solo cuando las comprobaciones permiten calcularla.
- Revise avisos de seguridad fechados y sus fuentes para el núcleo y los módulos cubiertos.
- Compare hallazgos de dos informes y vuelva a comprobar un punto concreto.
- Conserve historial por tienda y exportaciones JSON o texto sin los datos sensibles identificados.
- Abra el módulo desde el Gestor de módulos, sin entrada en el menú lateral.
- Lea la interfaz y los informes en francés, inglés, español, italiano o polaco.
- Utilice comprobaciones acotadas y archivos de instalación más ligeros.
Versión 1.0.0
- Primera versión de la auditoría de seguridad y sus categorías.
- Cálculo de una puntuación de seguridad.
- Exportación de texto para análisis asistido.
- Interfaz de administración interactiva.
Estas descripciones precisan el alcance de las funciones históricas: la exportación de texto ayuda al análisis y no aplica correcciones automáticas.