Security Audit Pro – Protege tu tienda contra ataques impulsados por IA - Módulo PrestaShop
Security Audit Pro ayuda a comerciantes y agencias a revisar la seguridad de su tienda en ocho categorías. Inicie una auditoría reanudable, distinga los problemas confirmados de los puntos pendientes y siga sus correcciones.
Examine las pruebas, compare informes y exporte JSON o texto para su desarrollador o asistente de IA. El módulo no bloquea ataques ni aplica correcciones automáticas.
Everything you need, nothing you don't.
Controles específicos, pruebas para examinar y un historial para seguir las correcciones de tu tienda.
Auditorías reanudables
Pause una auditoría, reanúdela tras una interrupción o cancélela.
Resultados con pruebas
Cada hallazgo incluye estado, alcance, explicación, pruebas disponibles y una recomendación cuando resulta útil actuar.
Exportación para desarrollador o IA
El informe de texto reúne hallazgos, pruebas disponibles y recomendaciones.
Ocho categorías de controles
Encabezados, archivos, administración, módulos, WebService, código SQL, XSS/CSRF y permisos: cobertura específica con límites explícitos.
Historial y seguimiento de correcciones
Encuentre auditorías fechadas, abra informes cuando los necesite y compare hallazgos nuevos, persistentes, resueltos o no verificados.
PrestaShop 1.7.8, 8 y 9
Compatible con PrestaShop 1.7.8, 8 y 9, con una versión PHP adecuada para tu tienda. Acceso desde el Gestor de módulos.
Lo usan cada día.
description Descripción completa expand_more
Auditoría de seguridad para PrestaShop: comprenda los hallazgos y siga las correcciones
Los errores de configuración, los archivos expuestos y los módulos vulnerables merecen atención antes de un incidente. Security Audit Pro reúne comprobaciones de seguridad de PrestaShop en el back-office: encabezados HTTP, archivos, administración, módulos, WebService, código SQL, XSS/CSRF y permisos.
La auditoría ayuda a decidir qué corregir y qué investigar. No sustituye una prueba de penetración profesional ni proporciona un cortafuegos o protección específica frente a una tecnología de ataque.
Cómo funciona — 3 pasos
Paso 1 — Analice: busque Security Audit en Módulos → Gestor de módulos, pulse Configurar e Iniciar auditoría. Puede pausarla y reanudarla tras recargar; una interrupción conserva los pasos guardados.
Paso 2 — Revise: filtre por estado, categoría o búsqueda. Paso 3 — Haga seguimiento: revise las recomendaciones con un profesional, vuelva a comprobar un punto y compare dos informes.
Exportación para su desarrollador o asistente de IA
El informe de texto reúne hallazgos, pruebas disponibles y recomendaciones. Compártalo con su desarrollador o asistente de IA para preparar correcciones adecuadas; la exportación JSON permite un análisis estructurado.
El módulo no aplica cambios. Una sospecha en el código debe confirmarse antes de modificarlo; revise y pruebe las propuestas. Los informes nuevos excluyen los valores brutos de cookies y los secretos detectados por el proceso de eliminación de datos sensibles.
Informes detallados: hallazgos, pruebas y recomendaciones
Cada hallazgo incluye estado, alcance, explicación, pruebas disponibles y una recomendación cuando resulta útil actuar. Se distinguen problemas confirmados, sospechas, comprobaciones no verificadas, errores y comprobaciones superadas.
Una ruta de archivo, un encabezado o un módulo afectado orientan la investigación. Los filtros sustituyen las ocho pestañas antiguas; los detalles se abren cuando los necesita. Las explicaciones ayudan a priorizar, sin garantizar que una corrección técnica pueda realizarse sin ayuda.
Sección 1 — Encabezados HTTP y configuración del servidor
Los encabezados HTTP de su servidor son la primera línea de defensa. Los encabezados ausentes o mal configurados dejan su tienda expuesta a ataques de clickjacking, XSS, sniffing de MIME y fuga de datos.
Revise HSTS, CSP, la protección frente a inclusión en marcos, X-Content-Type-Options, Referrer-Policy y Permissions-Policy. Los informes también señalan versiones del servidor divulgadas y determinados atributos de cookies.
Cuando la respuesta HTTPS es utilizable, se comprueban el certificado y su caducidad. La política CORS observada en una página pública ofrece indicios limitados y no valida todos los puntos de entrada.
Sección 2 — Archivos y directorios sensibles
Uno de los vectores de ataque más comunes y devastadores: archivos que nunca deberían ser accesibles públicamente. Un solo archivo .env expuesto puede entregar todas las credenciales de su base de datos a un atacante.
El módulo examina una lista acotada de rutas sensibles: archivos .env, metadatos Git, configuración de PrestaShop, archivos Composer, copias de seguridad y registros habituales. También busca indicios de listados de directorios.
Una respuesta HTTP200 a una sonda de archivo genera una sospecha, no prueba que su contenido esté expuesto. Las respuestas inaccesibles o ambiguas quedan sin verificar.
Sección 3 — Seguridad del Back-Office
Revise el nombre de la carpeta de administración, las cuentas de empleados correspondientes, determinadas fechas de acceso y los formatos de contraseñas almacenadas. Una fecha ausente o inválida no demuestra inactividad.
Los módulos de protección detectados solo son indicios: su eficacia debe comprobarse. El módulo no intenta iniciar sesión por fuerza bruta ni certifica la protección del back-office.
Sección 4 — Seguridad de los módulos
Compare las versiones del núcleo y los módulos con los avisos incluidos en el catálogo, que muestra fuentes y fecha de revisión. Identifique directorios de módulos no registrados y ciertos puntos de entrada que requieren examen.
El catálogo cubre una selección explícita de avisos. La ausencia de coincidencias no demuestra que un módulo sea seguro. No se invocan puntos de entrada de módulos que puedan modificar datos.
Sección 5 — Auditoría de la API de WebService
Compruebe la activación del WebService, el uso de HTTPS y la respuesta anónima de /api/. Se revisan la longitud y diversidad de caracteres de las claves activas de la tienda y determinados permisos de escritura sensibles.
El informe incluye recuentos y observaciones, sin exportar las claves. Los indicios de acceso anónimo o permisos amplios requieren revisión en contexto; no se extraen recursos de clientes para demostrar una intrusión.
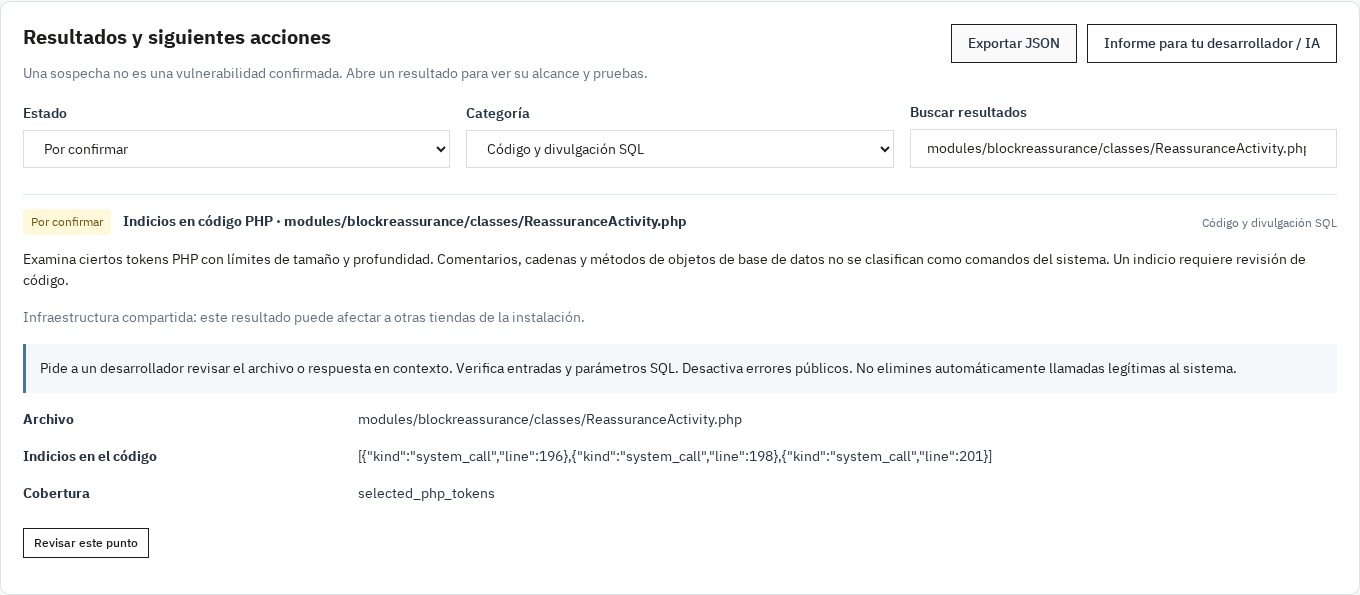
Sección 6 — Indicios de inyección SQL y análisis de código
Una solicitud limitada a la búsqueda comprueba si se divulgan errores SQL. La lectura acotada de archivos PHP de módulos y overrides señala determinadas llamadas y patrones sin ejecutar el código analizado.
Los indicios estáticos son sospechas, no inyecciones explotables confirmadas. La profundidad, cantidad y tamaño de los archivos están limitados; alcanzar un límite queda reflejado en el informe.
Sección 7 — Comprobaciones XSS y CSRF
El Cross-Site Scripting (XSS) permite a los atacantes inyectar scripts maliciosos en sus páginas, robando las cookies de los clientes, los tokens de sesión y los datos personales. El Cross-Site Request Forgery (CSRF) engaña a los usuarios autenticados para que realicen acciones no deseadas.
La sonda de búsqueda utiliza un marcador HTML inerte para detectar un reflejo que merece revisión. No envía scripts ejecutables. CSP forma parte de las observaciones de encabezados.
Un campo de token en el formulario de contacto no demuestra su validación en el servidor. La comprobación CSRF permanece sin verificar y requiere un examen adicional.
Sección 8 — Permisos y control de acceso
Revise determinados permisos de archivos de configuración, la presencia de reglas Apache en carpetas de carga y una respuesta de redirección sin seguir el destino externo.
Un archivo .htaccess no demuestra que el servidor bloquee la ejecución de PHP. El módulo no intenta acceder a pedidos de otros clientes ni certifica comprobaciones de propiedad de objetos (IDOR).
Una puntuación de A a F cuando las comprobaciones lo permiten
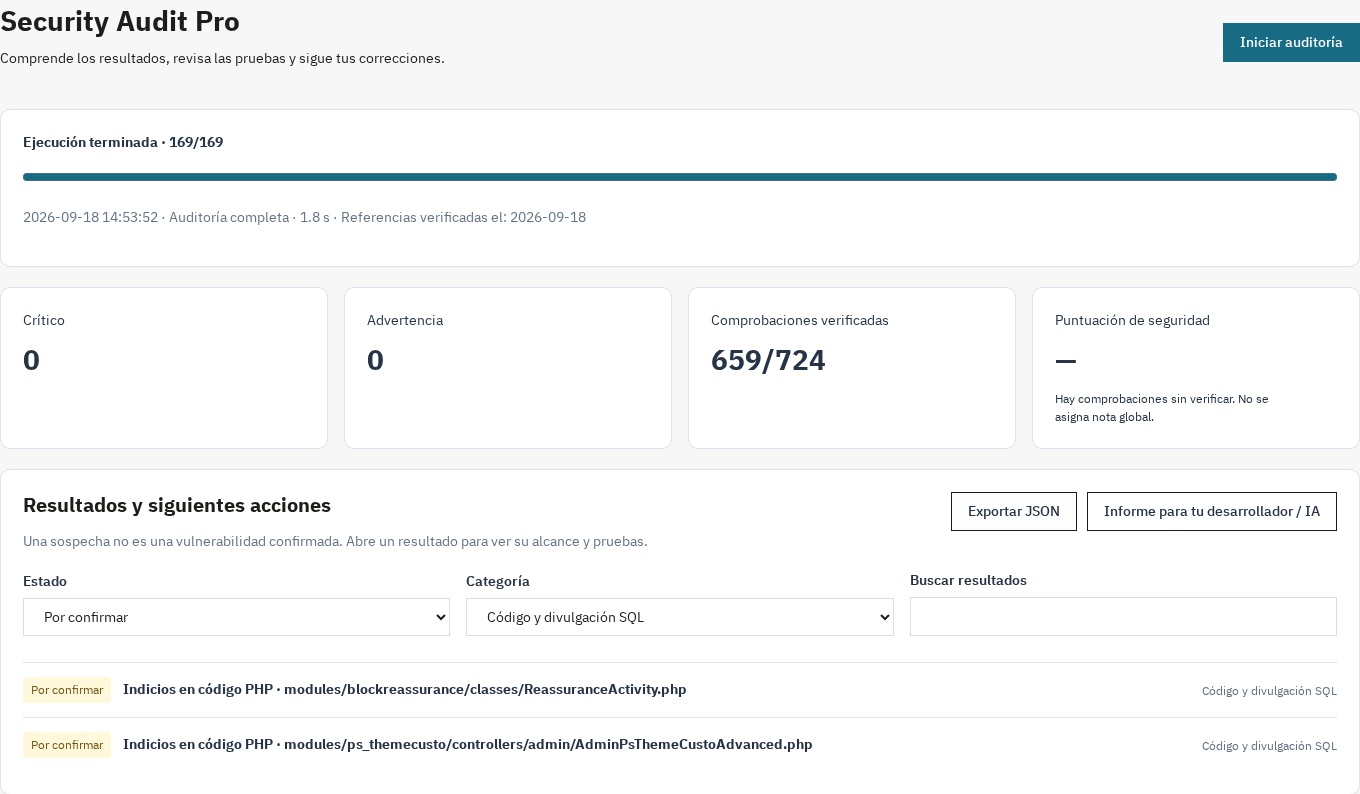
Los contadores muestran hallazgos críticos, advertencias y comprobaciones verificadas. Solo se calcula una nota global cuando la auditoría ha terminado y todas las comprobaciones aplicables están verificadas; en caso contrario se explica su ausencia.
Un hallazgo crítico limita la nota calculable. Una nota alta o una comprobación superada no garantizan la seguridad global: el alcance y las pruebas siguen siendo esenciales.
Panel de control, historial y comparación
Encuentre auditorías fechadas, abra informes cuando los necesite y compare hallazgos nuevos, persistentes, resueltos o no verificados. Una comprobación ausente no se considera automáticamente una corrección confirmada.
Pause, reanude o cancele la auditoría. Después de actualizar un módulo o de una intervención técnica, vuelva a comprobar el punto afectado y siga su evolución en el historial.
Comprobaciones acotadas, sin cambios automáticos en la tienda
Las comprobaciones leen los archivos y ajustes auditados sin corregirlos automáticamente. El módulo guarda sus propios informes y progreso. Las solicitudes HTTP están acotadas, permanecen en la tienda configurada y no siguen redirecciones.
No se añade ningún script a la tienda pública. La auditoría sí consume recursos mientras se ejecuta; su duración depende de la tienda y del alojamiento. Puede pausarla o cancelarla.
Historial por tienda en multitienda
Seleccione una tienda para consultar e iniciar sus auditorías. Los informes nuevos y las comparaciones se separan por tienda; los hallazgos sobre archivos compartidos se identifican como tales.
Las antiguas entradas sin atribución fiable a una tienda quedan reservadas al superadministrador y excluidas de las comparaciones. Se respetan los permisos de los empleados para leer, auditar y eliminar.
Compatibilidad y funcionamiento
Acceda mediante Configurar en el Gestor de módulos, sin una entrada adicional en el menú lateral. La interfaz y los informes están disponibles en francés, inglés, español, italiano y polaco.
PrestaShop 1.7.8, 8 y 9; PHP 7.4 como mínimo, en una versión compatible con su PrestaShop. Extensiones necesarias: JSON, PDO, mbstring, cURL y OpenSSL. Interfaz local sin bibliotecas remotas ni compilación a cargo del comerciante.
¿Para quién es este módulo?
Para comerciantes que quieren comprender los hallazgos antes de involucrar a su desarrollador; agencias que siguen varias tiendas; y desarrolladores que necesitan examinar indicios y comparar resultados tras una corrección.
Una auditoría especializada sigue siendo necesaria para confirmar sospechas y revisar protecciones que no pueden validarse automáticamente.
Leer la guía de auditoría de seguridad y seguimiento de correcciones
¿Por qué elegirnos?
Descubre cómo nos comparamos con las alternativas más comunes del mercado.
| Característica | WePresta | Addons |
|---|---|---|
| payments Precios transparentes | check_circle | cancel |
| update Actualizaciones de por vida incluidas | check_circle | cancel |
| support_agent Soporte directo del desarrollador | check_circle | cancel |
| verified Compatible con PS 1.7, 8 y 9 | check_circle | help_outline |
| code Código limpio y estandarizado | check_circle | cancel |
| storefront Compatible multi-tienda | check_circle | help_outline |
| money_off Sin tarifas de renovación ocultas | check_circle | cancel |
Descubre el módulo en imágenes.

Auditoría de seguridad PrestaShop: informes y seguimiento

Siga el progreso y distinga los hallazgos de las comprobaciones pendientes.

Abra un hallazgo para examinar las pruebas, leer la recomendación y volver a comprobarlo.
FAQ
Encuentra respuestas a las preguntas más frecuentes sobre este módulo
Únete a +290 comerciantes que usan este módulo
Instalación en 5 minutos · Documentación completa incluida