2FA back office: proteggi gli accessi admin - Modulo PrestaShop

Modulo PrestaShop 2FA: Metti in Sicurezza il tuo Back-Office e Ferma il Furto di Password

+7 Download ★ ★ ★ ★ ★ 5 / 5 Versione 2.0.0 1.7.8 8.2+ 9.1+ 5 Lingue 🇵🇱 PL 🇪🇸 ES 🇮🇹 IT 🇬🇧 EN 🇫🇷 FR
  • Codice a 6 cifre di un'app (Google Authenticator, Authy, Microsoft Authenticator…) dopo la password
  • Un codice al mese e per browser: dispositivi attendibili 30 giorni, sessione verificata 12 ore
  • 2FA obbligatoria per profilo, con periodo di tolleranza e blocco dopo codici errati
  • Dashboard, registro e reimpostazione di un collega in pochi clic
  • 10 codici di recupero per dipendente, accesso di emergenza tramite file o console
  • Compatibile con PrestaShop 1.7.8, 8.2+ e 9.1+ (PHP 7.4 minimo)
Non sei ancora sicuro? Provalo gratis per 24 ore — nessuna carta di credito richiesta.
Funzionalità

Tutto quello che ti serve, niente di superfluo

Autenticazione TOTP a due fattori con Google Authenticator, Authy o Microsoft, dispositivi attendibili e gestione per dipendente.

Doppia verifica TOTP

Un codice a 6 cifre di un’app, oltre alla password, prima di qualsiasi azione del back office.

Attivazione tramite QR code

Inquadra il codice QR, inserisci un primo codice: la configurazione richiede due minuti.

Compatibile con tutte le app

Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden e qualsiasi app TOTP.

Codici di recupero inclusi

Dieci codici monouso per dipendente, rinnovabili dalla pagina «La mia autenticazione a due fattori».

Gestione per dipendente

Ogni dipendente gestisce la propria 2FA; un super amministratore reimposta o sblocca un collega dalla dashboard.

Protezione contro il furto di password

Con una password rubata, nessuna pagina, modulo o chiamata AJAX del back office si esegue senza il codice.

Recensioni dei clienti

Lo usano ogni giorno

5 Su 5 · 5 Recensioni

"Best module I've found for PrestaShop. Worth every penny."

TG Tom G.

"Lo uso en 3 tiendas sin ningún problema."

IT Isabel T.

"Soporte técnico rápido y eficaz. Gran trabajo!"

DS Diego S.

"Relación calidad/precio inmejorable."

PR Pablo R.
description Descrizione completa expand_more

Proteggi il tuo Back-Office PrestaShop con l'Autenticazione a Due Fattori (2FA)

Lo sapevi che una password, per quanto complessa, non basta più a garantire la sicurezza del tuo negozio online? Di fronte all'aumento del phishing e del furto di credenziali, l'accesso alla tua amministrazione è il bersaglio preferito degli hacker. Il nostro modulo Two-Factor Authentication (2FA) aggiunge un secondo passaggio a ogni accesso: il codice a 6 cifre di un'app installata sullo smartphone del dipendente. Con una password rubata, nel tuo back-office non si esegue nulla: né pagine, né moduli, né chiamate AJAX.

Un Secondo Lucchetto contro il Furto di Password

La sicurezza del tuo fatturato e la protezione dei dati dei tuoi clienti sono le tue priorità. Il modulo si basa sullo standard aperto TOTP (Time-based One-Time Password, RFC 6238), supportato dalle app di autenticazione più diffuse: il codice cambia ogni 30 secondi e funziona una sola volta. Rafforzi così la protezione dei dati personali del tuo negozio (GDPR) e la fiducia all'interno del tuo team di gestione.

Un Accesso che Non Rallenta il Tuo Team

Un'autenticazione a due fattori che si aggira perché stanca non protegge nessuno. Il modulo riduce il numero di codici richiesti senza indebolire il controllo:

  • Un codice al mese e per browser: il dispositivo attendibile viene ricordato per 30 giorni (regolabile), qualunque sia l'indirizzo IP. Ogni dipendente vede i propri dispositivi e rimuove quelli che non usa più.
  • Una sessione verificata di 12 ore: un solo codice per giornata di lavoro, anche su una postazione non ricordata. La durata si regola da 1 a 168 ore e la disconnessione la termina.
  • Un inserimento veloce: il codice parte alla sesta cifra e la casella «Ricorda questo dispositivo» è selezionata per impostazione predefinita (regolabile).

Funzionalità Chiave

  • Compatibilità universale: Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden o qualsiasi app TOTP. Attivazione con codice QR, con una chiave di configurazione leggibile o con il pulsante «Apri nell'app» sul telefono.
  • Gestione granulare dei profili: rendi obbligatoria la 2FA per i profili critici (es. SuperAdmin) e lascia che gli altri la attivino da soli da «La mia autenticazione a due fattori».
  • Periodo di tolleranza configurabile: concedi qualche giorno (7 per impostazione predefinita) ai tuoi collaboratori per attrezzarsi prima di rendere obbligatoria la doppia autenticazione. Il termine decorre dal giorno in cui il profilo diventa obbligatorio e un avviso indica i giorni rimasti.
  • Blocco dopo codici errati: dopo 5 codici sbagliati (regolabile), l'account viene bloccato per 15 minuti (regolabile). Il blocco è salvato nel database: riconnettersi non azzera i tentativi.
  • Dashboard e registro: i super amministratori vedono chi è protetto, chi è bloccato e chi deve ancora configurare la 2FA, e consultano la cronologia di verifiche, errori e modifiche di sicurezza.
  • Reimpostazione di un collega: un dipendente ha perso il telefono? Un super amministratore reimposta o sblocca il suo account in pochi clic, confermando con il proprio codice.
  • Controllo prima di ogni azione: il codice è richiesto prima dell'esecuzione di una pagina, di un modulo o di una chiamata AJAX. Anche cambiare telefono o creare nuovi codici di recupero richiede un codice valido.
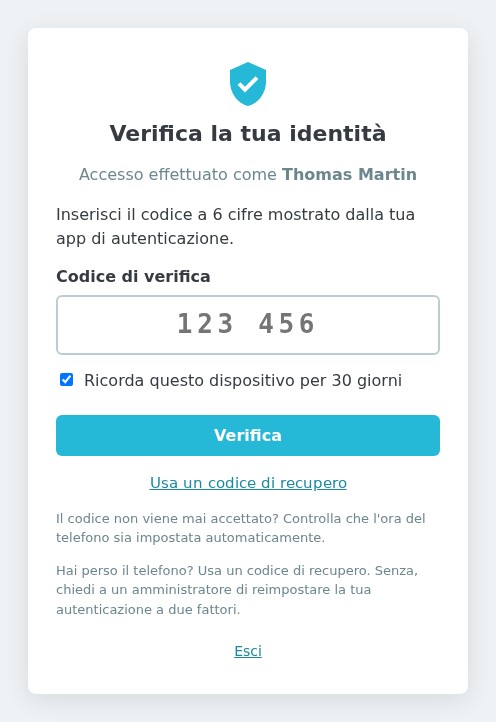
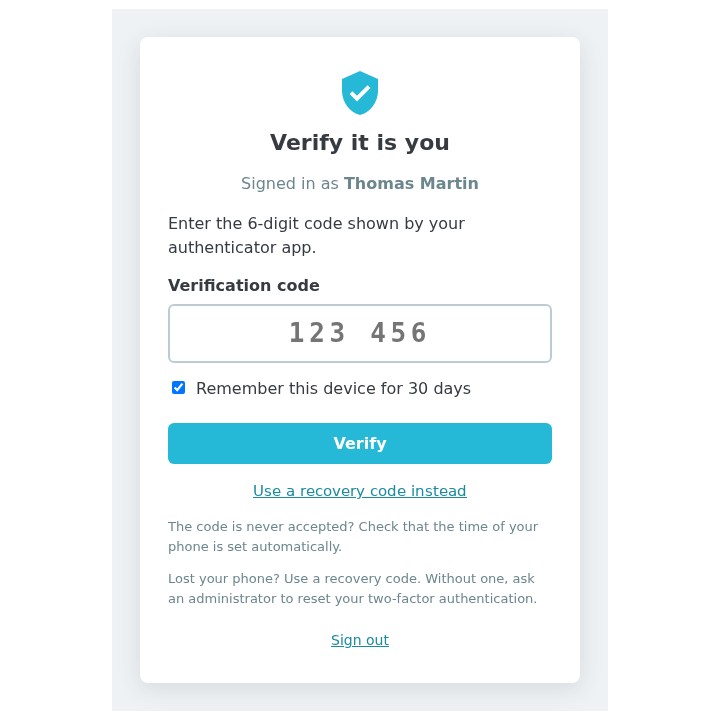
Pagina «Verifica la tua identità»: campo del codice a 6 cifre, casella «Ricorda questo dispositivo per 30 giorni» selezionata e link ai codici di recupero
Pagina del codice dopo la password
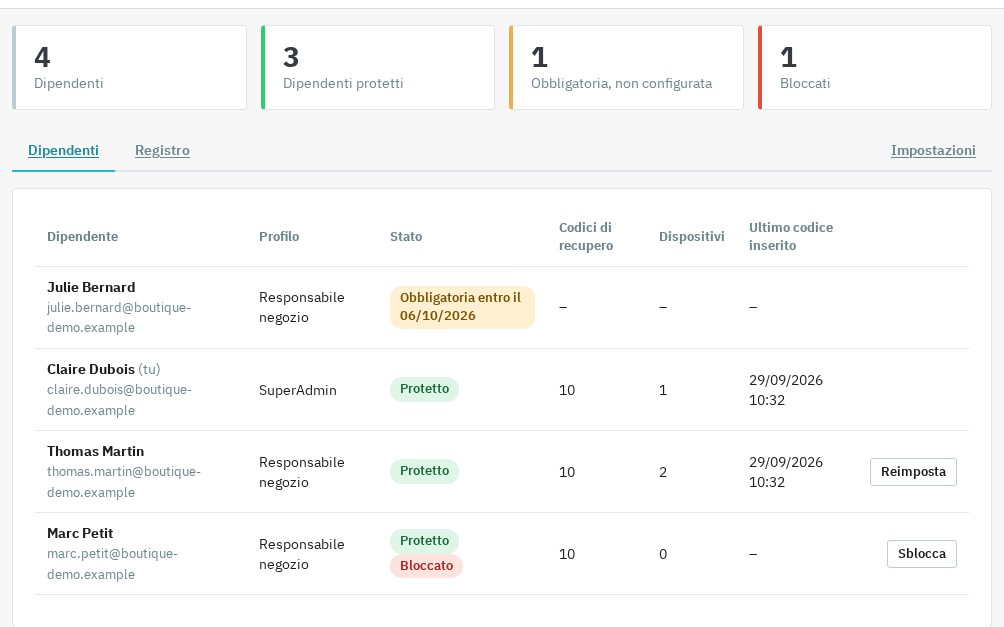
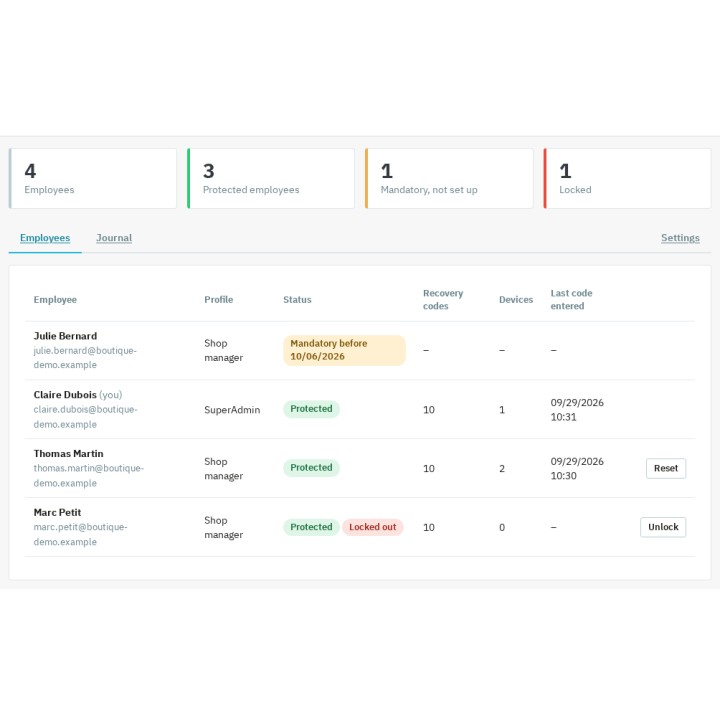
Dashboard di un super amministratore: 4 dipendenti di cui 3 protetti, una configurazione obbligatoria in sospeso, un dipendente bloccato, con i pulsanti Reimposta e Sblocca
Dashboard dei dipendenti

Perché scegliere questa soluzione per il tuo negozio PrestaShop?

A differenza di altre soluzioni complesse, il nostro modulo è pensato per i commercianti esigenti che non vogliono sacrificare il proprio tempo. Offre un equilibrio tra alta sicurezza e comodità d'uso.

  • Tranquillità: il tuo catalogo, i tuoi margini e i file dei tuoi clienti sono protetti da un doppio lucchetto digitale.
  • Sempre una porta di emergenza: 10 codici di recupero monouso per dipendente, la reimpostazione da parte di un super amministratore, il file DISABLE_2FA e il comando da console wepresta:2fa:disable ti evitano un blocco definitivo.
  • Leggero: nessun override, nessuna libreria PHP di terze parti, segreti cifrati e autenticati, un archivio di meno di 250 KB.
  • Una licenza che non spegne mai la protezione: se la licenza scade, la 2FA resta applicata; vengono bloccate solo le impostazioni e la dashboard.

Un'Installazione Semplice, Rapida ed Efficace

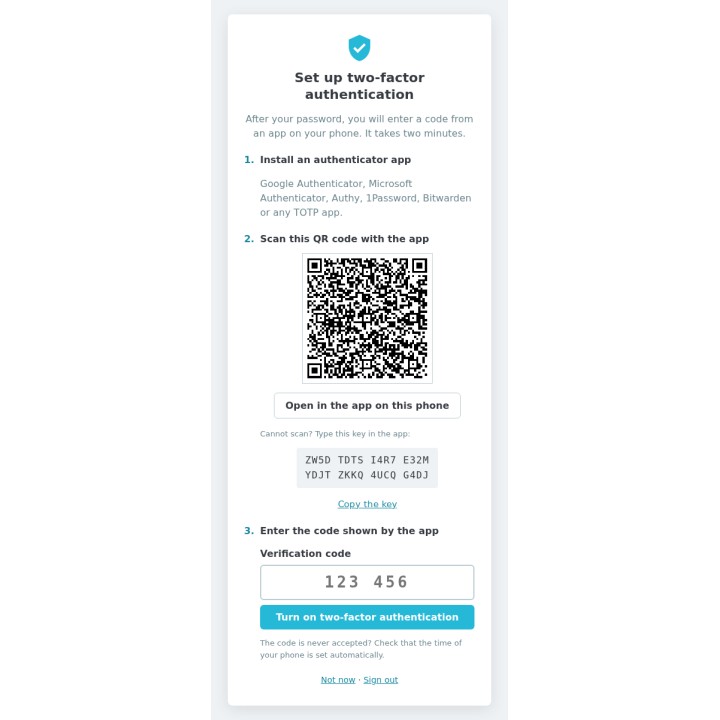
Non serve essere un esperto di cybersicurezza per proteggere il tuo business. L'installazione richiede pochi clic direttamente dalla gestione moduli. Una volta attivato, il modulo guida ogni dipendente passo dopo passo nella configurazione della propria app mobile: bastano due minuti. Indica i profili obbligatori e il tuo back-office PrestaShop beneficia di una protezione di livello professionale, pronta ad affrontare le minacce del web moderno.
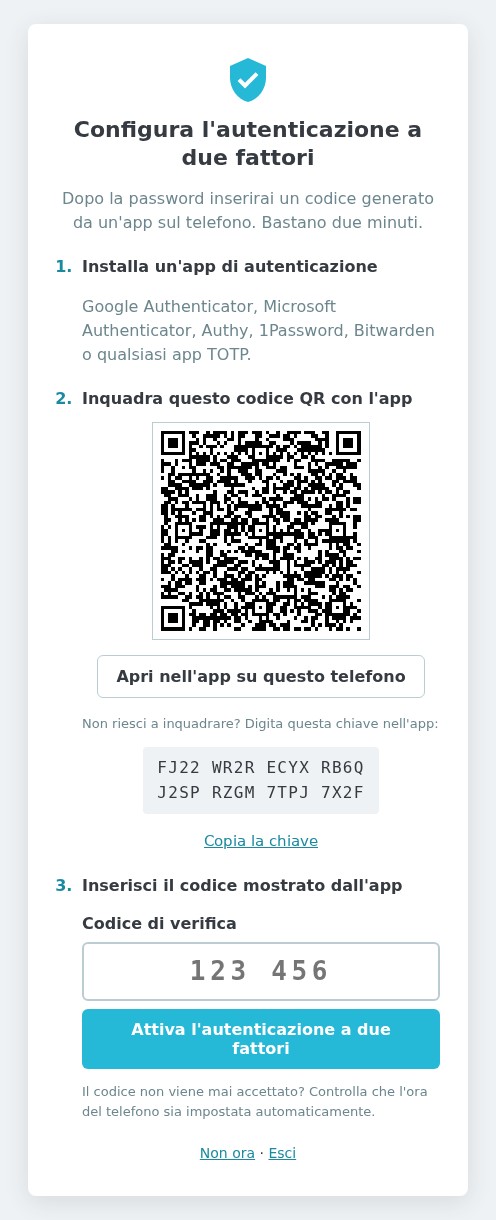
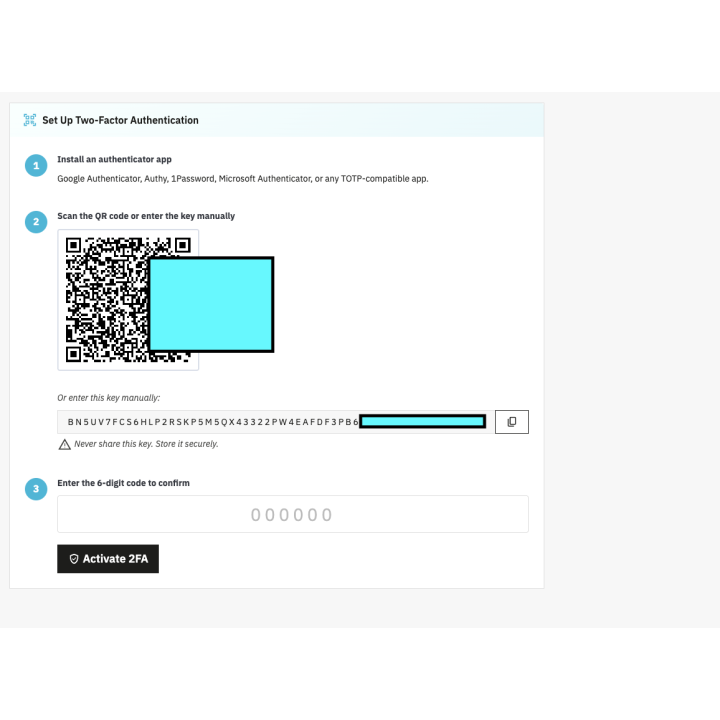
Pagina di configurazione: installare un’app di autenticazione, inquadrare il codice QR (o digitare la chiave), poi inserire il codice mostrato dall’app
Configurazione in tre passaggi
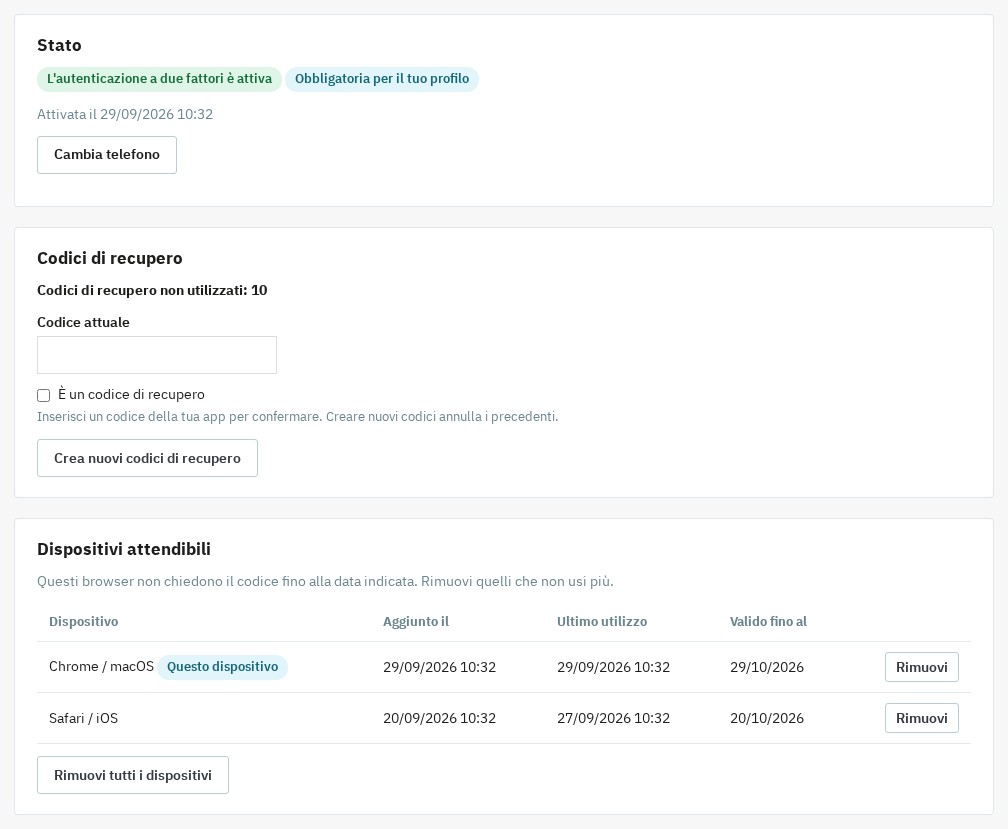
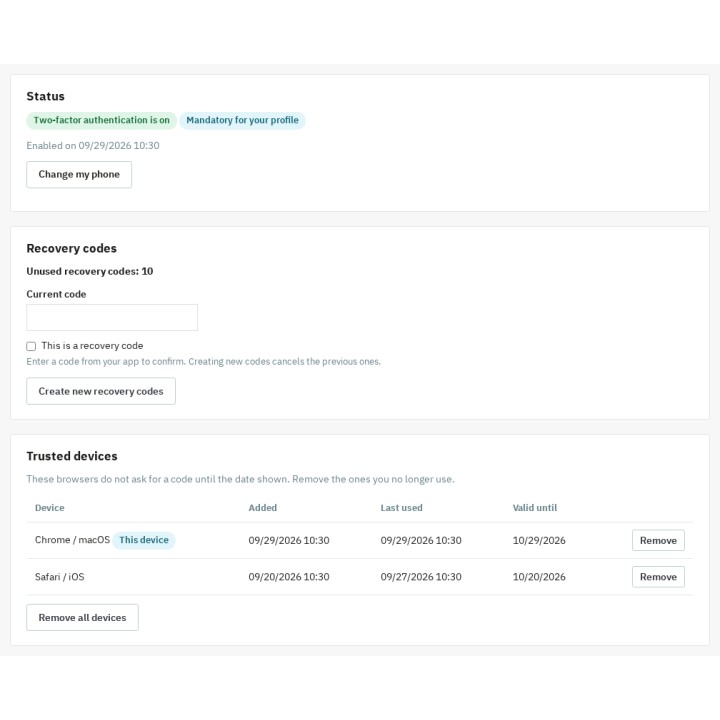
Pagina «La mia autenticazione a due fattori»: stato attivo, 10 codici di recupero non utilizzati ed elenco dei dispositivi attendibili (Chrome / macOS, Safari / iOS) con la data di validità
La mia 2FA: codici di recupero e dispositivi attendibili

Compatibilità

Compatibile con PrestaShop 1.7.8, 8.2+ e 9.1+, con PHP 7.4 o superiore (estensioni json, openssl e mbstring). PrestaShop 1.7.7, 8.0, 8.1 e 9.0 non sono supportati. Un solo archivio va bene per queste versioni. L'interfaccia è disponibile in francese, inglese, spagnolo, italiano e polacco. Su PrestaShop 1.7, la pagina delle impostazioni segnala tre vecchi script autonomi di PrestaShop (backup.php, pdf.php, get-file-admin.php) da eliminare: rispondono a un dipendente connesso senza passare dal controllo del modulo.

Il supporto è fornito dalla tua area cliente WePresta o via email a mail@wepresta.shop, secondo l'opzione di supporto della tua offerta. Leggi la documentazione completa

Confronto

Perché sceglierci?

Scopri come ci confrontiamo con le alternative più diffuse sul mercato

Funzionalità Addons
Prezzi trasparenti
Aggiornamenti a vita inclusi
Supporto diretto dallo sviluppatore
Compatibile con PS 1.7, 8 e 9
Codice pulito e standardizzato
Compatibile Multi-negozio
Nessun costo di rinnovo nascosto
Incluso Non incluso Parziale / Non garantito
Anteprima

Scopri il modulo attraverso le immagini
Autenticazione a due fattori (2FA) per il back office PrestaShop
Autenticazione a due fattori (2FA) per il back office PrestaShop

Pagina del codice dopo la password
Pagina del codice dopo la password

Dashboard dei dipendenti
Dashboard dei dipendenti

Configurazione in tre passaggi
Configurazione in tre passaggi

La mia 2FA: codici di recupero e dispositivi attendibili

La mia 2FA: codici di recupero e dispositivi attendibili

Supporto

FAQ

Trova le risposte alle domande frequenti su questo modulo

La 2FA aggiunge una seconda verifica all’accesso all’amministrazione. Anche se una password viene rubata (phishing, fuga di dati, password riutilizzata), il back office resta chiuso senza il codice temporaneo generato sul telefono del dipendente. È una protezione diretta contro la presa di controllo di un negozio: modifica dei prezzi, dirottamento degli ordini, creazione di account amministratore o esportazione dei dati dei clienti.

Il modulo usa lo standard TOTP (Time-based One-Time Password, RFC 6238): un codice a 6 cifre che cambia ogni 30 secondi, generato da un’app di autenticazione. Non servono SMS (costi, recapito) né e-mail (casella compromessa), e il codice si genera senza connessione di rete. Un telefono con l’orologio sfasato di un periodo di 30 secondi è comunque accettato; un codice funziona una sola volta.

Tutte le app TOTP: Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden e le loro equivalenti. Ogni dipendente usa l’app che preferisce, senza strumenti proprietari imposti. Il codice QR si inquadra con l’app; su un telefono, il pulsante «Apri nell’app» o la digitazione della chiave di configurazione evitano la scansione.

Sì. Nelle impostazioni scegli i profili per cui la 2FA è obbligatoria, per esempio SuperAdmin e i profili che accedono a pagamenti, moduli o esportazioni. Gli altri dipendenti possono attivarla da soli da «La mia autenticazione a due fattori». Un periodo di tolleranza (7 giorni per impostazione predefinita) lascia il tempo di attrezzarsi: decorre dal giorno in cui il profilo diventa obbligatorio e un avviso indica i giorni rimasti.

Due meccanismi si sommano. Il dispositivo attendibile ricorda un browser per 30 giorni (regolabile), qualunque sia l’indirizzo IP: il dipendente inserisce un codice al mese e per browser, con la casella «Ricorda questo dispositivo» selezionata per impostazione predefinita. Su un browser non ricordato, la verifica resta valida 12 ore (regolabile da 1 a 168 ore): un solo codice per giornata di lavoro. La disconnessione o la rimozione del dispositivo da «La mia autenticazione a due fattori» richiede di nuovo il codice. Puoi anche collegare un dispositivo al suo indirizzo IP per un controllo più rigoroso.

Accede con uno dei suoi 10 codici di recupero (monouso), poi configura la nuova app con «Cambia telefono». Se non ha più codici, un super amministratore apre la dashboard, fa clic su «Reimposta» sulla sua riga e conferma con il proprio codice: la 2FA del dipendente viene rimossa e la configura di nuovo al successivo accesso. Ogni reimpostazione viene scritta nel registro.

Quattro vie, dalla più semplice alla più radicale: il codice di recupero del dipendente; la reimpostazione da parte di un altro super amministratore; il comando da console wepresta:2fa:disable (opzione --employee con l’ID o l’e-mail del dipendente, oppure --all per tutto il negozio, e --dry-run per simulare); il file vuoto DISABLE_2FA collocato nella cartella del modulo, che sospende la richiesta del codice per tutti finché esiste. Un avviso rosso ne ricorda la presenza ai super amministratori.

Blocca il secondo passaggio: dopo 5 codici errati (regolabile da 1 a 20), il dipendente viene bloccato per 15 minuti (regolabile da 1 a 1440 minuti). Il blocco è salvato nel database: riconnettersi con la password non azzera il contatore. Un codice è accettato una sola volta. Il modulo non limita i tentativi di password.

Sì. Il registro della dashboard, riservato ai super amministratori, elenca con data, dipendente, indirizzo IP e dettaglio: codici accettati o errati, codici di recupero usati, blocchi e sblocchi, cambi di telefono, nuovi codici di recupero, dispositivi aggiunti o rimossi, reimpostazioni e disattivazioni. Si filtra per dipendente e non contiene mai un codice né un segreto. Le righe più vecchie di 90 giorni (regolabile da 7 a 3650 giorni) vengono eliminate automaticamente.

Sì. Il codice viene verificato prima che il back office esegua qualsiasi cosa: pagine, moduli (POST), chiamate AJAX e JSON, pagine senza menu. Con la sola password, una pagina viene reindirizzata alla pagina del codice e una chiamata AJAX riceve una risposta 401 senza dati. Limite noto su PrestaShop 1.7: i vecchi script autonomi backup.php, pdf.php e get-file-admin.php rispondono a un dipendente connesso senza passare dal nucleo di PrestaShop; la pagina delle impostazioni lo segnala e invita a eliminarli.

Resta applicata. La licenza non disattiva mai la protezione: alla scadenza (fine della prova, scadenza, licenza sospesa o errore del server delle licenze), vengono bloccate solo le impostazioni e la dashboard dietro il modulo di licenza, con un avviso. I dipendenti continuano ad accedere con il loro codice. Attivare o rinnovare la licenza riapre le impostazioni.

Il modulo funziona con PrestaShop 1.7.8, 8.2+ e 9.1+, e PHP 7.4 minimo, con un solo archivio; PrestaShop 1.7.7, 8.0, 8.1 e 9.0 non sono supportati. Per aggiornare, carica l’archivio 2.0.0 nella gestione moduli: le registrazioni, i codici di recupero e il registro vengono conservati. I dispositivi attendibili della versione 1.0.0 non vengono più riconosciuti: ogni dipendente inserisce il codice una volta per browser.

Sì. Disinstallare il modulo interrompe la protezione ed elimina le registrazioni, i dispositivi attendibili, il registro e le impostazioni del modulo; PrestaShop chiede una conferma prima di farlo. Una volta disinstallato, il back office torna protetto dalla sola password.

Sì, temporaneamente. L’interruttore «Attiva l’autenticazione a due fattori» nelle impostazioni sospende la richiesta del codice per tutti senza eliminare le registrazioni; riattivalo per ripristinare la protezione. Per un solo dipendente, usa «Reimposta» nella dashboard oppure, se il suo profilo non è obbligatorio, «Disattiva l’autenticazione a due fattori» dalla sua pagina.

No. Il modulo agisce solo nel back office: non aggiunge nulla a ciò che vedono i tuoi clienti, non sostituisce alcun file di PrestaShop (nessun override) e funziona quindi con tutti i temi.

Sì. I segreti TOTP sono salvati in un formato cifrato e autenticato, i codici di recupero e i token dei dispositivi attendibili come impronte, e il registro non contiene mai un codice né un segreto. Le chiavi derivano dalla chiave di cifratura di PrestaShop, che non è nel database: un’esportazione del solo database non permette di generare un codice valido.

Si basa su un cookie specifico del dipendente e del browser (HttpOnly, SameSite=Lax) di cui il database conserva solo un’impronta. Scade alla data scelta (30 giorni per impostazione predefinita), il dipendente può rimuoverlo in qualsiasi momento da «La mia autenticazione a due fattori» e puoi collegarlo all’indirizzo IP per un controllo più rigoroso. Su una postazione condivisa, disattiva i dispositivi attendibili (durata 0).

Iscriviti +7 Merchant che usano questo modulo

Installazione in 5 minuti · Documentazione completa inclusa

inventory_2 modulo 10.70 € 4.28 € one-time -60%
Scegli la tua licenza
3 mesi di supporto a 0.99€ · poi 1.99€/mese
  • • Risposta entro 24 ore lavorative
  • 🔧 Assistenza per installazione e configurazione
  • 💬 Contatto diretto con lo sviluppatore
Senza impegno · Disdisci in 1 clic dal tuo account
Invece di --€/year se acquistati separatamente
Caricamento in corso ...