- Perché non viene mostrato un punteggio?
- Il modulo corregge automaticamente le vulnerabilità?
- I report vengono inviati a un servizio IA?
- Cosa succede aggiornando dalla prima versione?
- Posso eliminare un report?
- Viene avviato automaticamente un audit ogni notte?
Audit di sicurezza PrestaShop: leggere i report e seguire le correzioni
Vuoi capire quali aspetti di sicurezza esaminare e fornire prove concrete al tuo sviluppatore? Security Audit Pro organizza controlli, prove e verifiche successive nel back-office. Questa guida spiega come leggere un report senza confondere un sospetto con una vulnerabilità confermata.
A cosa serve l’audit?
Dopo aver installato un modulo, esamina gli avvisi noti e gli indizi nei file. Dopo un intervento, ricontrolla il punto interessato. Le agenzie possono conservare report per negozio e condividere osservazioni con il team tecnico. Le otto categorie organizzano la lettura, senza coprire ogni possibile attacco.
Scopri Security Audit Pro e le opzioni di licenza
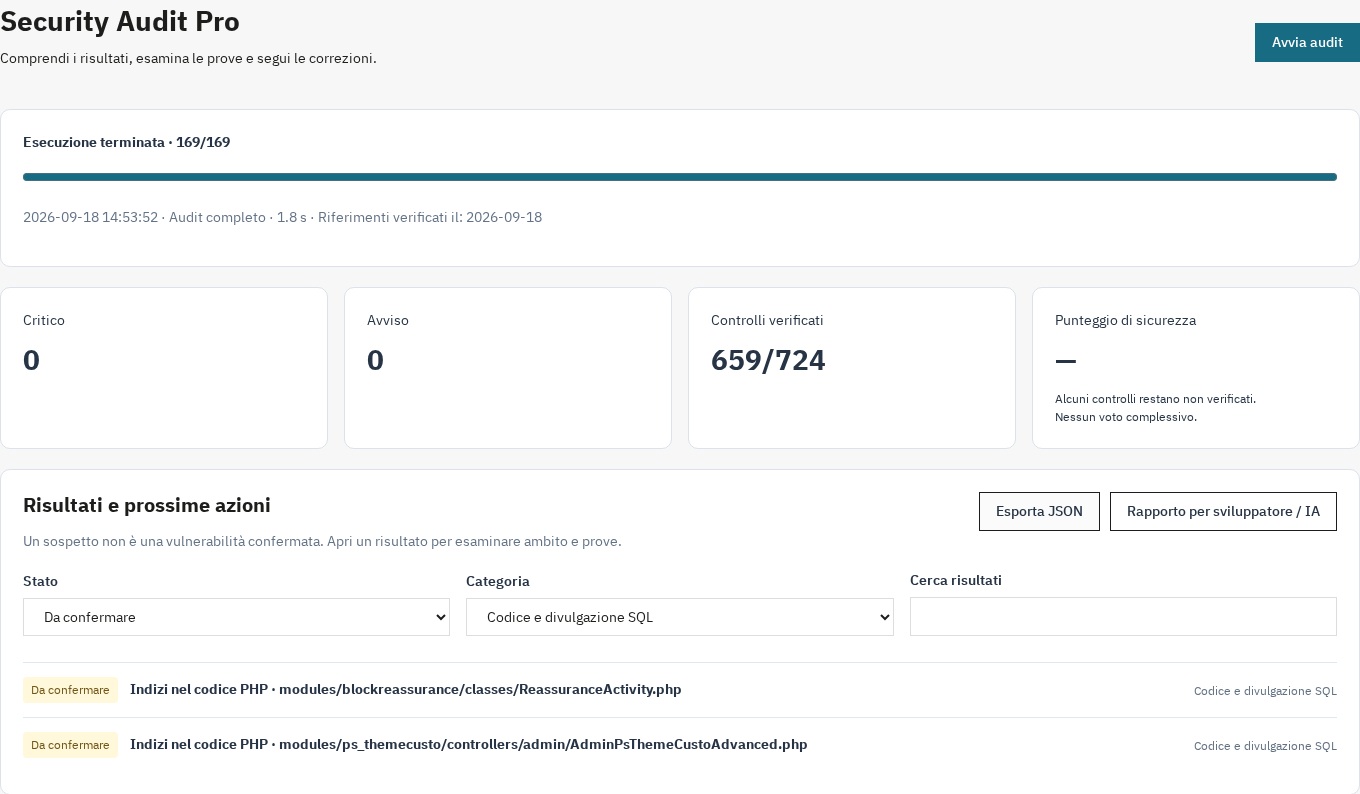
Segui l’avanzamento e distingui i risultati dai controlli ancora da verificare.
Installare e aprire il modulo
- Scarica dal tuo account cliente il file ZIP corrispondente alla versione di PrestaShop.
- In Moduli → Gestione moduli, scegli Carica un modulo e seleziona lo ZIP.
- Cerca Security Audit, fai clic su Configura e inserisci la licenza quando richiesto. Non viene aggiunto un altro menu laterale.
- Nel multinegozio, seleziona un negozio specifico. Avvia l’audit e segui l’avanzamento; puoi mettere in pausa, riprendere o annullare.
- Se si interrompe, ricarica la pagina, ripristina la sessione se necessario e riprendi il report salvato.
Leggere i risultati senza false certezze
Inizia dai problemi confermati e dalla loro gravità, poi esamina i sospetti. Apri un risultato per leggere spiegazione, ambito, prove e raccomandazione. Filtra per categoria o cerca un file. Un controllo non verificato o un errore non equivale mai a un esito positivo; una risposta di rete bloccata non permette conclusioni rassicuranti.
Per esempio, un HTTP200 durante il controllo di un file sensibile potrebbe essere una pagina di errore personalizzata: il report richiede conferma. Anche una chiamata trovata in un file PHP non basta a dimostrare un’iniezione sfruttabile.
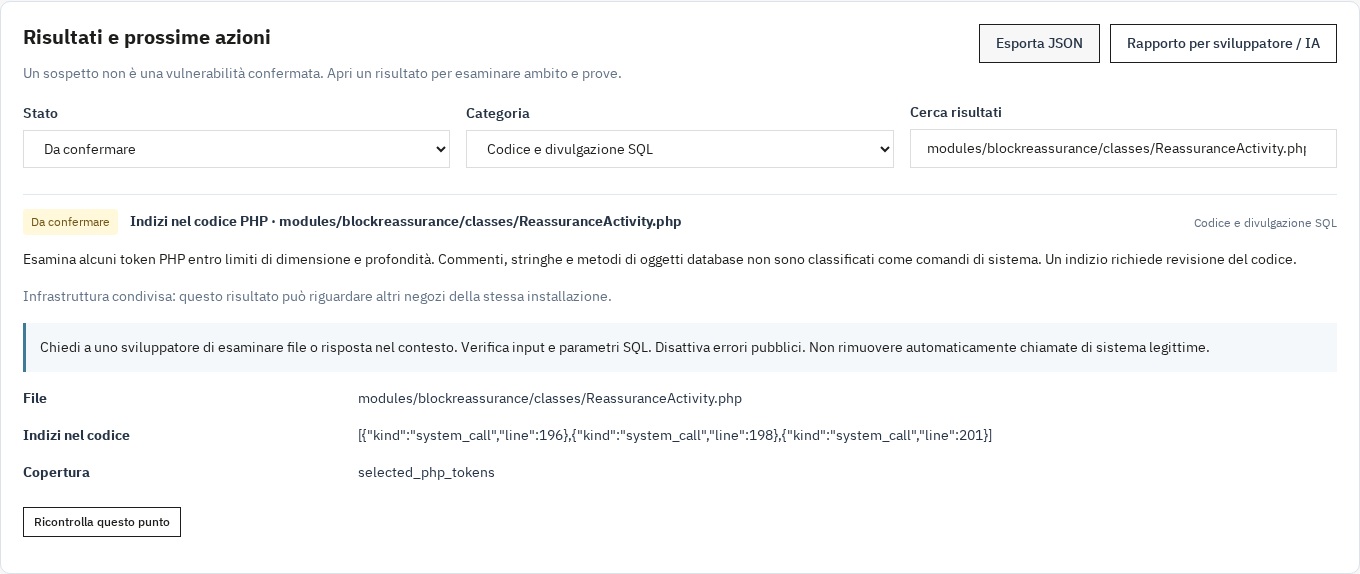
Apri un risultato per esaminare le prove, leggere la raccomandazione e ricontrollare il punto.
Seguire una correzione
Apri il risultato interessato, fai esaminare la raccomandazione e usa il controllo mirato. Confronta due report dello stesso negozio: nuovi, persistenti, risolti e non verificati. L’assenza di un controllo nel secondo report non dimostra una correzione. Esporta JSON o testo quando serve l’aiuto di uno sviluppatore o assistente IA.
Requisiti e limiti
PrestaShop 1.7.8, 8 o 9; almeno PHP 7.4 compatibile con la versione del negozio; estensioni JSON, PDO, mbstring, cURL e OpenSSL. Il modulo opera nel back-office. Le richieste HTTP devono raggiungere il negozio configurato: protezioni di accesso, hosting o firewall possono lasciare alcuni controlli non verificati.
Il catalogo incorporato indica data e fonti, senza comprendere tutti gli avvisi esistenti. L’analisi dei file è limitata e segnala i limiti raggiunti. CSRF, IDOR e protezioni effettive sull’esecuzione dei file richiedono ulteriori verifiche. Il modulo non sostituisce un pentest, non blocca attacchi e non applica correzioni.
Domande frequenti
Perché non viene mostrato un punteggio?
La valutazione richiede un audit terminato e controlli applicabili verificati. Quando parte della copertura è sconosciuta, la pagina mostra copertura e risultati invece di una valutazione globale.
Il modulo corregge automaticamente le vulnerabilità?
No. Il report di testo può aiutare lo sviluppatore o assistente IA a preparare modifiche, da revisionare e testare prima dell’applicazione.
I report vengono inviati a un servizio IA?
No. I report restano nel negozio; decidi tu se esportarli e condividerli. L’edizione con licenza contatta il servizio di licenze per attivazione e validazione.
Cosa succede aggiornando dalla prima versione?
Impostazioni e vecchi report vengono conservati. Le voci con negozio di origine sconosciuto restano accessibili al superamministratore, senza dettagli grezzi, e non partecipano ai confronti.
Posso eliminare un report?
Sì, con i permessi necessari. Devi prima annullare un audit in corso. La disinstallazione elimina la cronologia dopo l’avviso nativo.
Viene avviato automaticamente un audit ogni notte?
No. Gli audit vengono avviati dal back-office. Pianificazione e avvisi automatici non sono inclusi.
Assistenza e scelta dell’offerta
Consulta la scheda prodotto per scegliere la formula, il numero di siti e le condizioni di supporto offerti. Per domande, usa il tuo account cliente WePresta. Non inserire password o chiavi nelle richieste di assistenza.
Scopri Security Audit Pro e le opzioni di licenza
Cronologia delle versioni
Versione 2.0.0
- Metti in pausa un audit, riprendilo dopo un’interruzione o annullalo.
- Distingui problemi confermati, sospetti, controlli non verificati ed errori.
- Consulta una valutazione globale solo quando i controlli consentono di calcolarla.
- Esamina avvisi di sicurezza datati e relative fonti per nucleo e moduli coperti.
- Confronta i risultati di due report e ricontrolla un punto preciso.
- Mantieni la cronologia per negozio ed esporta JSON o testo con rimozione dei dati sensibili individuati.
- Apri il modulo da Gestione moduli, senza una voce nel menu laterale.
- Leggi interfaccia e report in francese, inglese, spagnolo, italiano o polacco.
- Usa controlli limitati e archivi di installazione più leggeri.
Versione 1.0.0
- Prima versione dell’audit di sicurezza e delle categorie di controllo.
- Calcolo di un punteggio di sicurezza.
- Esportazione di testo per analisi assistita.
- Interfaccia di amministrazione interattiva.
Queste descrizioni precisano l’ambito delle funzioni storiche: l’esportazione di testo assiste l’analisi e non applica correzioni automatiche.