2FA en back office: blinda accesos admin - Módulo PrestaShop

Módulo PrestaShop 2FA: Asegura tu Back-Office y Detén el Robo de Contraseñas

+7 descargas ★ ★ ★ ★ ★ 5 / 5 Versión 2.0.1 1.7.8 8.0+ 9.0+ 5 idiomas 🇵🇱 PL 🇪🇸 ES 🇮🇹 IT 🇬🇧 EN 🇫🇷 FR
  • Código de 6 dígitos de una app (Google Authenticator, Authy, Microsoft Authenticator…) tras la contraseña
  • Un código al mes y por navegador: dispositivos de confianza 30 días, sesión verificada 12 horas
  • 2FA obligatoria por perfil, con periodo de gracia y bloqueo tras códigos erróneos
  • Panel, registro, códigos de recuperación y restablecimiento de un compañero en unos clics
  • Compatible con PrestaShop 1.7.8, 8.0+ y 9.0+ (PHP 7.4 como mínimo)
¿Aún no estás seguro? Pruébalo gratis durante 24 horas — sin tarjeta de crédito.
Características

Everything you need, nothing you don't.

Autenticación TOTP en dos pasos con Google Authenticator, Authy o Microsoft, dispositivos de confianza y gestión por empleado.

Doble verificación TOTP

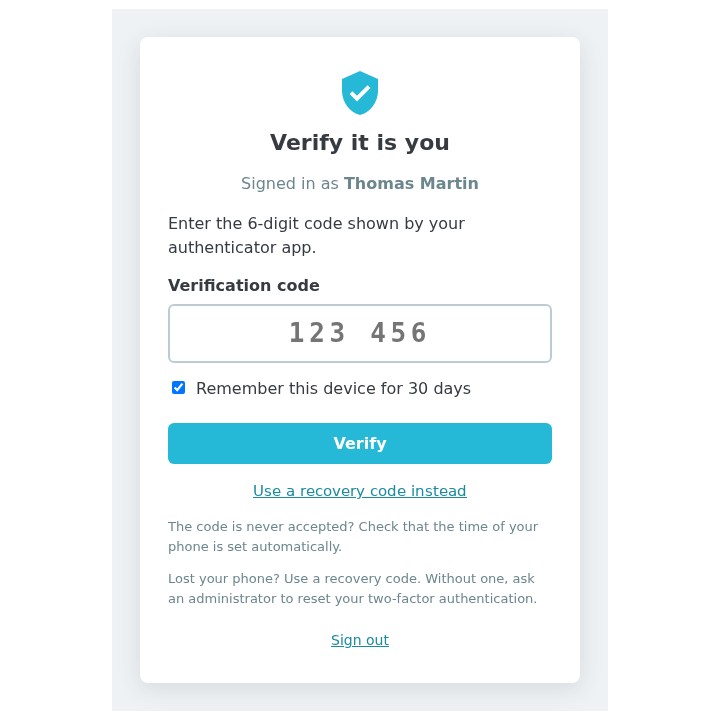
Un código de 6 dígitos de una app, además de la contraseña, antes de cualquier acción del back office mientras el módulo está activo.

Activación por código QR

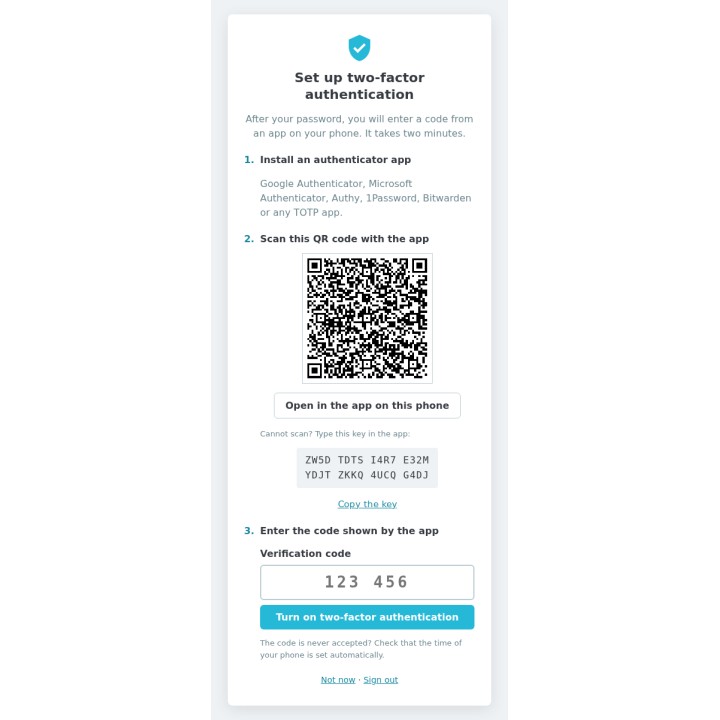
Escanee el código QR e introduzca un primer código: la configuración lleva dos minutos.

Compatible con todas las apps

Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden y cualquier aplicación TOTP.

Códigos de recuperación incluidos

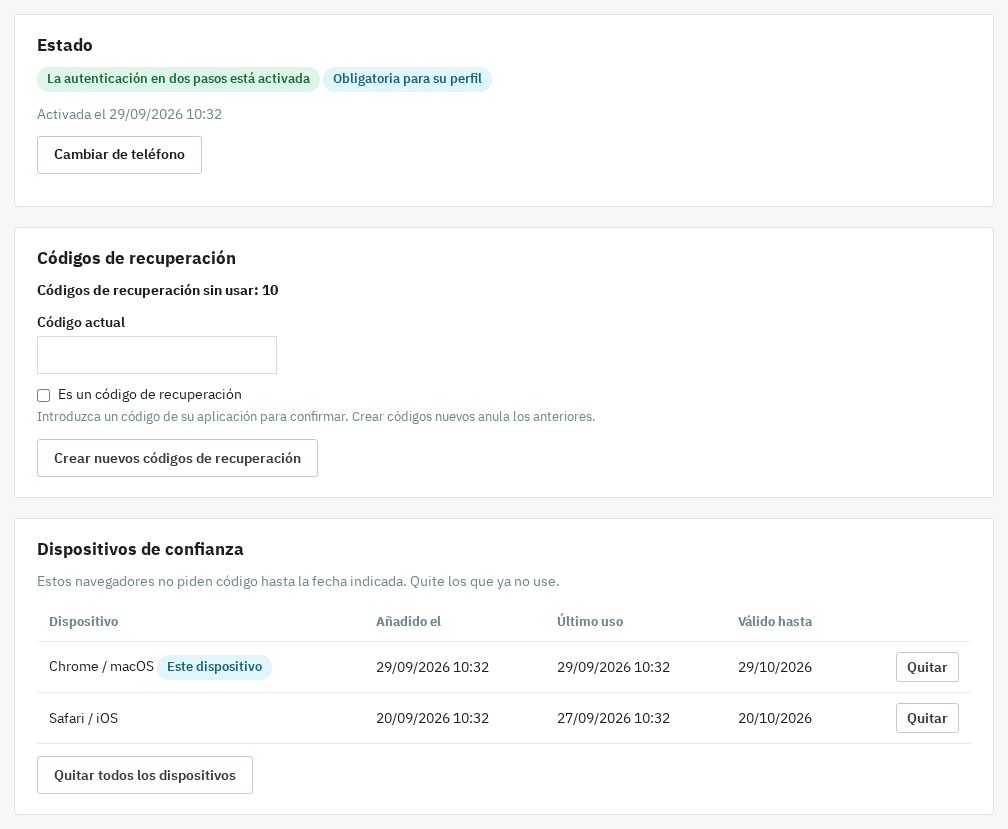
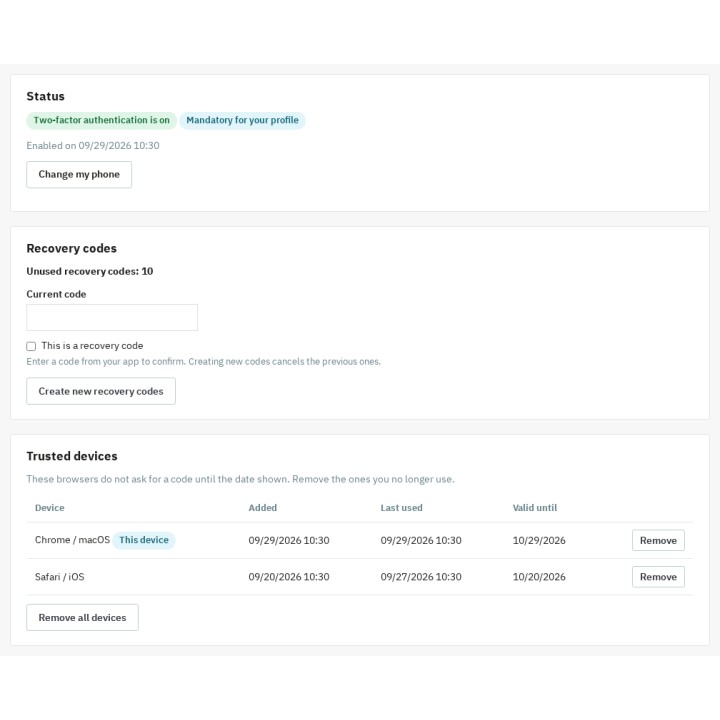
Diez códigos de un solo uso por empleado, renovables desde la página «Mi autenticación en dos pasos».

Gestión por empleado

Cada empleado gestiona su 2FA; un superadministrador restablece o desbloquea a un compañero desde el panel.

Protección contra el robo de contraseñas

Con una licencia válida, una contraseña robada no basta: ninguna página, formulario o llamada AJAX del back office se ejecuta sin el código.

Licencia verificada

Una licencia válida condiciona la protección: sin ella, el módulo se desactiva, conserva inscripciones, códigos y ajustes, y se reactiva tras la activación o renovación.

Renovación sin interrupción

Siete días de gracia tras la fecha de fin registrada, consulta del servidor como máximo una vez por hora y siete días de tolerancia para respuestas temporales: una licencia pagada no se corta por error.

Opiniones de clientes

Lo usan cada día.

5 de 5 · 5 opiniones

"Best module I've found for PrestaShop. Worth every penny."

TG Tom G.

"Lo uso en 3 tiendas sin ningún problema."

IT Isabel T.

"Soporte técnico rápido y eficaz. Gran trabajo!"

DS Diego S.

"Relación calidad/precio inmejorable."

PR Pablo R.
description Descripción completa expand_more

Proteja su Back-Office PrestaShop con la Autenticación de Dos Factores (2FA)

¿Sabía que una contraseña, por muy compleja que sea, ya no basta para garantizar la seguridad de su tienda online? Ante el auge del phishing y el robo de credenciales, el acceso a su administración es el objetivo preferido de los hackers. Nuestro módulo Two-Factor Authentication (2FA) añade un segundo paso a cada inicio de sesión: el código de 6 dígitos de una aplicación instalada en el smartphone del empleado. Con una licencia válida, una contraseña robada ya no basta: nada se ejecuta en su back-office sin ese código, ni páginas, ni formularios, ni llamadas AJAX. Sin una licencia válida, el módulo se desactiva: no se pide ningún código y las páginas del módulo se cierran, pero se conservan las inscripciones, los códigos de recuperación, los dispositivos de confianza, los ajustes y el registro.

Un Segundo Cerrojo contra el Robo de Contraseñas

La seguridad de su facturación y la protección de los datos de sus clientes son sus prioridades. El módulo se basa en el estándar abierto TOTP (Time-based One-Time Password, RFC 6238), compatible con las aplicaciones de autenticación habituales: el código cambia cada 30 segundos y solo funciona una vez. Así refuerza la protección de los datos personales de su tienda y la confianza dentro de su equipo de gestión; el registro de accesos le ayuda a documentar sus obligaciones RGPD.

Un Inicio de Sesión que No Ralentiza a su Equipo

Una autenticación de dos factores que se esquiva porque cansa no protege a nadie. El módulo reduce el número de códigos solicitados sin debilitar el control:
  • Un código al mes y por navegador: el dispositivo de confianza se recuerda 30 días (ajustable), sea cual sea la dirección IP. Cada empleado ve sus dispositivos y quita los que ya no utiliza.
  • Una sesión verificada de 12 horas: un solo código por jornada de trabajo, incluso en un equipo no recordado. La duración se ajusta de 1 a 168 horas y cerrar la sesión la termina.
  • Una introducción rápida: el código se envía al sexto dígito y la casilla «Recordar este dispositivo» viene marcada por defecto (ajustable).

Funcionalidades Clave

  • Compatibilidad universal: Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden o cualquier aplicación TOTP. Activación mediante código QR, mediante una clave de configuración legible o con el botón «Abrir en la aplicación» en el teléfono.
  • Gestión granular de perfiles: haga obligatoria la 2FA para los perfiles críticos (p. ej., SuperAdmin) y deje que los demás la activen ellos mismos desde «Mi autenticación en dos pasos».
  • Periodo de gracia configurable: dé unos días (7 por defecto) a sus colaboradores para equiparse antes de hacer obligatoria la doble autenticación. El plazo corre desde el día en que el perfil pasa a ser obligatorio y un aviso indica los días restantes.
  • Bloqueo tras códigos erróneos: tras 5 códigos incorrectos (ajustable), la cuenta se bloquea 15 minutos (ajustable). El bloqueo se guarda en la base de datos: volver a iniciar sesión no reinicia los intentos.
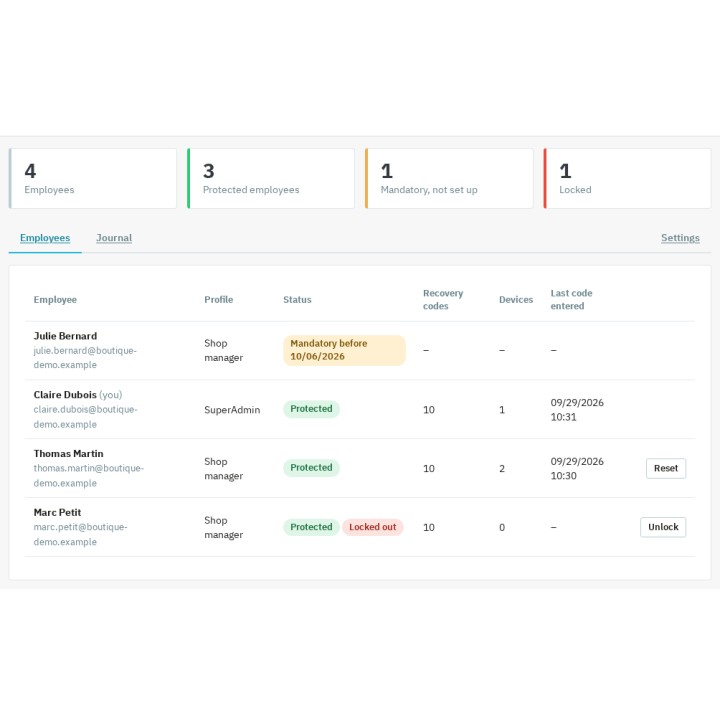
  • Panel y registro: los superadministradores ven quién está protegido, quién está bloqueado y quién aún debe configurar la 2FA, y consultan el historial de verificaciones, fallos y cambios de seguridad.
  • Restablecimiento de un compañero: ¿un empleado ha perdido su teléfono? Un superadministrador restablece o desbloquea su cuenta en unos clics, confirmando con su propio código.
  • Control antes de cualquier acción: mientras el módulo está activo, se exige el código antes de que se ejecute una página, un formulario o una llamada AJAX. Cambiar de teléfono o crear nuevos códigos de recuperación también requiere un código válido.
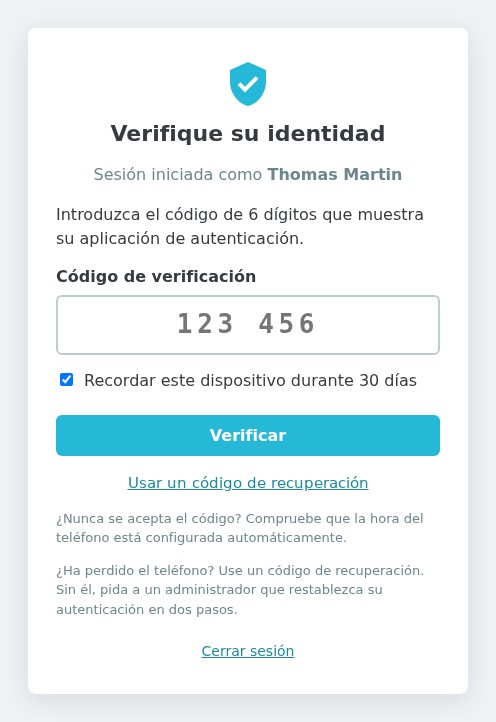
Página «Verifique su identidad»: campo del código de 6 dígitos, casilla «Recordar este dispositivo durante 30 días» marcada y enlace a los códigos de recuperación
Página de código tras la contraseña
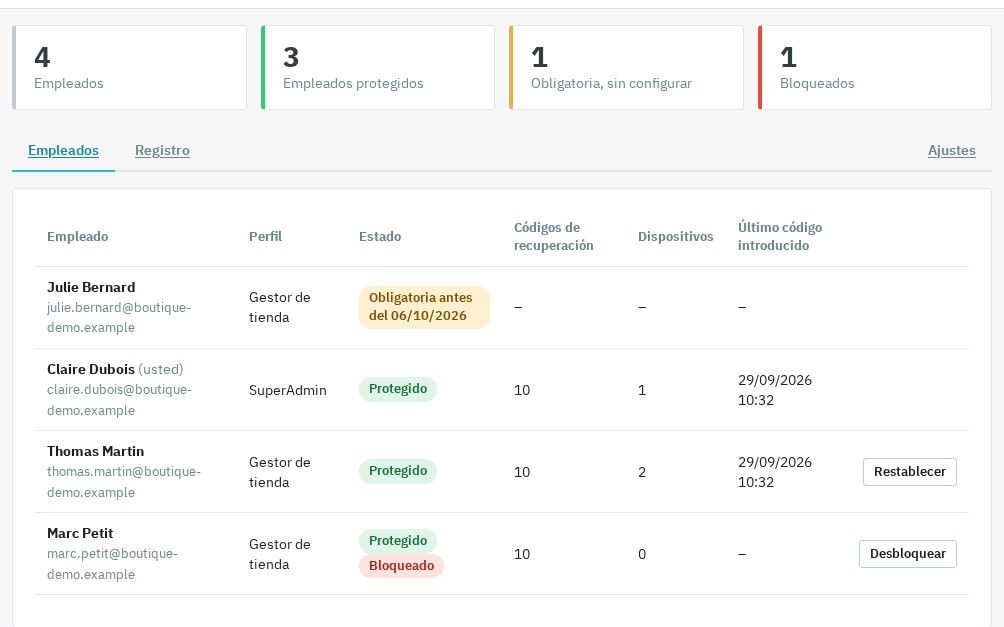
Panel de un superadministrador: 4 empleados, 3 de ellos protegidos, una configuración obligatoria pendiente, un empleado bloqueado, con los botones Restablecer y Desbloquear
Panel de empleados

Una licencia válida, una protección continua

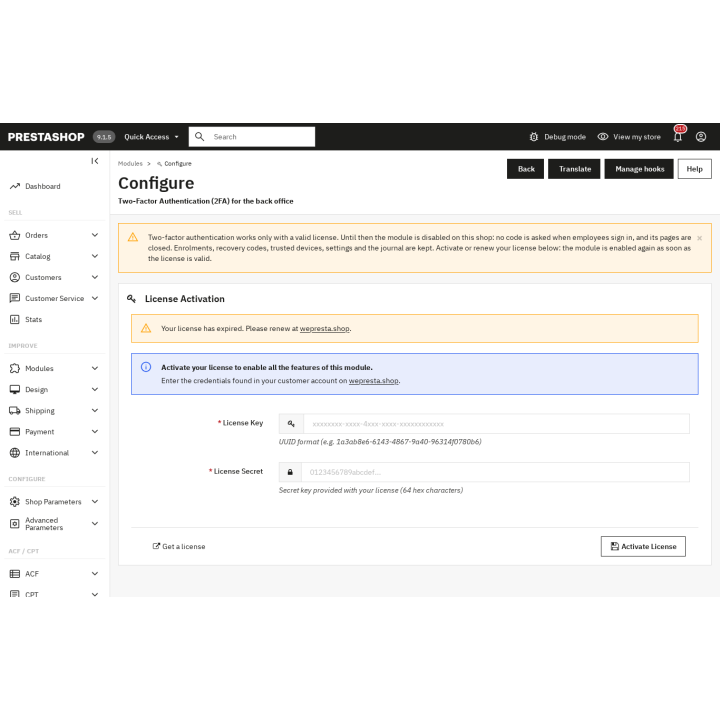
La autenticación en dos pasos solo se aplica con una licencia válida. Si la licencia falta, ha caducado, está suspendida o revocada, o si el dominio o la firma no se reconocen, el módulo se desactiva en todas las tiendas: no se pide ningún código al iniciar sesión y las páginas del módulo se cierran. Se conservan las inscripciones, los códigos de recuperación, los dispositivos de confianza, los ajustes y el registro, y la tienda sigue disponible: solo la contraseña protege entonces el back office. El formulario de licencia sigue accesible desde Configurar.

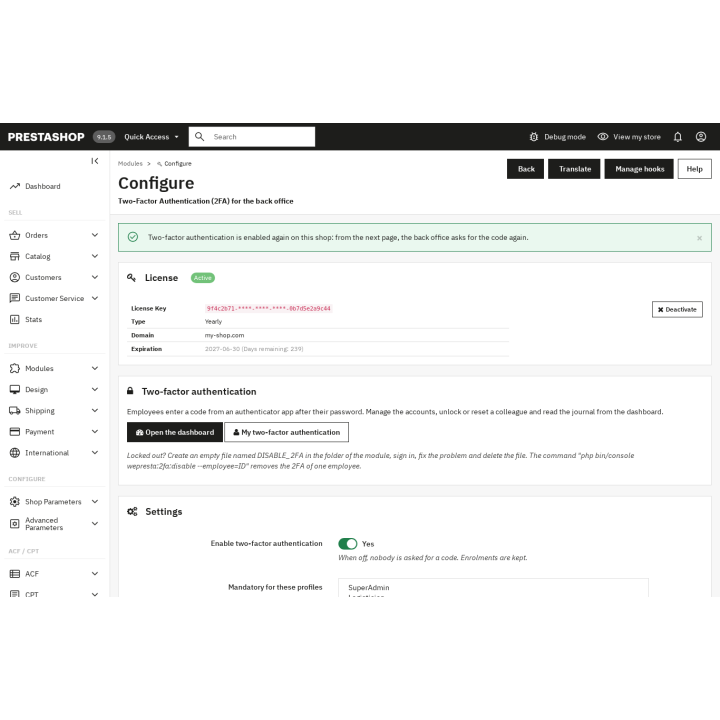
Active o renueve la licencia desde esa página, eligiendo el contexto que abarca todas las tiendas en multitienda: el módulo se reactiva al instante y, desde la página siguiente, el back office vuelve a pedir el código. Una licencia pagada no se corta por error: el módulo mantiene la protección siete días después de la fecha de fin registrada, consulta el servidor como máximo una vez por hora y tolera siete días de respuestas temporales desde el primer fallo. Una respuesta definitiva (licencia caducada, suspendida o revocada, dominio o firma no reconocidos) se aplica de inmediato.

¿Por qué elegir esta solución para su tienda PrestaShop?

A diferencia de otras soluciones complejas, nuestro módulo se ha diseñado para comerciantes exigentes que no quieren sacrificar su tiempo. Ofrece un equilibrio entre alta seguridad y comodidad de uso.

  • Tranquilidad: su catálogo, sus márgenes y sus ficheros de clientes están protegidos por un doble cerrojo digital.
  • Siempre una puerta de emergencia: 10 códigos de recuperación de un solo uso por empleado, el restablecimiento por un superadministrador, el archivo DISABLE_2FA y el comando de consola wepresta:2fa:disable le evitan un bloqueo definitivo.
  • Ligero: sin overrides, sin bibliotecas PHP de terceros, con secretos cifrados y autenticados y un archivo de menos de 250 KB.
  • Una licencia válida, sin reinscripción: sin licencia, el módulo se desactiva y conserva inscripciones, códigos de recuperación y ajustes; al activar o renovar la licencia, la protección se reanuda sin volver a inscribir a los empleados.

Una Instalación Simple, Rápida y Eficaz

No hace falta ser un experto en ciberseguridad para proteger su negocio. La instalación se hace en pocos clics desde su gestor de módulos. Una vez activado, el módulo guía a cada empleado paso a paso en la configuración de su aplicación móvil: bastan dos minutos. Designe los perfiles obligatorios y su back-office PrestaShop disfruta de una protección de nivel profesional, lista para afrontar las amenazas de la web actual.
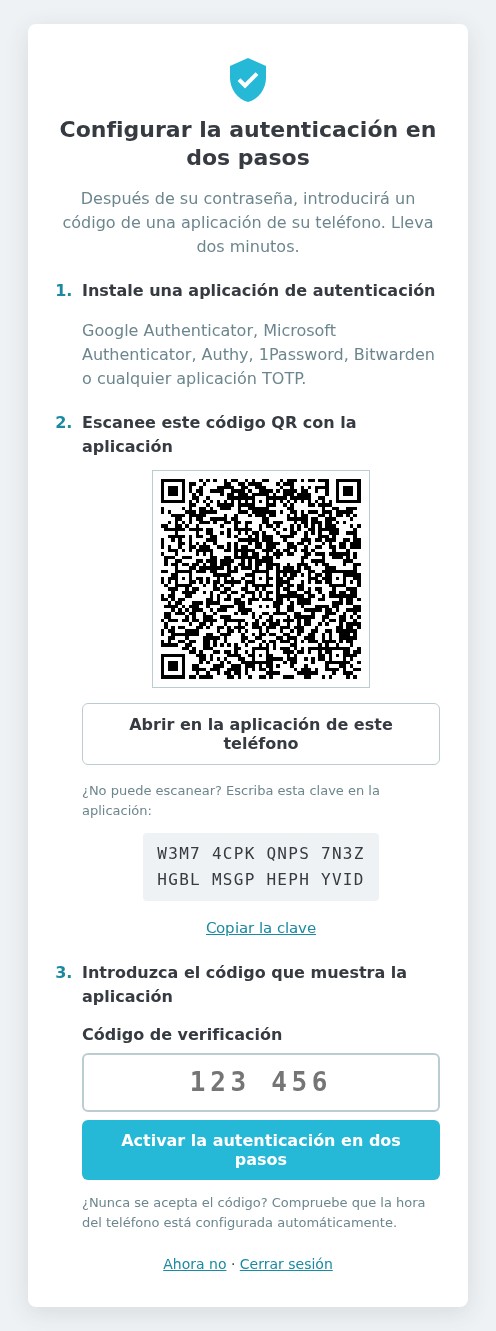
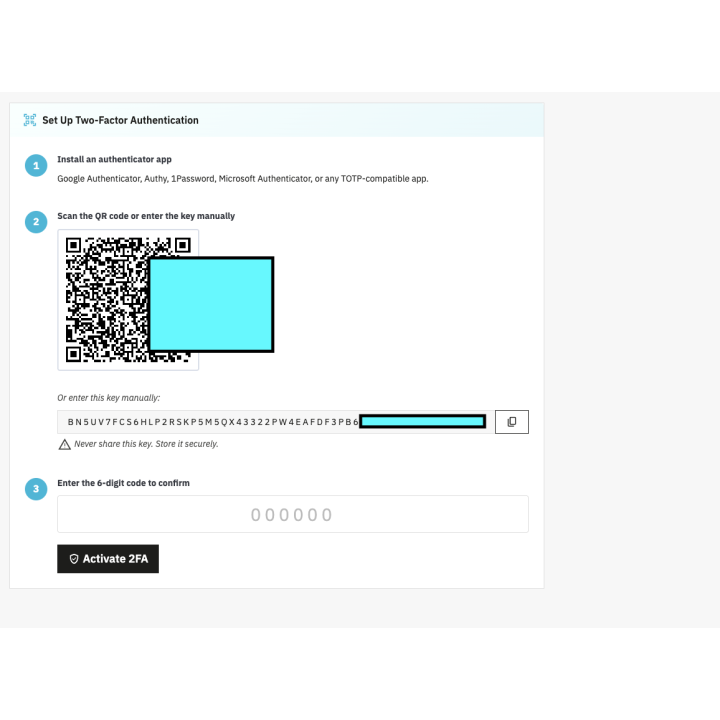
Página de configuración: instalar una aplicación de autenticación, escanear el código QR (o escribir la clave) e introducir el código que muestra la aplicación
Configuración en tres pasos
Página «Mi autenticación en dos pasos»: estado activado, 10 códigos de recuperación sin usar y lista de dispositivos de confianza (Chrome / macOS, Safari / iOS) con su fecha de validez
Mi 2FA: códigos de recuperación y dispositivos de confianza

Compatibilidad

Compatible con PrestaShop 1.7.8, 8.0+ y 9.0+, con PHP 7.4 como mínimo (extensiones json, openssl y mbstring). PrestaShop 1.7.7 y las versiones anteriores no son compatibles. Un único archivo sirve para estas versiones. La interfaz está disponible en francés, inglés, español, italiano y polaco. En PrestaShop 1.7, la página de ajustes señala tres antiguos scripts independientes de PrestaShop (backup.php, pdf.php, get-file-admin.php) que hay que eliminar: responden a un empleado conectado sin pasar por el control del módulo.

El soporte se presta desde su área de cliente WePresta o por correo electrónico a mail@wepresta.shop, según la opción de soporte de su oferta. Leer la documentación completa

Comparación

¿Por qué elegirnos?

Descubre cómo nos comparamos con las alternativas más comunes del mercado.

Característica Addons
Precios transparentes
Actualizaciones de por vida incluidas
Soporte directo del desarrollador
Compatible con PS 1.7, 8 y 9
Código limpio y estandarizado
Compatible multi-tienda
Sin tarifas de renovación ocultas
Incluido No incluido Parcial / No garantizado
Vista previa

Descubre el módulo en imágenes.

Autenticación en dos pasos (2FA) para el back office de PrestaShop
Autenticación en dos pasos (2FA) para el back office de PrestaShop

Página de código tras la contraseña
Página de código tras la contraseña

Panel de empleados
Panel de empleados

Configuración en tres pasos
Configuración en tres pasos

Mi 2FA: códigos de recuperación y dispositivos de confianza
Mi 2FA: códigos de recuperación y dispositivos de confianza

Licencia caducada: módulo desactivado, sin pedir código y formulario de licencia accesible desde Configurar.
Licencia caducada: módulo desactivado, sin pedir código y formulario de licencia accesible desde Configurar.

Licencia renovada: módulo reactivado desde Configurar, 2FA de nuevo activa sin volver a introducir los ajustes.

Licencia renovada: módulo reactivado desde Configurar, 2FA de nuevo activa sin volver a introducir los ajustes.

Soporte

FAQ

Encuentra respuestas a las preguntas más frecuentes sobre este módulo

Añade una segunda verificación al iniciar sesión en la administración. Mientras el módulo está activo, con una licencia válida, una contraseña robada no basta: el back office sigue cerrado sin el código temporal generado en el teléfono del empleado. Es una protección directa contra la toma de control de una tienda: cambio de precios, desvío de pedidos, creación de cuentas de administrador o exportación de datos de clientes.

El módulo utiliza el estándar TOTP (Time-based One-Time Password, RFC 6238): un código de 6 dígitos que cambia cada 30 segundos, generado por una aplicación de autenticación. No hacen falta SMS (costes, entrega) ni correos (buzón comprometido), y el código se genera sin conexión de red. Se acepta un teléfono con el reloj desfasado un periodo de 30 segundos; un mismo código solo funciona una vez.

Todas las aplicaciones TOTP: Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden y sus equivalentes. Cada empleado usa la aplicación que prefiera, sin herramienta propietaria obligatoria. El código QR se escanea con la aplicación; en un teléfono, el botón «Abrir en la aplicación» o escribir la clave de configuración evitan el escaneo.

Sí. En los ajustes elige los perfiles para los que la 2FA es obligatoria, por ejemplo SuperAdmin y los perfiles con acceso a pagos, módulos o exportaciones. Los demás empleados pueden activarla ellos mismos desde «Mi autenticación en dos pasos». Un periodo de gracia (7 días por defecto) deja tiempo para equiparse: corre desde el día en que el perfil pasa a ser obligatorio y un aviso indica los días restantes.

Se suman dos mecanismos. El dispositivo de confianza recuerda un navegador durante 30 días (ajustable), sea cual sea la dirección IP: el empleado introduce un código al mes y por navegador, con la casilla «Recordar este dispositivo» marcada por defecto. En un navegador no recordado, la verificación sigue siendo válida 12 horas (ajustable de 1 a 168 horas): un solo código por jornada de trabajo. Cerrar la sesión o quitar el dispositivo vuelve a pedir el código.

Inicia sesión con uno de sus 10 códigos de recuperación (de un solo uso) y configura su nueva aplicación con «Cambiar de teléfono». Si no le queda ningún código, un superadministrador abre el panel, pulsa «Restablecer» en su fila y confirma con su propio código: se elimina la 2FA del empleado y la configura de nuevo en su próximo inicio de sesión. Cada restablecimiento queda anotado en el registro.

Cuatro vías, de la más sencilla a la más radical: el código de recuperación del empleado; el restablecimiento por otro superadministrador; el comando de consola wepresta:2fa:disable (opción --employee con el identificador o el correo, o --all para toda la tienda, y --dry-run para simular); el archivo vacío DISABLE_2FA colocado en la carpeta del módulo, que suspende la petición de código para todos mientras exista. Un aviso rojo recuerda su presencia a los superadministradores.

Sí. El registro del panel, reservado a los superadministradores, muestra con la fecha, el empleado, la dirección IP y el detalle: códigos aceptados o erróneos, códigos de recuperación usados, bloqueos y desbloqueos, cambios de teléfono, nuevos códigos de recuperación, dispositivos añadidos o quitados, restablecimientos y desactivaciones. Se filtra por empleado y nunca contiene un código ni un secreto. Las líneas de más de 90 días (ajustable de 7 a 3650 días) se eliminan automáticamente.

Sí, mientras el módulo está activo. El código se verifica antes de que el back office ejecute nada: páginas, formularios (POST), llamadas AJAX y JSON, páginas sin menú. Solo con la contraseña, una página se redirige a la página de código y una llamada AJAX recibe una respuesta 401 sin datos. Límite conocido en PrestaShop 1.7: los antiguos scripts independientes backup.php, pdf.php y get-file-admin.php responden a un empleado conectado sin pasar por el núcleo de PrestaShop; la página de ajustes lo señala e invita a eliminarlos.

La 2FA se detiene sin una licencia válida: el módulo se desactiva en todas las tiendas, no se pide ningún código y sus páginas se cierran; se conservan inscripciones, códigos de recuperación, dispositivos de confianza, ajustes y registro. Active o renueve la licencia desde Configurar: el módulo se reactiva al instante y la página siguiente vuelve a pedir el código. Una licencia pagada dispone de siete días de gracia tras la fecha de fin registrada, y una respuesta temporal del servidor se tolera siete días desde el primer fallo. Una respuesta definitiva (licencia caducada, suspendida o revocada, dominio desconocido o firma inválida) se aplica de inmediato. En multitienda, active desde el contexto que abarca todas las tiendas.

El módulo funciona con PrestaShop 1.7.8, 8.0+ y 9.0+, y PHP 7.4 como mínimo, con un único archivo; PrestaShop 1.7.7 y las versiones anteriores no son compatibles. Para actualizar, suba el archivo 2.0.1 en el gestor de módulos: se conservan las inscripciones, los códigos de recuperación y el registro. Los dispositivos de confianza de la versión 1.0.0 dejan de reconocerse: cada empleado introduce su código una vez por navegador. Si la licencia no es válida, actívela desde Configurar después de la actualización.

Sí. Los secretos TOTP se guardan en un formato cifrado y autenticado, los códigos de recuperación y los tokens de los dispositivos de confianza como huellas, y el registro nunca contiene un código ni un secreto. Las claves derivan de la clave de cifrado de PrestaShop, que no está en la base de datos: una exportación de la base por sí sola no permite generar un código válido.

Únete a +7 comerciantes que usan este módulo

Instalación en 5 minutos · Documentación completa incluida

Licencia de por vida
Pago único, actualizaciones incluidas de por vida.
Elige tu licencia
Sin compromiso · Cancela en 1 clic desde tu cuenta
En lugar de --€/year si se compra por separado
Cargando...