- Controlli all’invio
- CAPTCHA per formulario
- Limiti, liste e blocchi temporanei
- Registro, dashboard e test
- Formulari coperti, regole e API
- Opzioni ed esenzioni
- Multiboutique, lingue e licenza
- Un formulario di contatto invaso dai messaggi
- Registrazioni che creano account fantasma
- Una newsletter che perde iscritti
- Recensioni prodotto sommerse dallo spam
- Un modulo gestionale con il proprio formulario
- Un’agenzia che gestisce più boutique
- Devo rimuovere il CAPTCHA già presente nel mio tema?
- Il modulo può bloccare un ordine?
- Il mio formulario è personalizzato, è compatibile?
- Serve un account presso un fornitore di CAPTCHA?
- I miei clienti dietro un indirizzo condiviso verranno bloccati?
- Dove sono conservati i dati e per quanto tempo?
- Cosa succede se la licenza scade?
- Il modulo garantisce zero spam?
Antispam per formulari PrestaShop: CAPTCHA e blocco dei bot
Il formulario di contatto riceve messaggi su criptovalute, link dubbi o «servizi SEO» scritti in un inglese approssimativo. Le registrazioni creano account con indirizzi inverosimili. La lista della newsletter si riempie di persone che non hanno mai chiesto di riceverla. Eppure un CAPTCHA era attivo. Il problema è proprio questo: un CAPTCHA protegge la visualizzazione del formulario, non la sua elaborazione. Un bot che invia direttamente una richiesta POST al controller di contatto, registrazione o newsletter non carica mai il widget e lascia il suo messaggio.
Antispam per formulari: CAPTCHA e blocco dei bot mette un controllo lato server davanti a ogni formulario protetto. L’invio viene esaminato all’inizio della richiesta, prima che PrestaShop o il modulo del formulario lo elabori: un invio rifiutato non crea account, non invia messaggi, non iscrive nessuno alla newsletter e non pubblica recensioni. Il modulo funziona senza account di terzi né chiave per impostazione predefinita; un CAPTCHA esterno resta una scelta, formulario per formulario.
Questa guida spiega cosa fa il modulo, come installarlo, come completare una prima configurazione e come usarlo ogni giorno.
Punti di forza:
- Protezione all’invio: token firmato, campo trappola, tempo minimo e duplicati, controllati prima che il formulario venga elaborato
- Limiti che reggono: finestra scorrevole per indirizzo IP e per e-mail, blocchi temporanei, liste di blocco e di consentiti
- Il CAPTCHA che scegli per formulario: reCAPTCHA v2/v3, Cloudflare Turnstile, hCaptcha o Friendly Captcha, con test delle chiavi
- Visibilità: modalità osservazione, dashboard a 30 giorni, registro dei rifiuti con motivo e strumento «Testa la mia protezione»
- I tuoi formulari: i sette formulari nativi, regole per controller e un’API PHP per moduli di terzi
Scopri il modulo e le sue formule
Presentazione
Perché un CAPTCHA non basta
Un CAPTCHA classico viene eseguito nel browser del visitatore. Chiede un’azione, verifica un token o calcola un punteggio, poi lascia partire il formulario. Un bot che conosce l’URL del controller non ha bisogno di un browser: invia i campi attesi direttamente al server. Il widget non viene mai caricato, il token non viene mai richiesto e il messaggio arriva. È particolarmente vero per i formulari di contatto, registrazione e newsletter, i cui controller sono pubblici e facili da identificare.
I moduli gratuiti spesso coprono un solo fornitore e pochi formulari. Non offrono limiti di invio, né registro, né un modo per verificare che un tema o un modulo di terzi mostri davvero i campi di protezione. Quando lo spam torna, resta solo il messaggio nella casella di posta, senza spiegazione.
Cosa fa il modulo
Il modulo si aggancia all’inizio dell’elaborazione di una richiesta, quando cliente, boutique e lingua sono già noti, ma prima che il formulario venga elaborato. Riconosce l’invio di un formulario protetto dal suo controller e dal suo campo di invio, poi applica i controlli in un ordine fisso: esenzioni, lista di blocco IP, blocco attivo, campo trappola, token e tempo minimo, limite per indirizzo IP, controlli dell’e-mail (lista di blocco, limite, dominio usa e getta, MX), duplicati e infine il CAPTCHA quando il formulario ne ha uno.
Il primo controllo che fallisce decide la risposta. Un invio rifiutato viene fermato prima del codice nativo: nulla viene creato, nulla viene inviato, nulla viene pubblicato. Il visitatore vede un messaggio esplicito, o il messaggio generico che hai scritto, e i valori inseriti restano nel formulario. I tentativi rifiutati vengono contati e registrati con il loro motivo.
Cosa non fa il modulo
Il modulo non filtra mai l’ordine in sé: né il carrello, né il pagamento, né la conferma, né gli indirizzi. Il formulario cliente dell’ordine può essere protetto, con soglie volutamente ampie e senza tempo minimo, per non perdere mai una vendita. Non sostituisce un web application firewall, non blocca un’intera pagina e non promette zero spam: uno spammer umano può sempre compilare correttamente un formulario. Infine, aiuta a limitare i dati raccolti, ma non certifica la conformità al GDPR e non sostituisce un parere legale.
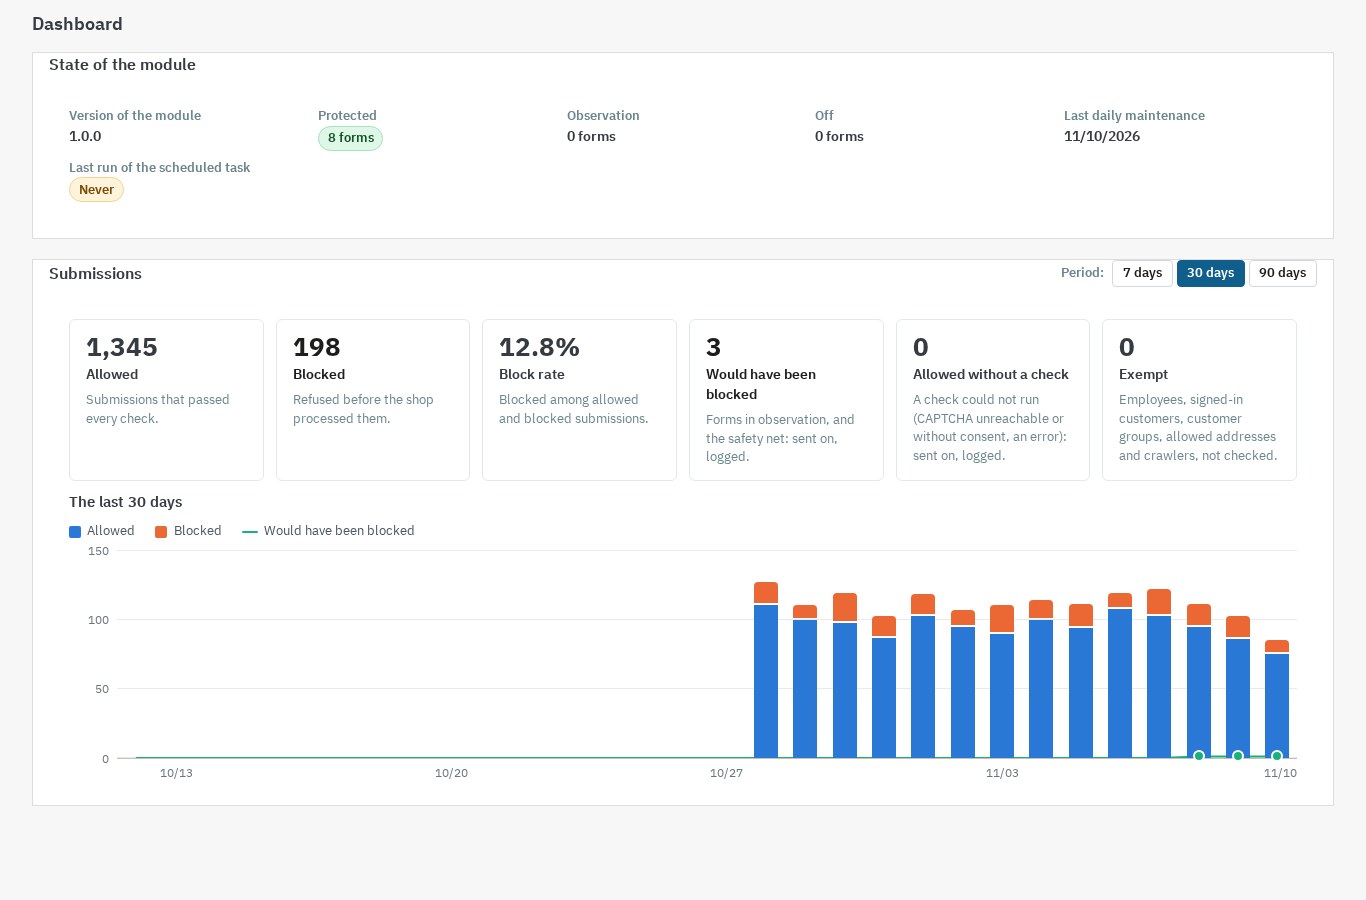 La dashboard: invii consentiti e bloccati, tasso di blocco e grafico a 30 giorni.
Funzionalità
Controlli all’invio
Ogni formulario protetto riceve un token firmato, un campo trappola invisibile e un tempo minimo di compilazione.
- Token firmato: costruito dal formulario, dalla boutique e dall’ora; scade dopo 12 ore per impostazione predefinita. Un formulario rimasto aperto troppo a lungo viene rinnovato al primo contatto, senza che il visitatore debba ricaricare la pagina.
- Campo trappola: nascosto fuori schermo, mai raggiungibile da tastiera, con un nome scelto a caso all’installazione. Un bot che compila tutti i campi compila anche questo.
- Tempo minimo: da 0 a 30 secondi secondo il formulario. I valori predefiniti vanno da 1 secondo per l’accesso a 3 secondi per contatto, registrazione e recensioni; l’ordine resta a 0.
- Duplicati: un contenuto identico inviato di nuovo nella finestra configurata viene rifiutato. Solo gli invii accettati registrano un’impronta, quindi una correzione dopo un rifiuto passa.
- Rete di sicurezza: finché un formulario non ha mai inviato i campi del modulo, l’assenza del token viene registrata senza bloccare. La dashboard segnala la situazione e lo strumento di test controlla la pagina. Quando un invio valido è stato visto, l’assenza del token viene rifiutata.
CAPTCHA per formulario
Quando vuoi una verifica in più, scegli un fornitore per un formulario:
- Google reCAPTCHA v2, con casella o invisibile
- Google reCAPTCHA v3, con una soglia di punteggio regolabile
- Cloudflare Turnstile
- hCaptcha, in versione normale, compatta o invisibile
- Friendly Captcha
Inserisci le tue chiavi, il modulo non le mostra mai in chiaro e un pulsante di test verifica che siano accettate e che il dominio sia autorizzato. Per impostazione predefinita, lo script del fornitore viene caricato solo nelle pagine che contengono un formulario protetto da quel fornitore, al primo contatto con il formulario: nessuna pagina senza formulario paga il costo dello script.
Due impostazioni definiscono il comportamento:
- Se il fornitore non risponde, scegli di lasciar passare l’invio, registrato come senza controllo, oppure di rifiutarlo.
- Il consenso può essere richiesto prima del caricamento dello script, con il modulo Cookies GDPR o un altro strumento che espone un’API di consenso. Senza consenso, il formulario resta protetto dai controlli nativi, oppure mostra un messaggio se hai scelto di chiedere il consenso.
I CAPTCHA esterni hanno condizioni e informativa privacy proprie. Spetta a te citarli nella tua informativa e scegliere il consenso adeguato.
Limiti, liste e blocchi temporanei
Ogni invio conta in una finestra scorrevole per indirizzo IP e per indirizzo e-mail, con soglie impostabili per formulario. Oltre la soglia, l’invio viene rifiutato e viene registrato un richiamo. Dopo tre richiami in 24 ore, l’indirizzo viene bloccato per un’ora su tutti i formulari protetti; questi valori sono configurabili e un blocco può essere revocato dal back office. La navigazione resta sempre possibile: il modulo non blocca mai una pagina.
Le liste accettano indirizzi IPv4 e IPv6, intervalli CIDR, indirizzi e-mail, domini e schemi con carattere jolly. Puoi aggiungere una voce a mano, importare un CSV ed esportare le liste. Un indirizzo presente sia nella lista di blocco sia in quella dei consentiti è consentito: vince la lista dei consentiti.
Il modulo fornisce anche una lista di domini usa e getta, che puoi ampliare o ridurre, e un controllo MX opzionale con cache per verificare che un dominio possa ricevere posta.
Registro, dashboard e test
La dashboard riassume gli invii consentiti, bloccati, osservati, senza controllo ed esenti, il tasso di blocco, un grafico a 30 giorni, il dettaglio per formulario e per motivo e gli indirizzi più bloccati.
Il registro dei tentativi bloccati indica, per ogni rifiuto, il formulario, il motivo, la data, l’indirizzo mascherato o con hash e il dominio e-mail. Puoi bloccare un indirizzo o un intervallo, consentire un indirizzo, bloccare un dominio o revocare un blocco con un clic, poi esportare il registro in CSV. La pulizia è automatica dopo 30 giorni per impostazione predefinita.
Lo strumento Testa la mia protezione legge la pagina del formulario come un visitatore, controlla che i campi, il token e lo script siano presenti, invia un invio diretto senza campi per verificare che venga rifiutato e controlla le chiavi del fornitore scelto. Il risultato resta visibile fino al test successivo.
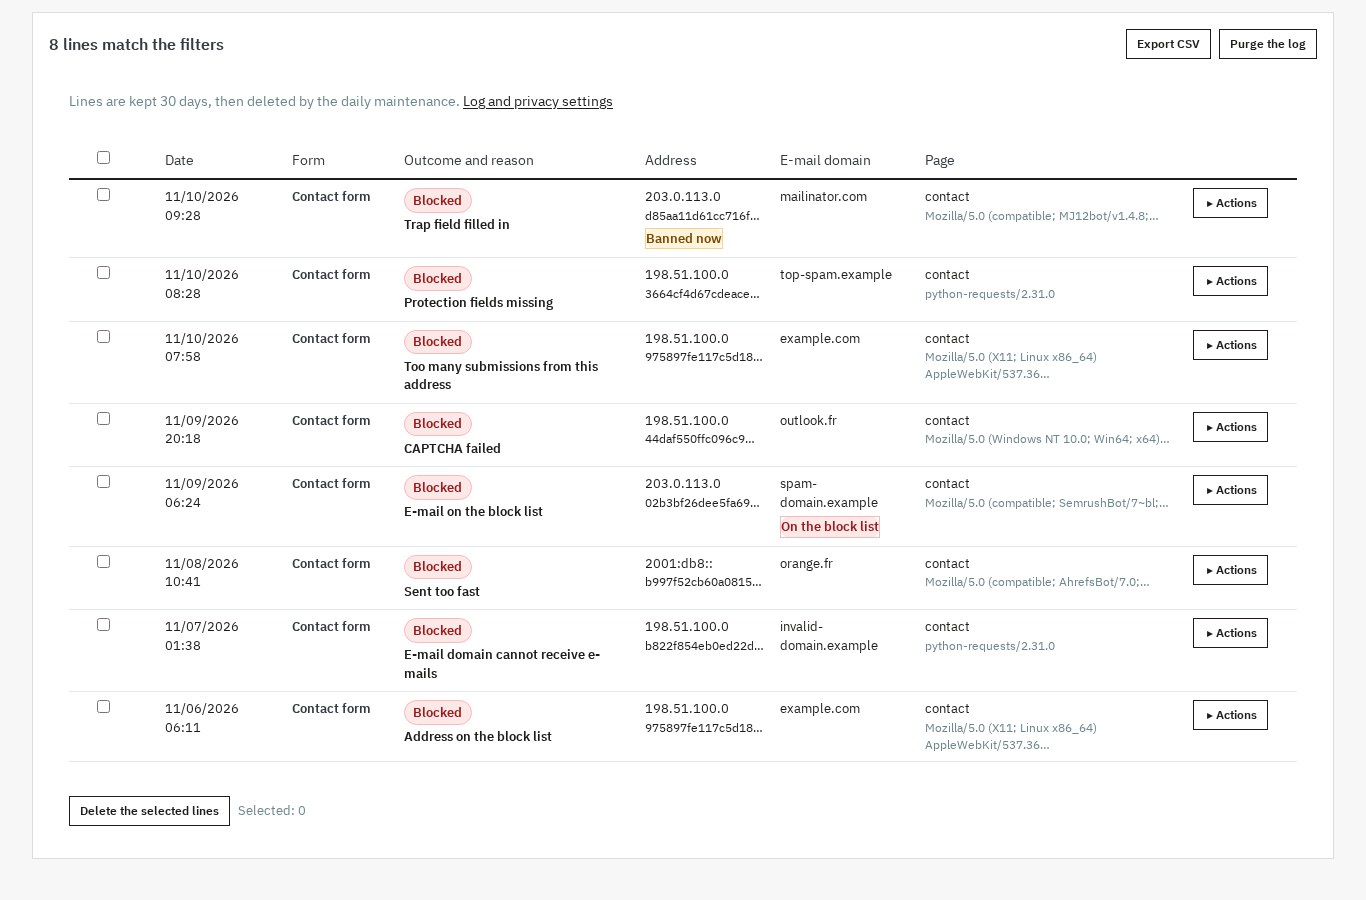 Ogni rifiuto è spiegato (campo trappola, inviato troppo velocemente, lista di blocco) e può essere gestito con un clic.
Formulari coperti, regole e API
Il modulo protegge i sette formulari nativi di PrestaShop: contatto, creazione account, accesso, formulario cliente dell’ordine, password dimenticata, newsletter e recensioni prodotti. La creazione dell’account durante l’ordine è inclusa, con le soglie proprie del formulario cliente.
Per i formulari di altri moduli ci sono due soluzioni:
- Una regola per controller, con il nome del formulario, la pagina o il controller di destinazione, il campo che marca l’invio e, se necessario, il suo valore, il campo e-mail, i campi di contenuto per i duplicati e il formato di risposta atteso (pagina o JSON). Puoi creare fino a 20 regole per boutique. Una regola pronta copre gli avvisi di disponibilità di ps_emailalerts.
- L’API PHP, documentata nel README del modulo, perché un modulo chiami i campi di protezione e i controlli dal proprio codice. Il formulario compare poi nell’elenco con il nome del modulo chiamante.
Gli elementi dell’ordine sono esclusi: carrello, pagamento, conferma, indirizzi e controller di pagamento non possono essere filtrati da una regola.
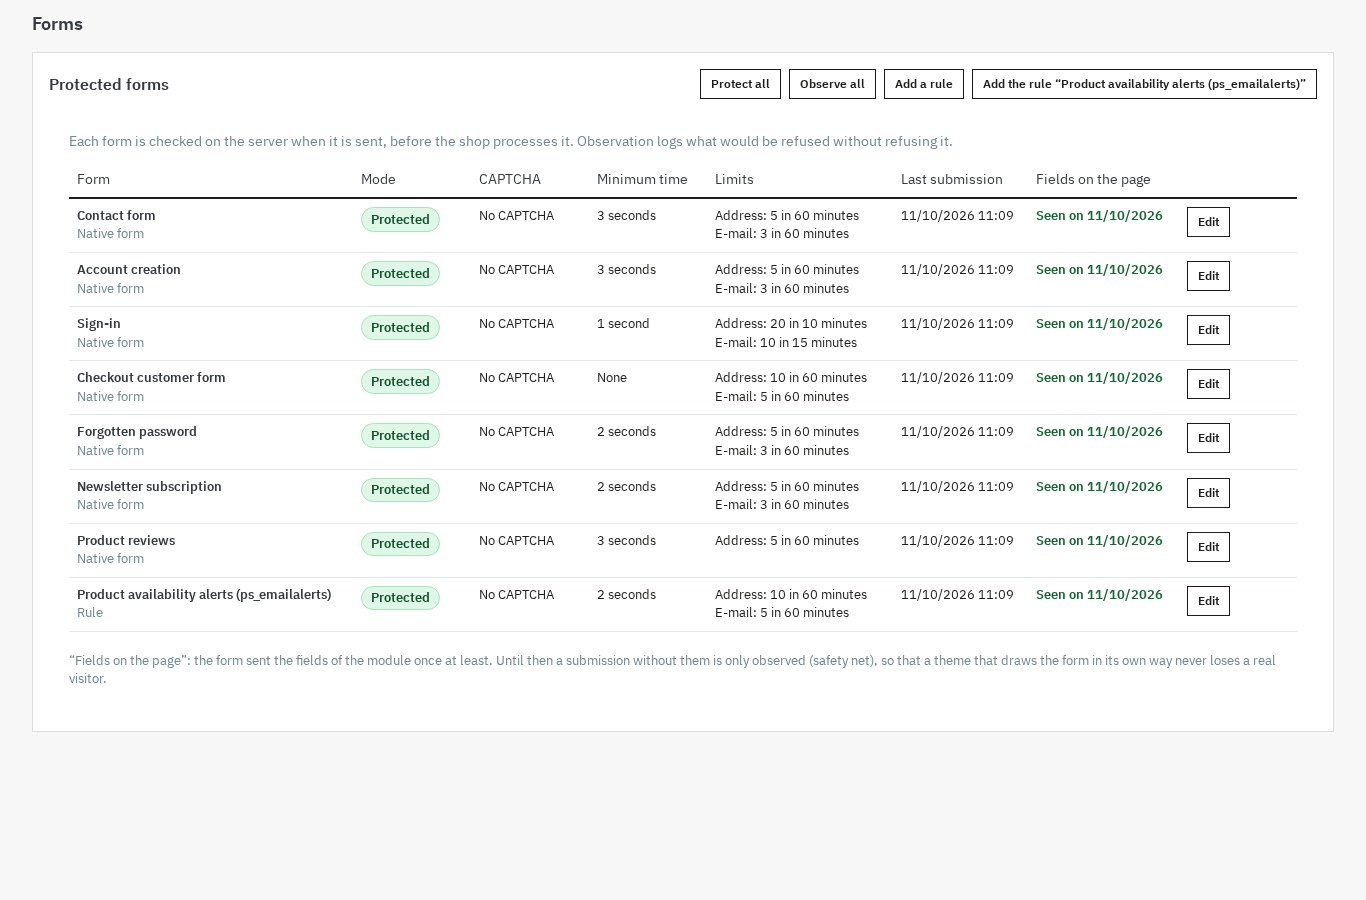 Una modalità, un CAPTCHA e limiti per ogni formulario, comprese le regole di altri moduli.
Opzioni ed esenzioni
La verifica e-mail alla registrazione è disattivata per impostazione predefinita. Quando è attiva, la registrazione sulla pagina di creazione account riceve un link firmato e con scadenza; l’account resta in attesa finché il link non viene confermato, può chiedere un nuovo link e non può accedere prima della conferma. La boutique non trattiene mai un account se non invia e-mail o se l’invio fallisce, e un account in attesa resta liberamente accessibile se il modulo viene disattivato o la licenza scade.
I dipendenti connessi al back office, i crawler dei motori di ricerca verificati via DNS, i gruppi di clienti che esenti, gli indirizzi della lista dei consentiti, i clienti connessi secondo il formulario e le attività pianificate non vengono controllati. Queste esenzioni si impostano nella configurazione, tranne gli indirizzi consentiti, che si gestiscono nelle liste.
Multiboutique, lingue e licenza
Impostazioni, formulari, regole, registro e statistiche sono propri di ogni boutique; le voci delle liste possono appartenere a una boutique o essere condivise. L’interfaccia e i messaggi esistono in francese, inglese, spagnolo, italiano e polacco. I temi Classic e Hummingbird funzionano senza modifiche, nessun file di tema viene scritto e nessun override viene creato. La disinstallazione conserva i dati per impostazione predefinita, con un’opzione per eliminarli.
Il modulo funziona con una licenza WePresta valida. Senza licenza valida si disattiva: i formulari non vengono più controllati, non viene mostrato alcun CAPTCHA e nulla viene registrato, quindi lo spam può tornare. Le impostazioni, le liste e il registro sono conservati e il modulo si riattiva appena la licenza è valida.
Installazione
- Verifica i requisiti: PrestaShop 1.7.8, 8.0+ o 9.0+, PHP 7.4 o successivo.
- Installa il modulo dal gestore moduli con l’archivio ZIP fornito, oppure copia la sua cartella in
modules/e installalo dall’elenco dei moduli. - All’installazione i sette formulari nativi vengono creati per ogni boutique in modalità Protetto, senza CAPTCHA esterno, con le loro soglie predefinite. Viene aggiunta la lista di domini usa e getta e vengono create le tabelle del modulo.
- Apri la pagina Configura del modulo e attiva la licenza WePresta. Finché la licenza non è valida, il modulo resta disattivato e i formulari non vengono controllati.
- Pianifica l’attività giornaliera di manutenzione, con l’indirizzo indicato nella configurazione o la riga di comando fornita. L’attività pulisce il registro, i contatori e i blocchi scaduti.
- Controlla i permessi dei dipendenti: consultazione, gestione e dati sono tre diritti distinti, verificati sul server.
Prima configurazione
Dopo l’installazione, non passare subito alla protezione di tutti i formulari. Il modulo arriva con soglie ragionevoli, ma la tua boutique ha le sue abitudini.
- Attiva la licenza e controlla che lo stato del modulo sia «Attivato» nella dashboard.
- Porta i formulari in osservazione con «Osserva tutto». Tutti i controlli vengono eseguiti, nulla viene rifiutato e il registro salva ciò che sarebbe stato bloccato.
- Lascia funzionare per qualche giorno, poi apri il registro e la dashboard: i motivi ti dicono se il blocco colpirebbe bot o clienti. Controlla in particolare gli indirizzi condivisi da più visitatori, come quelli di un’azienda o di un operatore mobile.
- Testa la pagina di ogni formulario con «Testa la mia protezione». Il test conferma la presenza dei campi, del token e dello script, e verifica che un invio diretto senza campi venga rifiutato.
- Attiva la protezione formulario per formulario, iniziando da contatto e newsletter, poi registrazione, accesso e recensioni. Lascia l’ordine con le sue soglie ampie.
- Aggiungi un CAPTCHA solo se necessario, su un formulario esposto, dopo aver inserito le chiavi e verificato il test. Inizia con una variante invisibile per non aggiungere attrito.
- Imposta le liste: aggiungi gli indirizzi dei tuoi partner e dei tuoi strumenti di monitoraggio alla lista dei consentiti prima di stringere i limiti.
- Controlla l’attività pianificata: senza di essa il registro e i contatori non vengono puliti e i blocchi scaduti restano in vigore.
- Aggiorna la tua informativa privacy se attivi un CAPTCHA esterno e cita il fornitore scelto.
Uso quotidiano
La dashboard è la vista d’insieme: invii consentiti e bloccati, tasso di blocco, formulari più presi di mira, motivi più frequenti e indirizzi più bloccati. Un picco di blocco su un formulario si nota subito.
Il registro dei tentativi bloccati è la vista d’azione. Per ogni rifiuto puoi bloccare l’indirizzo o il suo intervallo, consentire l’indirizzo, bloccare il dominio e-mail o revocare un blocco. Queste azioni sono immediate e si applicano a tutti i formulari protetti della boutique. Il registro può essere esportato in CSV per un’analisi più approfondita e pulito secondo il periodo di conservazione scelto.
La pagina Formulari mostra, per ogni formulario, la modalità, il fornitore CAPTCHA, il tempo minimo, i limiti, la data dell’ultimo invio e lo stato dei campi visti. Un formulario che non ha mai visto i campi del modulo viene segnalato: spesso significa che un tema o un modulo disegna il formulario in modo diverso, e la rete di sicurezza evita allora di perdere messaggi mentre lo correggi.
La pagina Liste raggruppa le liste di indirizzi IP, di e-mail, i domini usa e getta e i blocchi attivi. L’importazione CSV accetta un file UTF-8 con le colonne value e note, fino a 10 000 righe e 2 MB; il rapporto indica le righe aggiunte, già presenti e rifiutate.
La pagina Account da verificare compare quando la verifica e-mail è attiva o c’è un account in attesa. Permette di reinviare un link, confermare o eliminare un account in attesa.
La pagina Registro delle azioni registra le azioni dei dipendenti: impostazioni modificate, formulari cambiati, liste importate, blocchi revocati. Utile quando più persone amministrano la boutique.
Casi d’uso
Un formulario di contatto invaso dai messaggi
Il formulario di contatto riceve ogni notte messaggi identici, spesso con un link. Il CAPTCHA del tema non cambia nulla: i bot inviano direttamente. Il modulo rifiuta gli invii senza token, intercetta il campo trappola e blocca gli indirizzi che insistono. Il registro mostra il motivo di ogni rifiuto e permette di bloccare un intero intervallo con un clic.
Registrazioni che creano account fantasma
Le registrazioni automatizzate sporcano l’elenco clienti e falsano le statistiche. Il modulo applica il tempo minimo, il limite per IP e per e-mail, la lista dei domini usa e getta e, se serve, il controllo MX. La verifica e-mail alla registrazione impedisce a un account non confermato di accedere.
Una newsletter che perde iscritti
Le iscrizioni massicce alla newsletter possono provocare reclami e danneggiare la recapitabilità. I limiti per indirizzo e per e-mail, il rilevamento dei duplicati e le liste di blocco riducono il volume, mentre la lista dei consentiti protegge gli indirizzi dei tuoi partner.
Recensioni prodotto sommerse dallo spam
Il formulario delle recensioni è esposto e i bot lo conoscono. Il modulo lo protegge come gli altri, con un tempo minimo di 3 secondi e una finestra duplicati di 60 minuti per impostazione predefinita. Lo script del modulo disattiva il campo trappola vuoto perché il formulario delle recensioni continui a funzionare con il suo script nativo.
Un modulo gestionale con il proprio formulario
Un modulo di preventivi, richiamata o avvisi di disponibilità ha il proprio formulario e il proprio controller. Una regola per controller basta a proteggerlo senza toccare il suo codice; altrimenti l’API PHP permette al modulo di chiamare i controlli dal proprio codice.
Un’agenzia che gestisce più boutique
Ogni boutique conserva impostazioni, formulari, liste, registro e statistiche. Un’agenzia può applicare la stessa politica senza mescolare i dati dei clienti e verificare boutique per boutique ciò che viene realmente bloccato.
Requisiti e limiti
- PrestaShop 1.7.8, 8.0+ e 9.0+, sui temi Classic e Hummingbird; PHP 7.4 o successivo.
- Nessun account a pagamento è obbligatorio: la protezione nativa funziona senza chiave né abbonamento. I fornitori di CAPTCHA sono facoltativi e richiedono le proprie chiavi; Cloudflare Turnstile richiede un account Cloudflare.
- È consigliata un’attività pianificata giornaliera per pulire il registro, i contatori e i blocchi scaduti; la manutenzione può partire anche al primo accesso al back office del modulo o al primo invio controllato della giornata.
- Le verifiche CAPTCHA, il controllo MX e la verifica dei crawler usano chiamate di rete in uscita. Senza rete si applica il comportamento scelto per il fornitore e un controllo MX fallito lascia passare l’invio.
- Il modulo non può promettere zero spam: riduce fortemente gli invii automatizzati e offre gli strumenti per vedere e regolare. Uno spammer umano può sempre passare.
- Un limite troppo severo può ostacolare visitatori dietro lo stesso indirizzo. Usa la modalità osservazione, le liste dei consentiti e le esenzioni prima di stringere le soglie.
- Il modulo aiuta a limitare i dati raccolti, ma non certifica la conformità al GDPR e non sostituisce un parere legale. I CAPTCHA esterni hanno condizioni e informativa privacy proprie, da citare nella tua.
FAQ
Devo rimuovere il CAPTCHA già presente nel mio tema?
Il modulo non rimuove un CAPTCHA aggiunto dal tema. Puoi lasciarlo, ma evita di accumulare due CAPTCHA visibili sullo stesso formulario: aggiunge attrito senza beneficio. Se configuri un fornitore nel modulo, il suo script può aggiungersi a quello del tema; controlla il risultato sulla boutique prima di attivarlo.
Il modulo può bloccare un ordine?
No. Il modulo non filtra mai l’ordine in sé: né il carrello, né il pagamento, né la conferma, né gli indirizzi. Solo il formulario cliente dell’ordine può essere controllato, con soglie ampie e senza tempo minimo. Gli elementi dell’ordine sono esclusi dalle regole.
Il mio formulario è personalizzato, è compatibile?
Sì, in due modi. Una regola per controller descrive il campo che marca l’invio e il formato di risposta atteso, senza modificare il codice del modulo di terzi. L’API PHP permette al modulo di terzi di chiamare i campi di protezione e i controlli dal proprio codice. Un formulario che non passa da un controller PrestaShop identificabile non può essere protetto con una regola.
Serve un account presso un fornitore di CAPTCHA?
No. I controlli nativi, il token, il campo trappola, il tempo minimo, i limiti e le liste funzionano senza alcun account. Un account serve solo se scegli un fornitore esterno, e ogni fornitore ha le proprie condizioni.
I miei clienti dietro un indirizzo condiviso verranno bloccati?
Un indirizzo condiviso da più visitatori può raggiungere il limite più in fretta di un indirizzo individuale. Per questo esistono la modalità osservazione, le soglie per formulario e la lista dei consentiti. Inizia osservando, controlla gli invii che sarebbero stati bloccati, poi regola il limite o aggiungi l’indirizzo alla lista dei consentiti se necessario.
Dove sono conservati i dati e per quanto tempo?
Nelle tabelle del modulo, sul tuo server. Il registro conserva il formulario, il motivo, la data, l’indirizzo mascherato o un’impronta con hash e il dominio e-mail, mai l’indirizzo completo in chiaro per impostazione predefinita. La pulizia è automatica dopo 30 giorni per impostazione predefinita, con un periodo configurabile. Gli hook GDPR permettono esportazione o cancellazione, e la disinstallazione conserva i dati salvo richiesta di eliminazione.
Cosa succede se la licenza scade?
Il modulo si disattiva: i formulari non vengono più controllati, non viene mostrato alcun CAPTCHA e nulla viene registrato, quindi lo spam può tornare. Le impostazioni, le liste e il registro sono conservati e il modulo si riattiva appena la licenza è valida. La boutique resta accessibile in ogni caso.
Il modulo garantisce zero spam?
No, e nessun modulo può prometterlo. Riduce fortemente gli invii automatizzati fermando le richieste che non hanno caricato la pagina o che non superano i controlli, e offre gli strumenti per vedere cosa viene bloccato e regolare. Uno spammer umano può sempre compilare correttamente un formulario; il modulo non sostituisce la moderazione né la tua informativa privacy.
Supporto
Per qualsiasi aiuto, contattaci dall’area clienti WePresta o per e-mail a mail@wepresta.shop, secondo l’opzione di supporto della tua formula.
Changelog
Versione 1.0.0
- Controlla ogni invio sul server prima che PrestaShop elabori il formulario: token firmato, campo trappola, tempo minimo e duplicati.
- Proteggi i sette formulari nativi dall’installazione, senza account di terzi né chiave: contatto, creazione account, accesso, ordine, password, newsletter e recensioni.
- Limita gli invii per indirizzo IP e per indirizzo e-mail con una finestra scorrevole configurabile per formulario, e blocca temporaneamente gli indirizzi che insistono.
- Gestisci liste di blocco e di consentiti per indirizzi IPv4 e IPv6, intervalli CIDR, e-mail, domini e schemi con carattere jolly, con importazione ed esportazione CSV.
- Fornisci una lista di domini usa e getta e un controllo MX opzionale con cache.
- Scegli un CAPTCHA per formulario: reCAPTCHA v2/v3, Cloudflare Turnstile, hCaptcha o Friendly Captcha, con test delle chiavi e comportamento definito se il fornitore non risponde.
- Richiedi il consenso prima del caricamento dello script del fornitore, con il modulo Cookies GDPR o un’API di consenso.
- Osserva gli invii senza rifiutarli, poi attiva la protezione formulario per formulario.
- Segui gli invii consentiti, bloccati, osservati, senza controllo ed esenti, il tasso di blocco e un grafico a 30 giorni.
- Consulta il registro dei tentativi bloccati con motivo, indirizzo mascherato e dominio e-mail, agisci con un clic ed esporta in CSV.
- Testa la pagina di un formulario con «Testa la mia protezione»: campi, token, script e invio diretto senza campi.
- Aggiungi una regola per controller per un formulario di un altro modulo, con una regola pronta per ps_emailalerts, oppure usa l’API PHP.
- Verifica facoltativamente l’e-mail alla registrazione con un link firmato e con scadenza, senza trattenere un account se l’invio fallisce.
- Esenta dipendenti, crawler dei motori di ricerca verificati, gruppi di clienti, indirizzi consentiti, clienti connessi e attività pianificate.
- Lavora in multiboutique, in francese, inglese, spagnolo, italiano e polacco, sui temi Classic e Hummingbird.
- Usa il modulo su PrestaShop 1.7.8, 8.0+ e 9.0+ con PHP 7.4 minimo.

Articoli correlati

Come bloccare lo spam dei formulari PrestaShop: CAPTCHA e bot
Un CAPTCHA attivo non ferma un bot che invia direttamente al controller. Proteggi ogni formulario sul server, regola i limiti e leggi i rifiuti.