2FA en back office: blinda accesos admin - Módulo PrestaShop

Módulo PrestaShop 2FA: Asegura tu Back-Office y Detén el Robo de Contraseñas

+7 descargas ★ ★ ★ ★ ★ 5 / 5 Versión 2.0.0 1.7.8 8.2+ 9.1+ 5 idiomas 🇵🇱 PL 🇪🇸 ES 🇮🇹 IT 🇬🇧 EN 🇫🇷 FR
  • Código de 6 dígitos de una app (Google Authenticator, Authy, Microsoft Authenticator…) tras la contraseña
  • Un código al mes y por navegador: dispositivos de confianza 30 días, sesión verificada 12 horas
  • 2FA obligatoria por perfil, con periodo de gracia y bloqueo tras códigos erróneos
  • Panel, registro y restablecimiento de un compañero en unos clics
  • 10 códigos de recuperación por empleado, acceso de emergencia por archivo o consola
  • Compatible con PrestaShop 1.7.8, 8.2+ y 9.1+ (PHP 7.4 como mínimo)
¿Aún no estás seguro? Pruébalo gratis durante 24 horas — sin tarjeta de crédito.
Características

Everything you need, nothing you don't.

Autenticación TOTP en dos pasos con Google Authenticator, Authy o Microsoft, dispositivos de confianza y gestión por empleado.

Doble verificación TOTP

Un código de 6 dígitos de una app, además de la contraseña, antes de cualquier acción del back office.

Activación por código QR

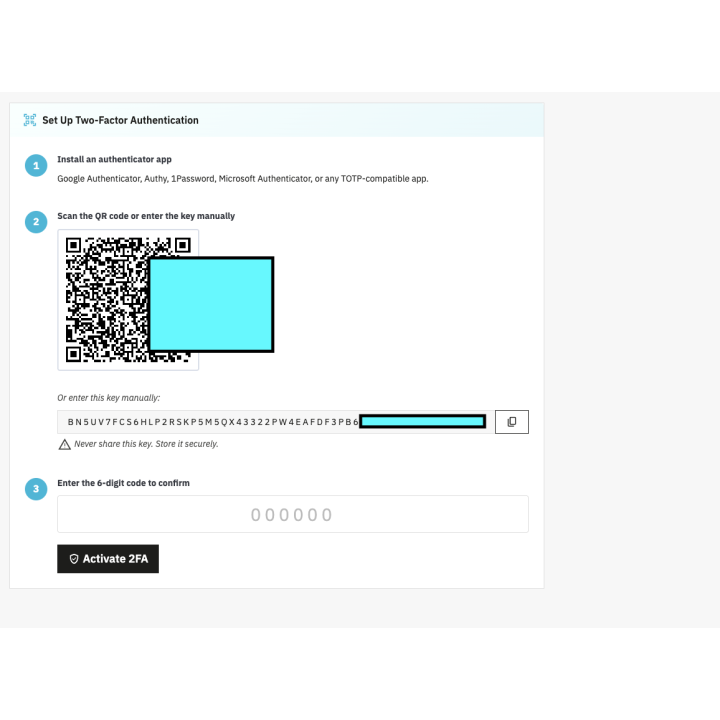
Escanee el código QR e introduzca un primer código: la configuración lleva dos minutos.

Compatible con todas las apps

Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden y cualquier aplicación TOTP.

Códigos de recuperación incluidos

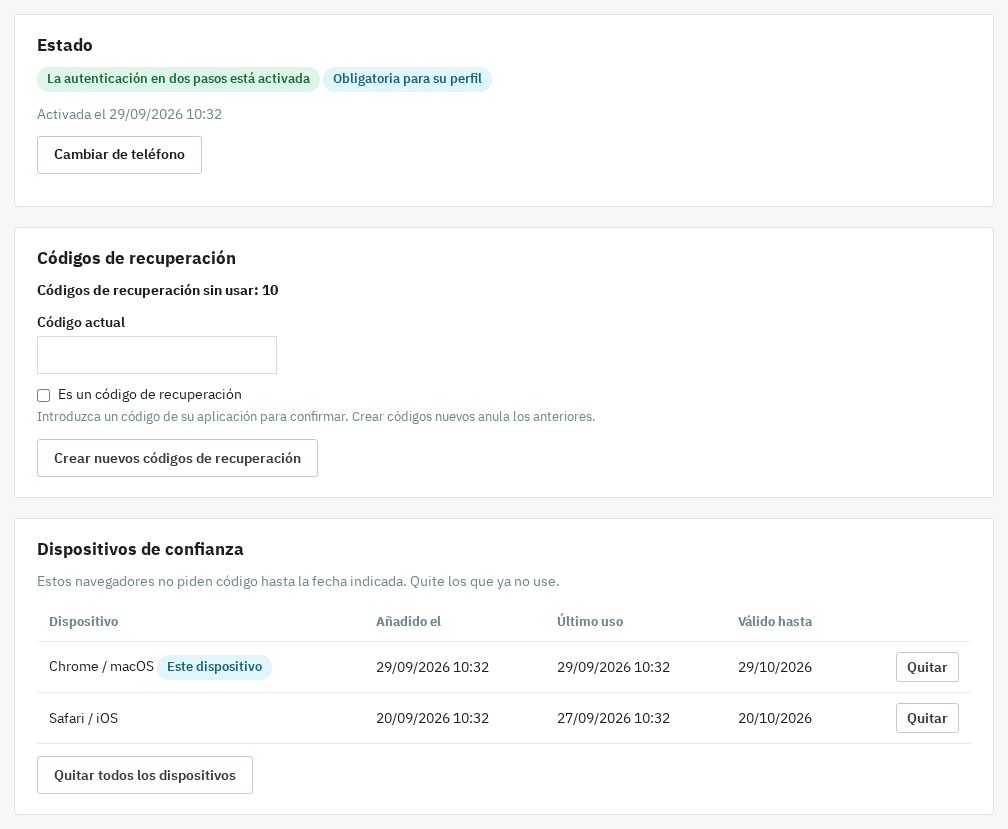
Diez códigos de un solo uso por empleado, renovables desde la página «Mi autenticación en dos pasos».

Gestión por empleado

Cada empleado gestiona su 2FA; un superadministrador restablece o desbloquea a un compañero desde el panel.

Protección contra el robo de contraseñas

Con una contraseña robada, ninguna página, formulario ni llamada AJAX del back office se ejecuta sin el código.

Opiniones de clientes

Lo usan cada día.

5 de 5 · 5 opiniones

"Best module I've found for PrestaShop. Worth every penny."

TG Tom G.

"Lo uso en 3 tiendas sin ningún problema."

IT Isabel T.

"Soporte técnico rápido y eficaz. Gran trabajo!"

DS Diego S.

"Relación calidad/precio inmejorable."

PR Pablo R.
description Descripción completa expand_more

Proteja su Back-Office PrestaShop con la Autenticación de Dos Factores (2FA)

¿Sabía que una contraseña, por muy compleja que sea, ya no basta para garantizar la seguridad de su tienda online? Ante el auge del phishing y el robo de credenciales, el acceso a su administración es el objetivo preferido de los hackers. Nuestro módulo Two-Factor Authentication (2FA) añade un segundo paso a cada inicio de sesión: el código de 6 dígitos de una aplicación instalada en el smartphone del empleado. Con una contraseña robada, nada se ejecuta en su back-office: ni páginas, ni formularios, ni llamadas AJAX.

Un Segundo Cerrojo contra el Robo de Contraseñas

La seguridad de su facturación y la protección de los datos de sus clientes son sus prioridades. El módulo se basa en el estándar abierto TOTP (Time-based One-Time Password, RFC 6238), compatible con las aplicaciones de autenticación habituales: el código cambia cada 30 segundos y solo funciona una vez. Así refuerza la protección de los datos personales de su tienda (RGPD) y la confianza dentro de su equipo de gestión.

Un Inicio de Sesión que No Ralentiza a su Equipo

Una autenticación de dos factores que se esquiva porque cansa no protege a nadie. El módulo reduce el número de códigos solicitados sin debilitar el control:

  • Un código al mes y por navegador: el dispositivo de confianza se recuerda 30 días (ajustable), sea cual sea la dirección IP. Cada empleado ve sus dispositivos y quita los que ya no utiliza.
  • Una sesión verificada de 12 horas: un solo código por jornada de trabajo, incluso en un equipo no recordado. La duración se ajusta de 1 a 168 horas y cerrar la sesión la termina.
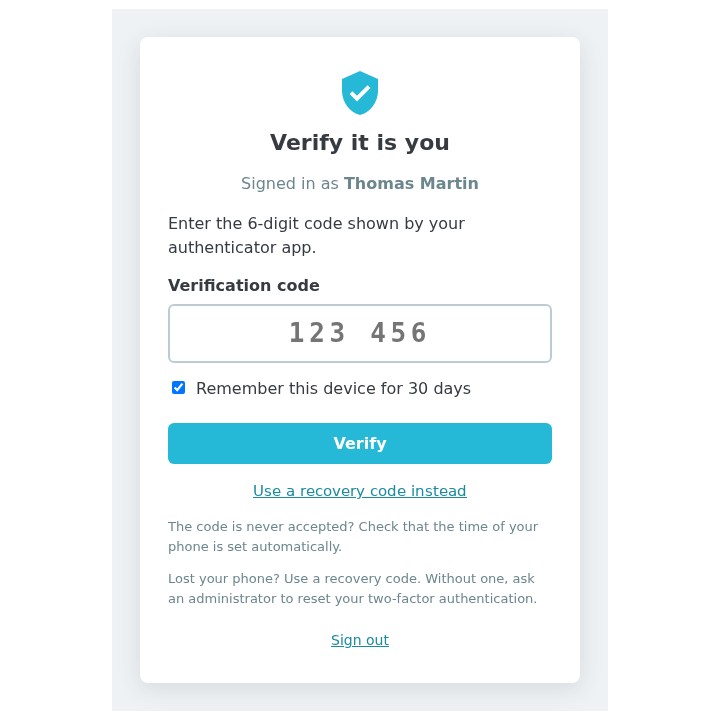
  • Una introducción rápida: el código se envía al sexto dígito y la casilla «Recordar este dispositivo» viene marcada por defecto (ajustable).

Funcionalidades Clave

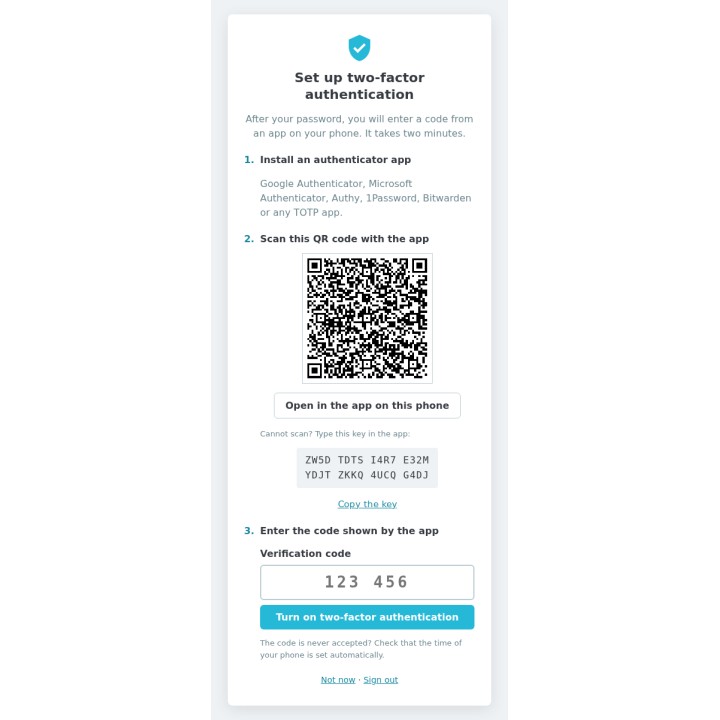
  • Compatibilidad universal: Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden o cualquier aplicación TOTP. Activación mediante código QR, mediante una clave de configuración legible o con el botón «Abrir en la aplicación» en el teléfono.
  • Gestión granular de perfiles: haga obligatoria la 2FA para los perfiles críticos (p. ej., SuperAdmin) y deje que los demás la activen ellos mismos desde «Mi autenticación en dos pasos».
  • Periodo de gracia configurable: dé unos días (7 por defecto) a sus colaboradores para equiparse antes de hacer obligatoria la doble autenticación. El plazo corre desde el día en que el perfil pasa a ser obligatorio y un aviso indica los días restantes.
  • Bloqueo tras códigos erróneos: tras 5 códigos incorrectos (ajustable), la cuenta se bloquea 15 minutos (ajustable). El bloqueo se guarda en la base de datos: volver a iniciar sesión no reinicia los intentos.
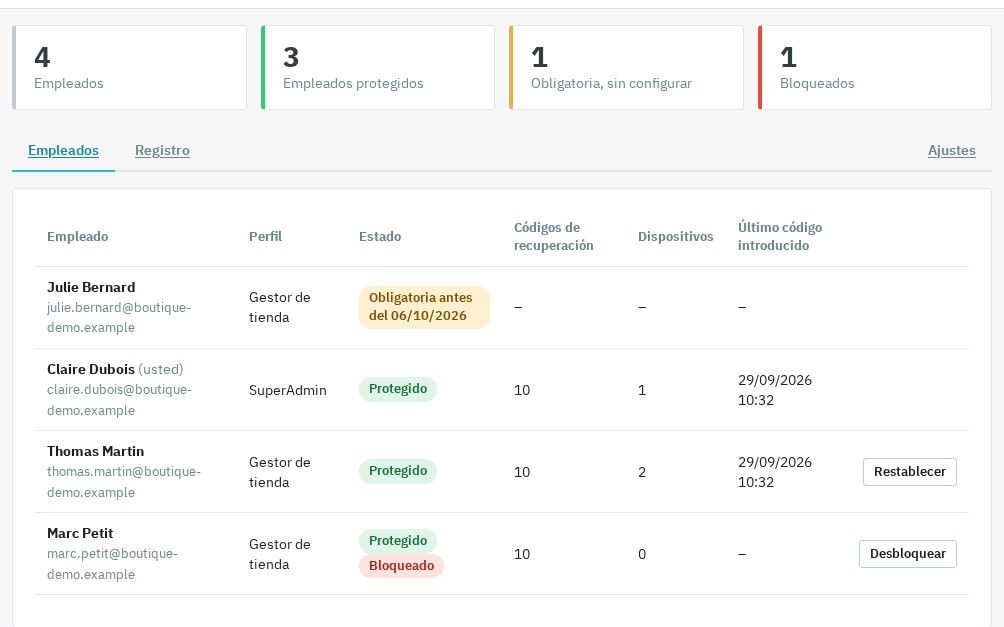
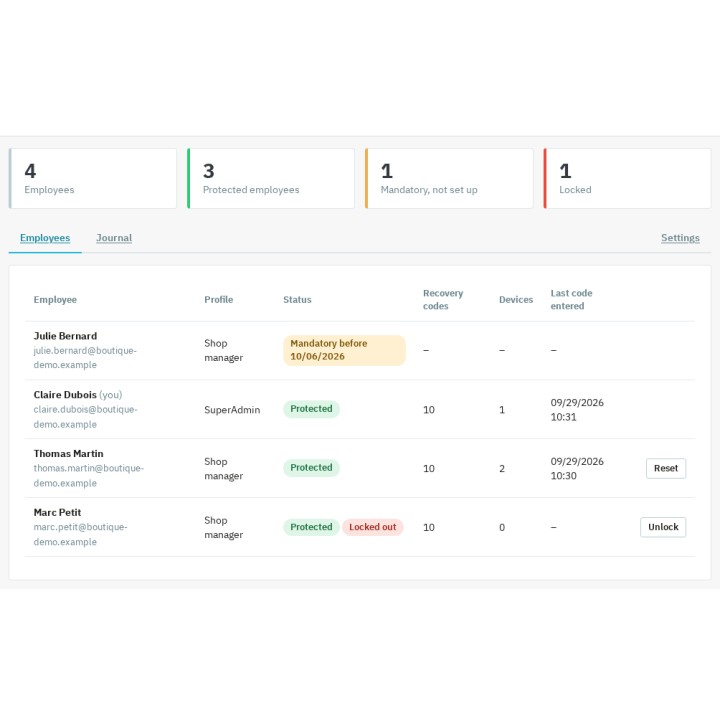
  • Panel y registro: los superadministradores ven quién está protegido, quién está bloqueado y quién aún debe configurar la 2FA, y consultan el historial de verificaciones, fallos y cambios de seguridad.
  • Restablecimiento de un compañero: ¿un empleado ha perdido su teléfono? Un superadministrador restablece o desbloquea su cuenta en unos clics, confirmando con su propio código.
  • Control antes de cualquier acción: se exige el código antes de que se ejecute una página, un formulario o una llamada AJAX. Cambiar de teléfono o crear nuevos códigos de recuperación también requiere un código válido.
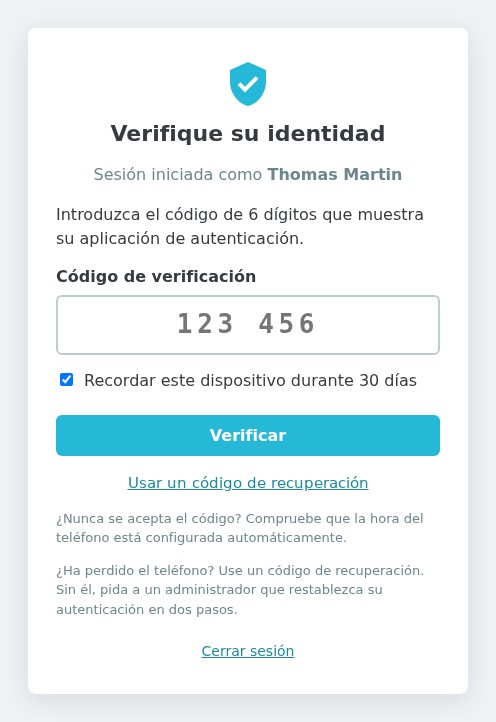
Página «Verifique su identidad»: campo del código de 6 dígitos, casilla «Recordar este dispositivo durante 30 días» marcada y enlace a los códigos de recuperación
Página de código tras la contraseña
Panel de un superadministrador: 4 empleados, 3 de ellos protegidos, una configuración obligatoria pendiente, un empleado bloqueado, con los botones Restablecer y Desbloquear
Panel de empleados

¿Por qué elegir esta solución para su tienda PrestaShop?

A diferencia de otras soluciones complejas, nuestro módulo se ha diseñado para comerciantes exigentes que no quieren sacrificar su tiempo. Ofrece un equilibrio entre alta seguridad y comodidad de uso.

  • Tranquilidad: su catálogo, sus márgenes y sus ficheros de clientes están protegidos por un doble cerrojo digital.
  • Siempre una puerta de emergencia: 10 códigos de recuperación de un solo uso por empleado, el restablecimiento por un superadministrador, el archivo DISABLE_2FA y el comando de consola wepresta:2fa:disable le evitan un bloqueo definitivo.
  • Ligero: sin overrides, sin bibliotecas PHP de terceros, con secretos cifrados y autenticados y un archivo de menos de 250 KB.
  • Una licencia que nunca corta la protección: si la licencia caduca, la 2FA sigue aplicándose; solo se bloquean los ajustes y el panel.

Una Instalación Simple, Rápida y Eficaz

No hace falta ser un experto en ciberseguridad para proteger su negocio. La instalación se hace en pocos clics desde su gestor de módulos. Una vez activado, el módulo guía a cada empleado paso a paso en la configuración de su aplicación móvil: bastan dos minutos. Designe los perfiles obligatorios y su back-office PrestaShop disfruta de una protección de nivel profesional, lista para afrontar las amenazas de la web actual.
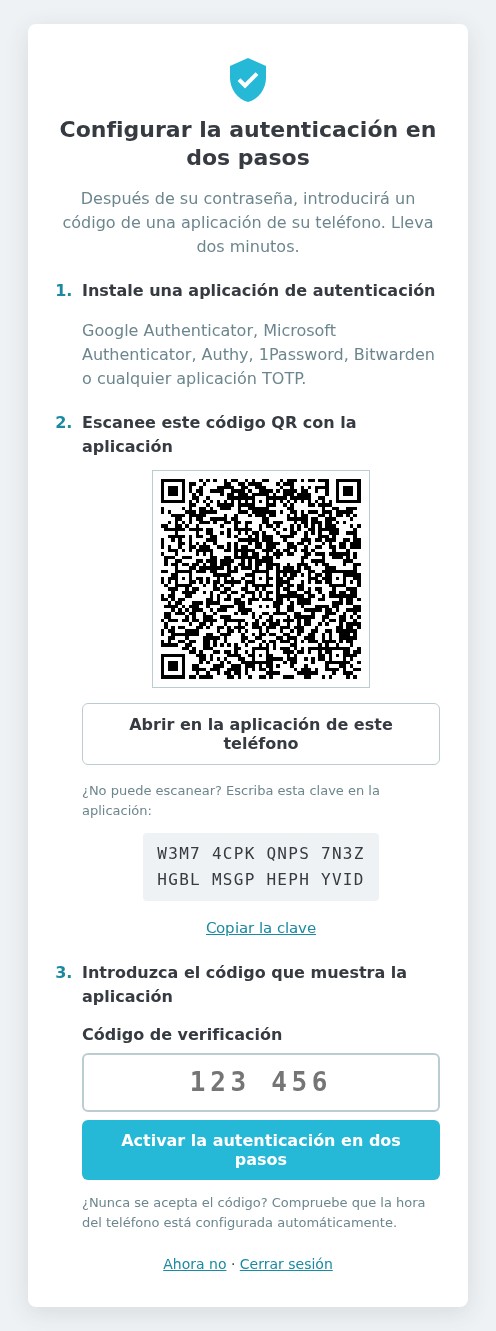
Página de configuración: instalar una aplicación de autenticación, escanear el código QR (o escribir la clave) e introducir el código que muestra la aplicación
Configuración en tres pasos
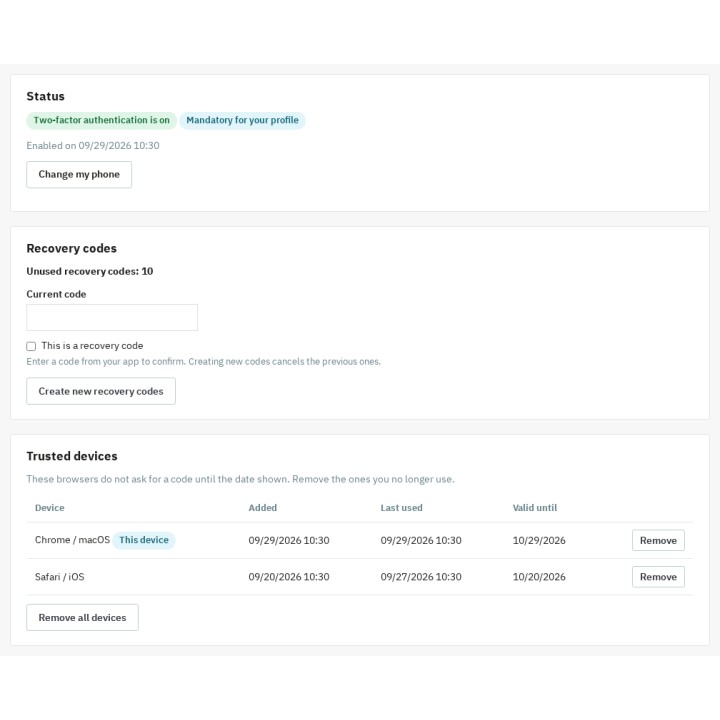
Página «Mi autenticación en dos pasos»: estado activado, 10 códigos de recuperación sin usar y lista de dispositivos de confianza (Chrome / macOS, Safari / iOS) con su fecha de validez
Mi 2FA: códigos de recuperación y dispositivos de confianza

Compatibilidad

Compatible con PrestaShop 1.7.8, 8.2+ y 9.1+, con PHP 7.4 como mínimo (extensiones json, openssl y mbstring). PrestaShop 1.7.7, 8.0, 8.1 y 9.0 no son compatibles. Un único archivo sirve para estas versiones. La interfaz está disponible en francés, inglés, español, italiano y polaco. En PrestaShop 1.7, la página de ajustes señala tres antiguos scripts independientes de PrestaShop (backup.php, pdf.php, get-file-admin.php) que hay que eliminar: responden a un empleado conectado sin pasar por el control del módulo.

El soporte se presta desde su área de cliente WePresta o por correo electrónico a mail@wepresta.shop, según la opción de soporte de su oferta. Leer la documentación completa

Comparación

¿Por qué elegirnos?

Descubre cómo nos comparamos con las alternativas más comunes del mercado.

Característica Addons
Precios transparentes
Actualizaciones de por vida incluidas
Soporte directo del desarrollador
Compatible con PS 1.7, 8 y 9
Código limpio y estandarizado
Compatible multi-tienda
Sin tarifas de renovación ocultas
Incluido No incluido Parcial / No garantizado
Vista previa

Descubre el módulo en imágenes.

Autenticación en dos pasos (2FA) para el back office de PrestaShop
Autenticación en dos pasos (2FA) para el back office de PrestaShop

Página de código tras la contraseña
Página de código tras la contraseña

Panel de empleados
Panel de empleados

Configuración en tres pasos
Configuración en tres pasos

Mi 2FA: códigos de recuperación y dispositivos de confianza

Mi 2FA: códigos de recuperación y dispositivos de confianza

Soporte

FAQ

Encuentra respuestas a las preguntas más frecuentes sobre este módulo

La 2FA añade una segunda verificación al iniciar sesión en la administración. Aunque se robe una contraseña (phishing, filtración de datos, contraseña reutilizada), el back office sigue cerrado sin el código temporal generado en el teléfono del empleado. Es una protección directa contra la toma de control de una tienda: cambio de precios, desvío de pedidos, creación de cuentas de administrador o exportación de datos de clientes.

El módulo utiliza el estándar TOTP (Time-based One-Time Password, RFC 6238): un código de 6 dígitos que cambia cada 30 segundos, generado por una aplicación de autenticación. No hacen falta SMS (costes, entrega) ni correos (buzón comprometido), y el código se genera sin conexión de red. Se acepta un teléfono con el reloj desfasado un periodo de 30 segundos; un mismo código solo funciona una vez.

Todas las aplicaciones TOTP: Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden y sus equivalentes. Cada empleado usa la aplicación que prefiera, sin herramienta propietaria obligatoria. El código QR se escanea con la aplicación; en un teléfono, el botón «Abrir en la aplicación» o escribir la clave de configuración evitan el escaneo.

Sí. En los ajustes elige los perfiles para los que la 2FA es obligatoria, por ejemplo SuperAdmin y los perfiles con acceso a pagos, módulos o exportaciones. Los demás empleados pueden activarla ellos mismos desde «Mi autenticación en dos pasos». Un periodo de gracia (7 días por defecto) deja tiempo para equiparse: corre desde el día en que el perfil pasa a ser obligatorio y un aviso indica los días restantes.

Se suman dos mecanismos. El dispositivo de confianza recuerda un navegador durante 30 días (ajustable), sea cual sea la dirección IP: el empleado introduce un código al mes y por navegador, con la casilla «Recordar este dispositivo» marcada por defecto. En un navegador no recordado, la verificación sigue siendo válida 12 horas (ajustable de 1 a 168 horas): un solo código por jornada de trabajo. Cerrar la sesión o quitar el dispositivo desde «Mi autenticación en dos pasos» vuelve a pedir el código. También puede vincular un dispositivo a su dirección IP para un control más estricto.

Inicia sesión con uno de sus 10 códigos de recuperación (de un solo uso) y configura su nueva aplicación con «Cambiar de teléfono». Si no le queda ningún código, un superadministrador abre el panel, pulsa «Restablecer» en su fila y confirma con su propio código: se elimina la 2FA del empleado y la configura de nuevo en su próximo inicio de sesión. Cada restablecimiento queda anotado en el registro.

Cuatro vías, de la más sencilla a la más radical: el código de recuperación del empleado; el restablecimiento por otro superadministrador; el comando de consola wepresta:2fa:disable (opción --employee con el identificador o el correo del empleado, o --all para toda la tienda, y --dry-run para simular); el archivo vacío DISABLE_2FA colocado en la carpeta del módulo, que suspende la petición de código para todos mientras exista. Un aviso rojo recuerda su presencia a los superadministradores.

Bloquea el segundo paso: tras 5 códigos erróneos (ajustable de 1 a 20), el empleado queda bloqueado 15 minutos (ajustable de 1 a 1440 minutos). El bloqueo se guarda en la base de datos: volver a iniciar sesión con la contraseña no reinicia el contador. Un código solo se acepta una vez. El módulo no limita los intentos de contraseña.

Sí. El registro del panel, reservado a los superadministradores, muestra con la fecha, el empleado, la dirección IP y el detalle: códigos aceptados o erróneos, códigos de recuperación usados, bloqueos y desbloqueos, cambios de teléfono, nuevos códigos de recuperación, dispositivos añadidos o quitados, restablecimientos y desactivaciones. Se filtra por empleado y nunca contiene un código ni un secreto. Las líneas de más de 90 días (ajustable de 7 a 3650 días) se eliminan automáticamente.

Sí. El código se verifica antes de que el back office ejecute nada: páginas, formularios (POST), llamadas AJAX y JSON, páginas sin menú. Solo con la contraseña, una página se redirige a la página de código y una llamada AJAX recibe una respuesta 401 sin datos. Límite conocido en PrestaShop 1.7: los antiguos scripts independientes backup.php, pdf.php y get-file-admin.php responden a un empleado conectado sin pasar por el núcleo de PrestaShop; la página de ajustes lo señala e invita a eliminarlos.

Sigue aplicándose. La licencia nunca desactiva la protección: al caducar (fin de la prueba, vencimiento, licencia suspendida o error del servidor de licencias), solo se bloquean los ajustes y el panel tras el formulario de licencia, con un aviso. Los empleados siguen iniciando sesión con su código. Activar o renovar la licencia reabre los ajustes.

El módulo funciona con PrestaShop 1.7.8, 8.2+ y 9.1+, y PHP 7.4 como mínimo, con un único archivo; PrestaShop 1.7.7, 8.0, 8.1 y 9.0 no son compatibles. Para actualizar, suba el archivo 2.0.0 en el gestor de módulos: se conservan las inscripciones, los códigos de recuperación y el registro. Los dispositivos de confianza de la versión 1.0.0 dejan de reconocerse: cada empleado introduce su código una vez por navegador.

Sí. Desinstalar el módulo detiene la protección y elimina las inscripciones, los dispositivos de confianza, el registro y los ajustes del módulo; PrestaShop pide una confirmación antes de hacerlo. Una vez desinstalado, el back office vuelve a estar protegido solo por la contraseña.

Sí, de forma temporal. El interruptor «Activar la autenticación en dos pasos» de los ajustes suspende la petición de código para todos sin eliminar las inscripciones; vuelva a activarlo para restablecer la protección. Para un solo empleado, use «Restablecer» en el panel o, si su perfil no es obligatorio, «Desactivar la autenticación en dos pasos» desde su página.

No. El módulo solo actúa en el back office: no añade nada a lo que ven sus clientes, no sustituye ningún archivo de PrestaShop (sin overrides) y funciona, por tanto, con todos los temas.

Sí. Los secretos TOTP se guardan en un formato cifrado y autenticado, los códigos de recuperación y los tokens de los dispositivos de confianza como huellas, y el registro nunca contiene un código ni un secreto. Las claves derivan de la clave de cifrado de PrestaShop, que no está en la base de datos: una exportación de la base por sí sola no permite generar un código válido.

Se basa en una cookie propia del empleado y del navegador (HttpOnly, SameSite=Lax) de la que la base de datos solo guarda una huella. Caduca en la fecha elegida (30 días por defecto), el empleado puede quitarlo en cualquier momento desde «Mi autenticación en dos pasos» y usted puede vincularlo a la dirección IP para un control más estricto. En un puesto compartido, desactive los dispositivos de confianza (duración 0).

Únete a +7 comerciantes que usan este módulo

Instalación en 5 minutos · Documentación completa incluida

inventory_2 Módulo 10.70 € 4.28 € pago único -60%
Elige tu licencia
3 months of support for 0.99€ · then 1.99€/month
  • • Respuesta en menos de 24 horas laborables
  • 🔧 Asistencia en la instalación y configuración
  • 💬 Contacto directo con el desarrollador
Sin compromiso · Cancela en 1 clic desde tu cuenta
En lugar de --€/year si se compra por separado
Cargando...