- Bloquear scripts, iframes y píxeles antes del consentimiento
- Un aviso claro y un panel por categoría
- Cambiar de opinión en cualquier momento
- Registrar cada decisión
- Demostrar la integridad del registro
- Enviar Google Consent Mode v2
- Generar la política de cookies
- Analizar la tienda y vigilar nuevos rastreadores
- Panel de control y asistente de instalación
- Modo de prueba y página de control
- Segmentación por país, GPC y DNT
- Multitienda, idiomas y caché
- Clasificar los servicios y los dominios desconocidos
- Ajustar el aviso
- Consent Mode, análisis y mantenimiento
- Permisos de los empleados
- ¿El módulo bloquea realmente los scripts antes del consentimiento?
- ¿Hace falta una cuenta, una clave API o un servicio externo?
- ¿Cómo demuestro lo que aceptó un visitante?
- ¿Qué ocurre si un visitante rechaza o retira su consentimiento?
- ¿Es compatible con Google Consent Mode v2?
- ¿Ralentiza la tienda y funciona con la caché?
- ¿Qué ocurre sin JavaScript?
- ¿Funciona en multitienda y en PrestaShop 1.7.8?
- ¿Qué ocurre si caduca mi licencia?
- ¿La política de cookies está lista para publicar?
- ¿Es una CMP certificada IAB TCF?
Cookies RGPD en PrestaShop: aviso, bloqueo real y prueba
Un aviso de consentimiento que aparece mientras Google Analytics, Google Ads, Meta o TikTok ya se están cargando no protege a tus visitantes y no te da ninguna prueba de su elección. Consentimiento de cookies RGPD gestiona el consentimiento dentro del back office de PrestaShop: neutraliza los scripts, iframes y píxeles de terceros en el HTML que envía, deja que el visitante elija en un aviso accesible, registra cada decisión en un registro de solo adición con una referencia y genera la política de cookies de la tienda. También envía las señales de Google Consent Mode v2, sin cuenta, sin clave API y sin servicio externo.
Esta guía explica qué hace el módulo, cómo instalarlo, cómo completar una primera configuración y cómo usarlo a diario.
Puntos clave:
- Bloqueo real antes del consentimiento: los scripts, iframes (YouTube, Vimeo, Google Maps), píxeles y recursos de terceros se neutralizan en el HTML y se vuelven a cargar según la categoría aceptada
- Registro de solo adición: referencia única, fecha UTC, acción, categorías, versiones, país y señales, exportable en CSV y JSON
- Prueba técnica: cada línea se encadena con una huella SHA-256 y el control de integridad avisa de cualquier modificación o supresión
- Aviso accesible y personalizable: tres posiciones, contraste comprobado, textos por idioma, panel por categoría y retirada en un clic
- Consent Mode v2 y política de cookies: señales enviadas antes de cualquier etiqueta, página CMS generada en cada idioma y tabla reutilizable mediante shortcode
- Análisis de la tienda: seis páginas comprobadas, dominios desconocidos señalados, análisis programados y página de control para empleados
Descubre el módulo y sus planes
Presentación
El consentimiento de cookies está regulado en Europa por la directiva ePrivacy (2002/58/CE) y el RGPD: hay que informar al visitante, obtener un consentimiento libre, específico y por categorías, y permitirle retirarlo con la misma facilidad con que lo dio. En una tienda PrestaShop el tema va mucho más allá de la ventana que aparece al pie de la página. Los rastreadores vienen de la plantilla, de los módulos de pago, de las redes sociales, de los vídeos incrustados y de las campañas publicitarias. Y el día en que un cliente, una agencia o una autoridad pregunte qué se aceptó, hay que poder responder con una fecha, una versión del texto y unas categorías precisas.
El módulo reúne esas tres necesidades —bloquear, informar, documentar— en una sola interfaz. Reescribe el HTML en el servidor para neutralizar los elementos de terceros antes del consentimiento, muestra un aviso y un panel de preferencias, registra cada decisión en un registro que no se puede reescribir y prepara la política de cookies a partir del inventario real de tus servicios.
Es una ayuda para recoger y documentar el consentimiento. El módulo no certifica la conformidad de tu tienda, no sustituye el asesoramiento jurídico y no convierte la política generada en un documento validado por un jurista. Te da los medios técnicos para hacer lo que exige la ley y la traza de lo que has hecho.
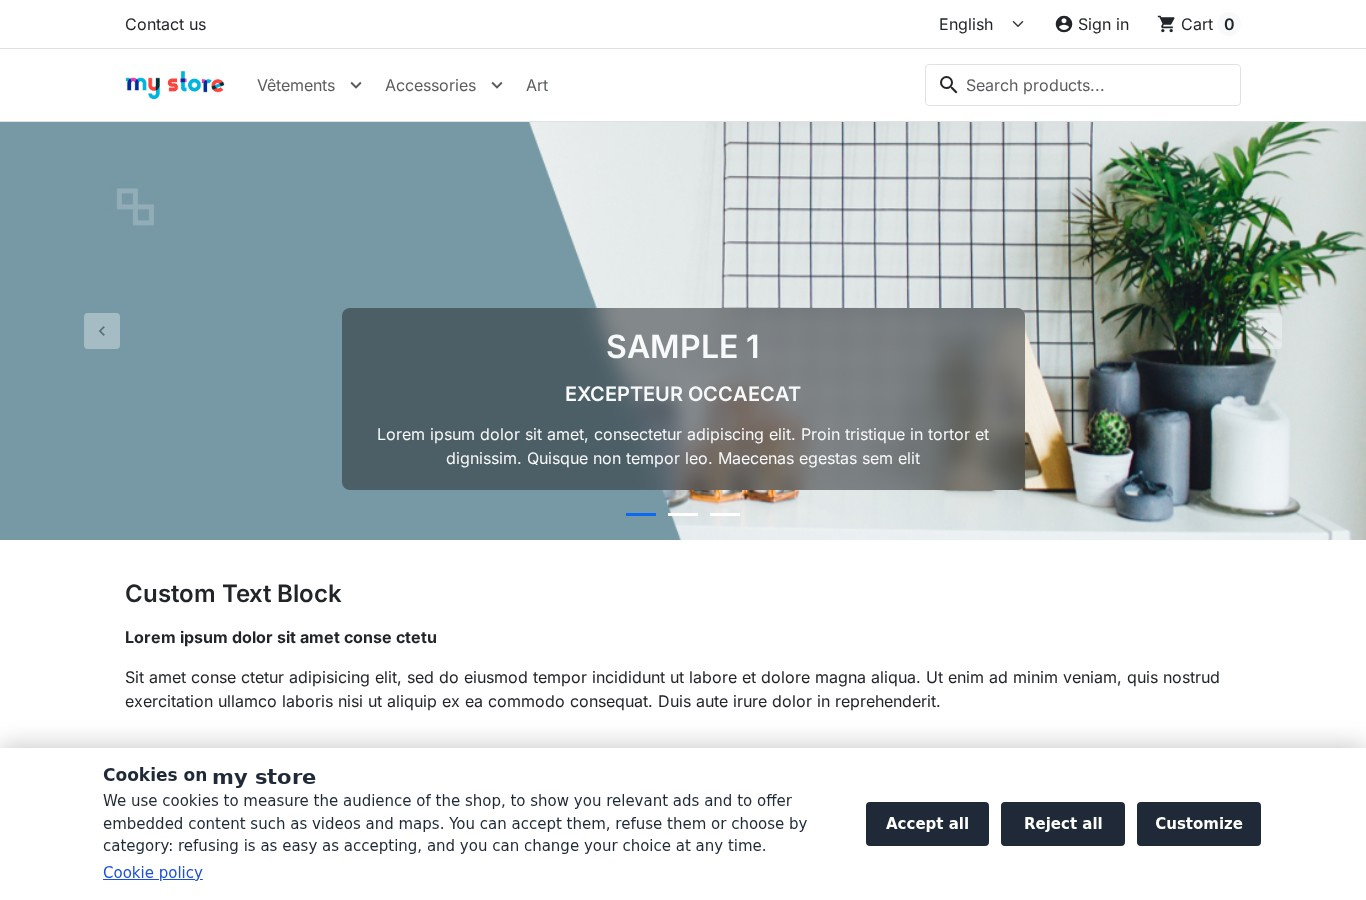 El aviso en la tienda: tres opciones con el mismo peso y un enlace a la política de cookies
Funcionalidades
Bloquear scripts, iframes y píxeles antes del consentimiento
En cada página servida, el módulo analiza el HTML y neutraliza los elementos que corresponden a un servicio de terceros activo: un script conserva su dirección pero no se ejecuta, un iframe de YouTube, Vimeo o Google Maps se sustituye por un bloque que indica el servicio bloqueado y propone cargarlo aceptando la categoría, un píxel de seguimiento pierde su origen y los recursos de terceros declarados en la cabecera se tratan igual. Cuando el visitante acepta una categoría, el navegador vuelve a crear los elementos autorizados en el orden de la página, con sus atributos originales.
Sin JavaScript no se carga nada no esencial: los elementos neutralizados permanecen inertes, incluidos los de un bloque <noscript>. Una protección en tiempo de ejecución también intercepta los scripts e iframes que otro script añade después de la carga y los libera en cuanto se acepta la categoría correspondiente.
El módulo no puede detener las peticiones que hace por sí mismo un script ya autorizado (fetch, sendBeacon, new Image()), las conversiones del lado del servidor ni un script evaluado con eval. Por eso un gestor de etiquetas debe clasificarse en la categoría de las etiquetas que carga, o apoyarse en Consent Mode. Es un límite asumido: mejor conocerlo que creer en un bloqueo total.
Un aviso claro y un panel por categoría
El aviso puede adoptar tres formas: barra inferior, tarjeta centrada o panel lateral. Tú ajustas los colores, el logotipo, la posición, el orden de los botones y los textos en cada idioma, con una vista previa en directo en ordenador y móvil. Los botones «Aceptar todo», «Rechazar todo» y «Personalizar» comparten el mismo componente, tamaño y peso visual; ninguna casilla viene marcada y desplazar la página nunca registra un consentimiento.
El panel de preferencias presenta las cuatro categorías: estrictamente necesarias (siempre activas), medición de audiencia, publicidad y remarketing, funcionalidades. Para cada servicio, el visitante ve la finalidad, las cookies habituales y su duración, el destinatario y un enlace a la política de privacidad del proveedor. Cada categoría se registra por separado y la elección actual se recuerda con su fecha y su referencia.
El contraste del texto, los botones y los enlaces se mide al guardar: por debajo de la relación 4,5:1, el módulo rechaza la configuración y muestra el valor medido. El aviso y el panel tienen como objetivo el nivel WCAG 2.1 AA: diálogo semántico, roles ARIA, navegación por teclado, cierre con Escape, foco visible, objetivos de 48 px y botones apilados en móvil. Es un objetivo de diseño, no una certificación.
Cambiar de opinión en cualquier momento
Una pestaña flotante discreta, un enlace en el pie de página y un shortcode [wpcc_preferences] permiten abrir el panel desde cualquier página. Al retirar una categoría se eliminan las cookies habituales de sus servicios en el dominio y sus dominios padre, y luego se recarga la página, porque un script ya ejecutado no se puede detener. La retirada se registra como un consentimiento, con la misma facilidad que la aceptación. Las cookies HttpOnly y las de otros dominios no se pueden eliminar desde una página: el panel y la política lo indican.
Tras la duración elegida —12 meses por defecto, ajustable de 1 a 13 meses— el consentimiento caduca: el aviso vuelve a pedir la elección, las categorías no esenciales se bloquean de nuevo y la nueva elección se suma al historial del mismo visitante. El botón «Volver a preguntar a todos los visitantes» lanza la misma petición de inmediato, por ejemplo tras un cambio importante de texto.
Registrar cada decisión
Cada elección crea una línea en un registro de solo adición: referencia única con el formato CC-XXXX-XXXX-XXXX, fecha UTC, tienda, idioma, página, acción (aceptar, rechazar, personalizar, retirar, rechazo por señal del navegador), categorías, versión del aviso, de la política y del consentimiento, país detectado y señales GPC/DNT. La dirección IP se guarda como clave HMAC-SHA256 por defecto; puedes elegir truncarla o no almacenarla. La referencia se muestra al visitante después de su elección.
El registro se filtra por periodo, acción, origen, variante, país, referencia o clave de visitante, y se exporta en CSV o JSON con los filtros activos. Las líneas más antiguas que el periodo de conservación —36 meses por defecto, ajustable de 6 a 120 meses— se eliminan automáticamente con el mantenimiento diario. No se registra ningún nombre, correo electrónico ni identificador de cliente.
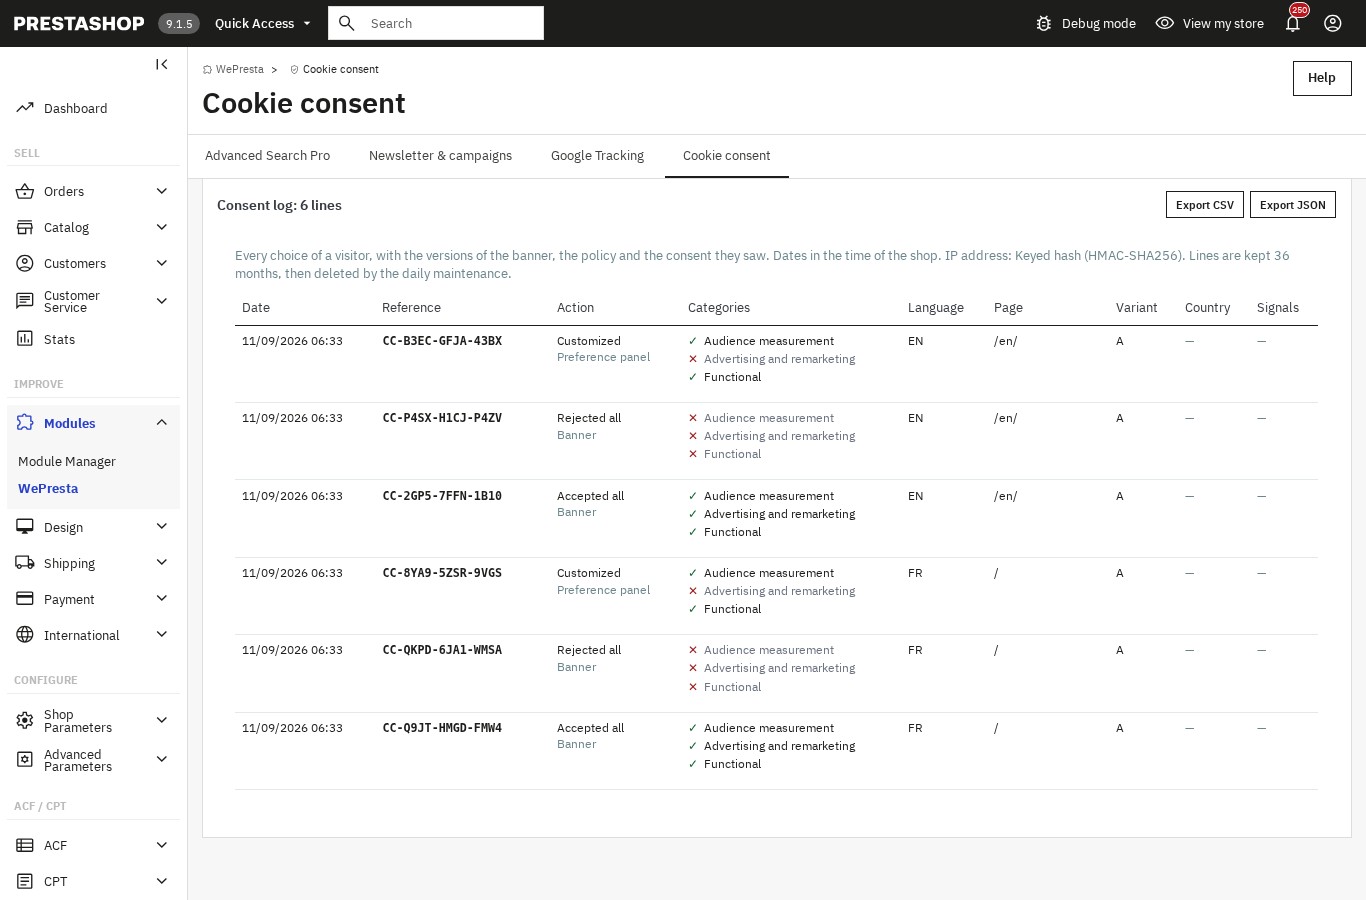 Cada elección, su referencia y sus categorías, listas para exportar
Demostrar la integridad del registro
Las líneas están encadenadas: cada una contiene la huella SHA-256 de la línea anterior, y la primera parte de una huella nula. El control de integridad del módulo recorre de nuevo la cadena, recalcula cada huella y verifica que la última línea coincide con la cabeza registrada. Una línea modificada o eliminada rompe la cadena y activa el aviso «El registro de consentimientos se ha modificado fuera del módulo».
Es una prueba técnica: muestra que una línea se cambió o se retiró sin recalcular la cadena. No es un sellado de tiempo cualificado y no detecta a alguien con acceso a la base de datos que recalculara toda la cadena. El módulo nunca repara una cadena rota: la señala y tú decides qué hacer.
Enviar Google Consent Mode v2
El módulo puede enviar las señales de Google Consent Mode v2 antes de cualquier etiqueta: ad_storage, analytics_storage, ad_user_data, ad_personalization, security_storage y las señales funcionales. Los valores por defecto se rechazan en la Unión Europea, el EEE, el Reino Unido y Suiza, y luego se actualizan con cada elección. El tiempo de espera y la reducción de datos publicitarios son configurables. Google exige Consent Mode v2 para la publicidad y la medición en esas regiones; no es una obligación legal en sí misma.
Solo debe haber un emisor de señales activo. El módulo puede enviarlas él mismo o cooperar con el módulo Google Tracking si está instalado: en ese caso le transmite la elección y no duplica las órdenes. Si ambos emiten, el módulo muestra un aviso y propone corregir el origen. Los tres servicios de Google también pueden configurarse en modo consent_mode, que los carga antes del consentimiento siguiendo las señales; esta elección explícita va acompañada de un aviso.
Generar la política de cookies
La política de cookies se construye a partir del inventario real: qué es una cookie, quién es el responsable, cómo se pide el consentimiento, las categorías y sus bases jurídicas, los servicios y cookies de terceros con sus duraciones habituales, las cookies nativas de PrestaShop (sesión, carrito, idioma, moneda), el registro de consentimiento y los medios de retirada, y por último la versión y la fecha. Se publica como página CMS en cada idioma de la tienda, con una dirección legible, y una tabla de cookies puede insertarse en otra página con el shortcode [wpcc_cookie_table].
Es una plantilla que hay que revisar y adaptar: el módulo muestra este aviso y pide confirmación antes de la primera publicación. Si la página se ha editado a mano desde la última publicación, el módulo lo señala y pide una segunda confirmación antes de sustituirla. Si el inventario cambia —un servicio añadido, una duración modificada—, el panel de control avisa: «La política de cookies ya no corresponde a tus servicios».
Analizar la tienda y vigilar nuevos rastreadores
El análisis recorre seis páginas representativas: inicio, categoría, producto, página CMS, contacto y carrito. Para cada una, recoge los scripts, iframes, píxeles y cookies, y distingue lo que se carga antes del consentimiento, lo que queda bloqueado hasta la elección y lo que la propia tienda deposita. El informe ofrece una comparación antes/después y señala las páginas que no se han podido analizar, con el motivo.
Los dominios desconocidos se listan aparte: puedes vincularlos a un servicio existente, convertirlos en un servicio personalizado o ignorarlos. Un dominio nuevo muestra un aviso en el panel de control y, si lo habilitas, un correo tras el análisis programado. El análisis puede lanzarse a demanda o con una frecuencia diaria, semanal o mensual, mediante la tarea cron del alojamiento o la dirección con token que se muestra en la configuración.
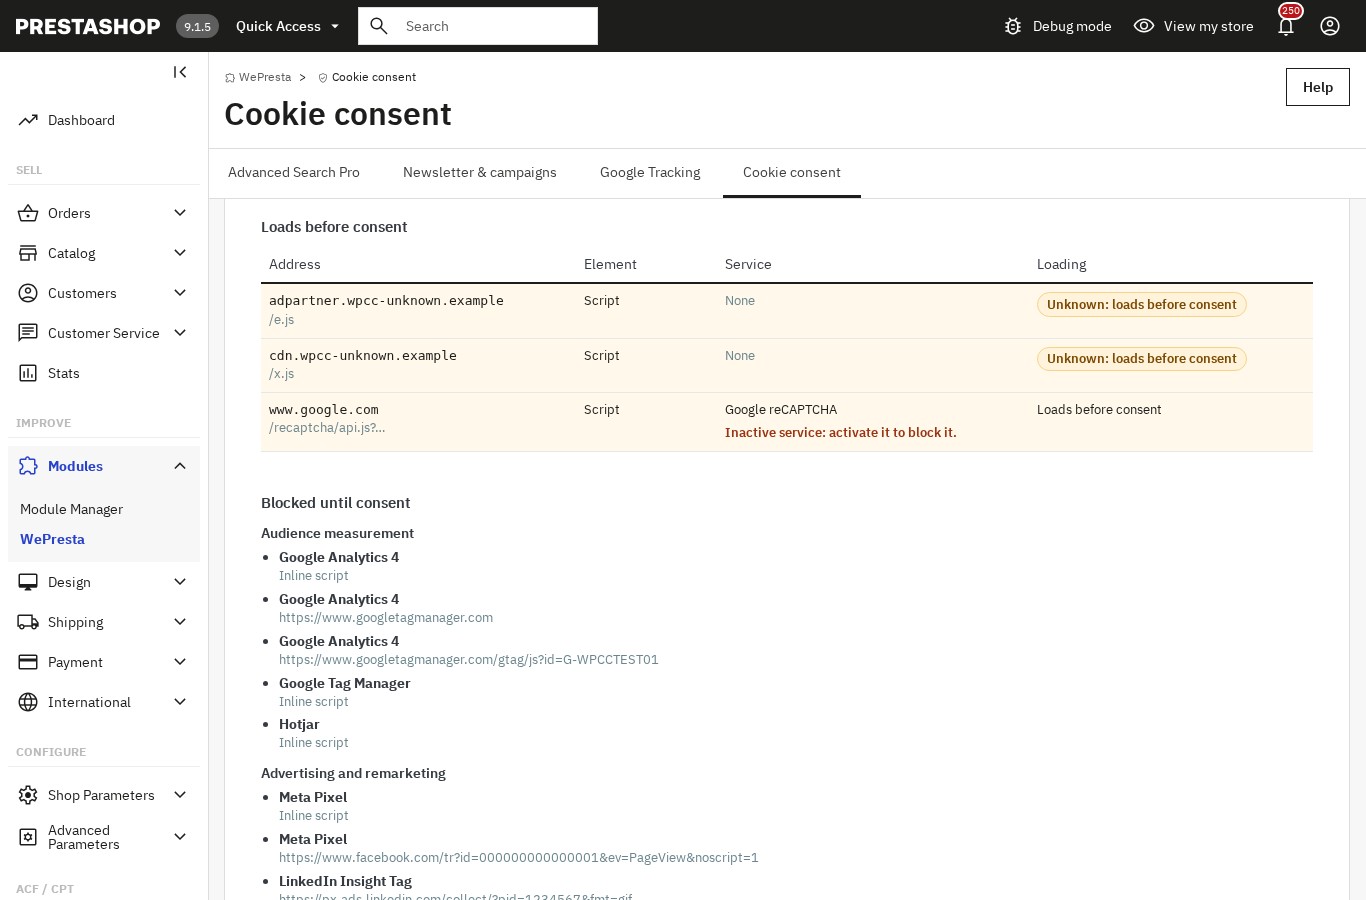 Lo que se carga antes de la elección, lo que está bloqueado y lo que queda por clasificar
Panel de control y asistente de instalación
El panel de control reúne, en 7, 30 o 90 días, las tasas de aceptación, rechazo y personalización, la evolución diaria, los servicios bloqueados con más frecuencia, el último análisis y los avisos de configuración: modo de prueba aún activo, asistente sin terminar, ningún servicio activo, regla vacía, dominios desconocidos, análisis antiguo o fallido, cadena rota, política ausente u obsoleta, doble emisor de Consent Mode, regla de país que oculta el aviso en la UE. Cada aviso lleva a la pantalla que permite corregirlo.
El asistente en cuatro pasos guía la primera puesta en marcha: analizar la tienda, clasificar los servicios detectados, elegir el aviso, publicar la política y pasar al modo real. Cada paso puede omitirse y retomarse más tarde. Los valores por defecto son prudentes: el módulo se instala en modo de prueba, ningún servicio sin clasificar se bloquea y una regla vacía no bloquea nada.
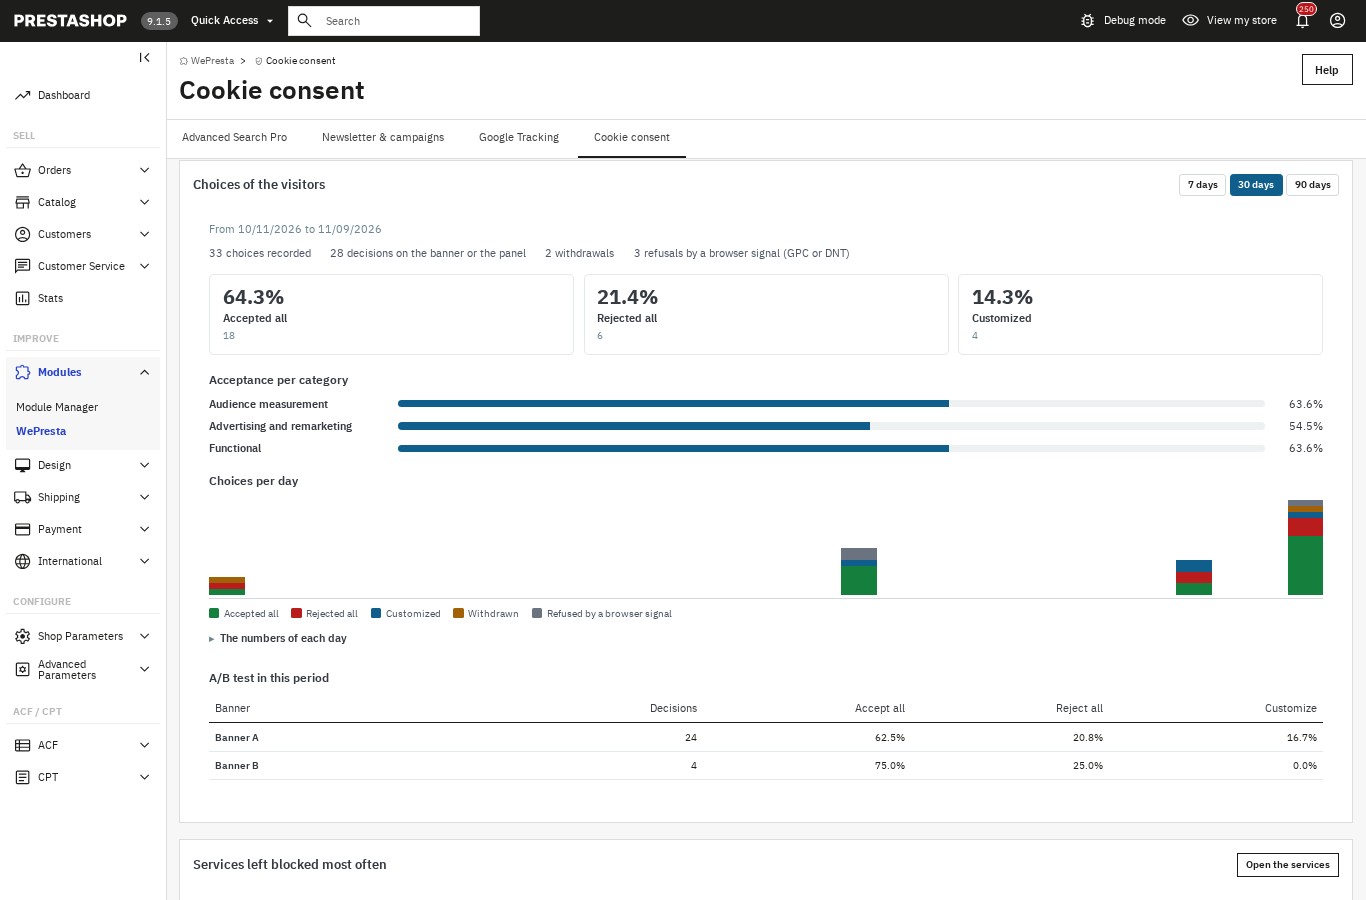 Las elecciones de los visitantes, categoría por categoría, y su evolución en el tiempo
Modo de prueba y página de control
Tras la instalación, el módulo permanece en modo de prueba: los visitantes reciben la página PrestaShop sin cambios, sin aviso ni bloqueo. Puedes abrir una vista previa del aviso en la tienda, con una cinta «Modo de prueba» y una etiqueta noindex, y usar una página de control reservada a los empleados. Esta página abre una página de la tienda en un marco y muestra las cookies visibles para el navegador, los servicios cargados, los elementos neutralizados y el estado de las categorías antes y después de una elección. También indica lo que no puede ver: las cookies HttpOnly y las de otros dominios.
El paso al modo real se hace desde el asistente o la página de configuración, tras una confirmación que recuerda lo que va a cambiar: el aviso se muestra a todos los visitantes y los servicios clasificados se bloquean hasta su aceptación.
Segmentación por país, GPC y DNT
Por defecto, el aviso se muestra a todos los visitantes. Las reglas por país permiten mostrarlo, ocultarlo o sustituirlo por un simple aviso informativo, con un preajuste «UE/EEE, Reino Unido y Suiza». La detección puede venir de la geolocalización nativa de PrestaShop, si está instalada la base MaxMind, o de una cabecera de país proporcionada por tu CDN o proxy. Una regla que oculta el aviso en esos países activa un aviso.
El módulo también reconoce las señales Global Privacy Control y Do Not Track, que se pueden activar por separado: un visitante que las envía se trata como si rechazara las categorías no esenciales, sin ver el aviso, y la decisión se registra con la acción y la señal correspondientes. La pestaña sigue disponible para aceptar una categoría más adelante.
Multitienda, idiomas y caché
Cada tienda de una multitienda tiene su configuración, textos, servicios, registro, análisis y política. Los textos existen en todos los idiomas instalados; el módulo proporciona francés, inglés, español, italiano y polaco, y un idioma sin traducción usa los textos en inglés por defecto con una invitación a escribirlos. La exportación e importación JSON de la configuración, los textos, los servicios y las reglas de país permite duplicar una configuración entre tiendas, sin copiar el registro ni las estadísticas.
El HTML es idéntico para todos los visitantes: la elección se aplica en el navegador, lo que hace el módulo compatible con la caché nativa de PrestaShop y con Cache Pro. En la tienda, un solo archivo JavaScript y un solo archivo CSS, sin jQuery ni llamadas externas. La caché se purga en cada guardado de configuración que cambia la tienda; si una caché de servidor o CDN almacena tus páginas, el módulo recuerda purgarla también.
Instalación
- Instalar el módulo. En el gestor de módulos, sube el archivo ZIP e instálalo. El módulo aparece en el menú «Consentimiento de cookies».
- Activar la licencia. Abre la página de configuración e introduce tu clave de licencia. Sin una licencia válida, el módulo permanece desactivado; se reactiva en cuanto la licencia es válida.
- Lanzar el asistente. El paso 1 analiza seis páginas de la tienda y recoge los servicios y los dominios desconocidos. El paso 2 te hace clasificar cada servicio detectado. El paso 3 ajusta el aviso, los colores y el orden de los botones. El paso 4 prepara y publica la política de cookies.
- Comprobar en modo de prueba. Abre la vista previa del aviso y la página de control, haz una elección y comprueba las cookies y los servicios antes y después.
- Pasar al modo real. Confirma el cambio: el aviso se muestra a todos los visitantes y los servicios clasificados se bloquean hasta su aceptación. Después configura el análisis programado si lo deseas.
Configuración
Clasificar los servicios y los dominios desconocidos
La página Servicios lista los servicios por categoría, con su modo, el número de reglas y cookies, la fecha de última detección y un interruptor de activación. La biblioteca cubre, entre otros, Google Analytics 4, Google Tag Manager, Google Ads, Meta, TikTok, LinkedIn, Pinterest, Bing, X, Criteo, Awin, Hotjar, Matomo, Clarity, HubSpot, Klaviyo, Mailchimp, Zendesk, Crisp, Tawk.to, Brevo, YouTube, Vimeo y Google Maps, con su categoría, sus cookies habituales y la ubicación del destinatario. Puedes modificar un servicio, restaurar los valores originales o crear un servicio personalizado con tus propios dominios, rutas o fragmentos de script.
Los dominios desconocidos que encuentra el análisis se clasifican en la página Dominios: vincular a un servicio, crear un servicio personalizado rellenado con el dominio o ignorar. Cada guardado recompila las reglas, purga la caché y escribe una línea en el registro de acciones.
Ajustar el aviso
La página Aviso ajusta la posición, los colores, el logotipo, el orden de los botones y los textos en cada idioma, con una vista previa en directo y un interruptor ordenador/móvil. La pestaña Test A/B prepara una segunda variante de texto y colores, reparte a los visitantes por igual y compara las tasas de aceptación; por debajo de 100 decisiones por variante, el módulo indica que aún no hay suficientes elecciones para concluir. Ambas variantes mantienen botones con el mismo peso y ningún texto engañoso.
Consent Mode, análisis y mantenimiento
La página de configuración ajusta el emisor de Consent Mode, el tiempo de espera, la reducción de datos publicitarios, los valores por defecto fuera de la UE, las señales GPC y DNT, el plazo antes de volver a preguntar, el periodo de conservación del registro y el modo de almacenamiento de la dirección IP. También muestra el comando y la dirección de la tarea cron, con el token y la fecha de la última ejecución. El mantenimiento diario purga las líneas caducadas, los análisis anteriores a los últimos 20 y los archivos de importación temporales, y verifica la integridad del registro por etapas.
Permisos de los empleados
Los permisos siguen los del menú de PrestaShop: consultar, configurar y exportar. Un perfil que puede consultar ve las páginas, las preferencias y el estado de integridad; un perfil que puede configurar gestiona los servicios, el aviso, los análisis y la publicación de la política; solo un perfil autorizado a exportar descarga el registro y la configuración.
Casos de uso
- Una tienda que usa GA4, Google Ads, Meta o TikTok. Los scripts publicitarios y de medición se bloquean hasta el consentimiento y luego se recargan por categoría; Consent Mode v2 recibe la elección.
- Una tienda con vídeos y mapas. Los iframes de YouTube, Vimeo y Google Maps se sustituyen por un bloque explicativo: el visitante ve lo que está bloqueado y puede mostrarlo aceptando la categoría funcional.
- Una agencia que gestiona varias tiendas. Cada tienda conserva su configuración y su registro; la exportación/importación JSON y la duplicación permiten aplicar la misma configuración y luego ajustarla.
- Una tienda que ha recibido una pregunta o una carta sobre sus cookies. El análisis muestra lo que se carga antes de la elección, los dominios desconocidos se clasifican y el registro proporciona las referencias de las elecciones ya registradas.
- Una tienda que quiere cambiar de CMP sin suscripción. El módulo funciona dentro de la tienda, sin servicio alojado ni cuenta: los datos de consentimiento se quedan en tu base de datos.
Requisitos y compatibilidad
- PrestaShop 1.7.8, 8.0+ y 9.0+
- PHP 7.4 o superior
- Una licencia válida, activada desde la página de configuración
- Las plantillas Classic y Hummingbird
- Una tarea cron (o el módulo «Gestor de tareas cron») para los análisis programados y el mantenimiento; el mantenimiento también se ejecuta al abrir por primera vez el back office del módulo cada día
- Opcional: la geolocalización nativa de PrestaShop (base MaxMind) para la segmentación por país, o una cabecera de país proporcionada por un CDN
- Interfaz y textos en francés, inglés, español, italiano y polaco; cada idioma instalado puede recibir sus propios textos
Sin una licencia válida, el módulo se desactiva: el aviso deja de mostrarse, los scripts de terceros dejan de bloquearse y no se registra ninguna elección. Tu configuración, tus servicios, tu registro y tu página de política se conservan, y el módulo se reactiva en cuanto la licencia es válida.
Preguntas frecuentes
¿El módulo bloquea realmente los scripts antes del consentimiento?
Sí, para los scripts, iframes, píxeles y recursos de terceros que corresponden a un servicio activo. El módulo reescribe el HTML en el servidor: un script conserva su dirección pero no se ejecuta, un iframe se sustituye por un bloque explicativo y un píxel pierde su origen. Sin JavaScript no se carga nada no esencial. No puede detener las peticiones que hace por sí mismo un script ya autorizado, las conversiones del lado del servidor ni un script evaluado con eval: un gestor de etiquetas debe clasificarse en la categoría de sus etiquetas o apoyarse en Consent Mode.
¿Hace falta una cuenta, una clave API o un servicio externo?
No. El módulo funciona enteramente dentro de tu tienda: sin CMP alojada, sin registro en la nube, sin llamadas a un servicio de terceros y sin clave API. Los datos de consentimiento se quedan en tu base de datos. Los enlaces a las políticas de privacidad de los proveedores son enlaces simples que se abren en una pestaña nueva.
¿Cómo demuestro lo que aceptó un visitante?
Cada elección recibe una referencia que se muestra al visitante y una línea en el registro: fecha UTC, categorías, acción, versiones del aviso, de la política y del consentimiento, país y señales. Las líneas están encadenadas con una huella SHA-256 y el control de integridad avisa de cualquier modificación o supresión. Es una prueba técnica, no un sellado de tiempo cualificado: no detecta a alguien que recalculara toda la cadena con acceso a la base de datos.
¿Qué ocurre si un visitante rechaza o retira su consentimiento?
Los scripts de las categorías rechazadas no se cargan. Al retirar, el módulo elimina las cookies habituales de los servicios de la categoría en el dominio y sus dominios padre, y luego recarga la página, porque un script ya ejecutado no se puede detener. La retirada se registra como una elección, con la misma facilidad que la aceptación. Las cookies HttpOnly y las de otros dominios no se pueden eliminar desde una página: el panel y la política lo indican.
¿Es compatible con Google Consent Mode v2?
Envía las señales que Google espera: valores por defecto antes de cualquier etiqueta, rechazo en la UE, el EEE, el Reino Unido y Suiza, actualización en cada elección, tiempo de espera y reducción de datos publicitarios. Google exige Consent Mode v2 para la publicidad y la medición en esas regiones; no es una obligación legal en sí misma. Solo debe haber un emisor activo: elige el módulo o el módulo Google Tracking, y corrige el origen si ambos emiten.
¿Ralentiza la tienda y funciona con la caché?
El HTML es idéntico para todos los visitantes, porque la elección se aplica en el navegador: el módulo es compatible con la caché nativa de PrestaShop y con Cache Pro. En la tienda añade un solo archivo JavaScript y un solo archivo CSS, sin jQuery ni llamadas externas. La caché se purga en cada guardado de configuración que cambia la tienda; si una caché de servidor o CDN almacena tus páginas, recuerda purgarla también.
¿Qué ocurre sin JavaScript?
La página sigue siendo utilizable y no se carga nada no esencial, porque los elementos neutralizados permanecen inertes. Sin embargo, el aviso y el panel no pueden mostrarse ni registrar una elección sin JavaScript. No se recoge ningún consentimiento y las categorías no esenciales siguen bloqueadas. Es el comportamiento prudente, pero conviene saberlo si tu plantilla depende mucho de JavaScript.
¿Funciona en multitienda y en PrestaShop 1.7.8?
Sí. El módulo funciona en PrestaShop 1.7.8, 8.0+ y 9.0+ con PHP 7.4 como mínimo, con las plantillas Classic y Hummingbird. En una multitienda, cada tienda tiene su configuración, textos, servicios, registro, análisis y política; la exportación e importación JSON permite duplicar una configuración, sin copiar el registro ni las estadísticas.
¿Qué ocurre si caduca mi licencia?
El módulo se desactiva: deja de mostrar el aviso y el enlace del pie de página, deja de bloquear los scripts de terceros, deja de enviar la señal de Consent Mode y deja de registrar elecciones. Tu configuración, tus servicios, tu registro y tu página de política se conservan, y la página de política sigue publicada. La página de configuración permite activar o renovar la licencia; el módulo se reactiva en cuanto es válida.
¿La política de cookies está lista para publicar?
Es una plantilla generada a partir de tu inventario: describe las categorías, los servicios, las cookies y las duraciones conocidas, pero debe revisarse y adaptarse a tu tienda. El módulo muestra este aviso y pide confirmación antes de publicar. No sustituye el asesoramiento jurídico ni certifica la conformidad de tu política.
¿Es una CMP certificada IAB TCF?
No. El módulo no genera cadenas de consentimiento IAB TCF y no se dirige a los editores de publicidad programática, que necesitan una certificación emitida por IAB Europe. Tampoco cubre los regímenes fuera de la UE/EEE, el Reino Unido y Suiza (CCPA/CPRA, LGPD, etc.), ni un registro de consentimiento alojado en la nube.
Soporte
Para cualquier ayuda, contacta con nosotros desde tu área de cliente de WePresta o por correo electrónico en mail@wepresta.shop, según la opción de soporte de tu plan.
Antes de escribirnos, prepara:
- las versiones de PrestaShop y PHP
- la plantilla utilizada
- la dirección de la página afectada y una captura de pantalla
- si es posible, la referencia de un consentimiento afectado y la fecha del problema
Changelog
Version 1.0.0
- Bloquea los scripts, iframes, píxeles y recursos de terceros antes del consentimiento y luego los carga según la categoría aceptada.
- Sustituye los iframes de YouTube, Vimeo y Google Maps por un bloque explicativo con un botón para mostrarlos.
- Intercepta los scripts e iframes añadidos después de la carga y los libera cuando se acepta la categoría.
- Ofrece una biblioteca de servicios listos para clasificar y servicios personalizados por dominio o expresión.
- Analiza seis páginas de la tienda y señala los dominios desconocidos, con análisis programados y avisos por correo.
- Propone un aviso en tres posiciones, personalizable por idioma, con contraste comprobado y vista previa en directo.
- Abre un panel de preferencias por categoría con los servicios, las cookies y su duración.
- Permite volver sobre la elección mediante una pestaña, un enlace en el pie de página o un shortcode.
- Registra cada decisión en un registro de solo adición, con referencia, exportación CSV/JSON y purga automática.
- Encadena las líneas con una huella SHA-256 y comprueba la integridad del registro.
- Envía las señales de Google Consent Mode v2 antes de cualquier etiqueta y coopera con el módulo Google Tracking.
- Genera la política de cookies en cada idioma y publica la página CMS, con una tabla reutilizable mediante shortcode.
- Añade un panel de control, un asistente en cuatro pasos, un modo de prueba y una página de control para empleados.
- Gestiona la segmentación por país, las señales GPC y DNT, la multitienda y cinco idiomas.
- Funciona con PrestaShop 1.7.8, 8.0+ y 9.0+ y PHP 7.4 como mínimo.

Artículos relacionados

Consentimiento de cookies en PrestaShop: bloquear antes de elegir
Un banner que aparece no bloquea nada. Esta guía muestra cómo neutralizar los scripts de terceros antes de la elección en PrestaShop, registrar cada decisión y generar…