Consentimiento de cookies en PrestaShop: bloquear antes de elegir
Un banner que aparece no bloquea nada. Esta guía muestra cómo neutralizar los scripts de terceros antes de la elección en PrestaShop, registrar cada decisión y generar la política de cookies.

Ha puesto un banner en su tienda y Google Analytics, Meta o un vídeo de YouTube se cargan igualmente antes de que el visitante haga clic. El banner informa, pero no bloquea nada: el script se carga junto con la página y la elección llega tarde. Esta guía explica cómo el módulo Consentimiento de cookies RGPD neutraliza los rastreadores en el servidor, cómo configurarlo en el panel de administración y qué rastro guarda de cada decisión.
¿Un banner de cookies bloquea de verdad los scripts?
No. Un banner que aparece no bloquea nada mientras el HTML de la página no se haya modificado: el navegador ejecuta los scripts de terceros antes de que el visitante elija.
El módulo reescribe el HTML en el servidor antes de enviarlo. Un script de terceros conserva su dirección en un atributo pero no se ejecuta. Un iframe de YouTube, Vimeo o Google Maps se sustituye por un bloque que nombra el servicio y propone cargarlo. Un píxel de seguimiento pierde su origen, y los recursos de terceros anunciados en el encabezado reciben el mismo trato. Cuando el visitante acepta una categoría, el navegador recrea los elementos autorizados en el orden de la página, con sus atributos originales.
Este bloqueo tiene un límite preciso: las peticiones que hace por sí mismo un script ya autorizado, las conversiones en el servidor y un script evaluado con eval no se detienen. Por eso un gestor de etiquetas debe clasificarse en la categoría de las etiquetas que carga, o apoyarse en Consent Mode.
Sin JavaScript no se carga nada no esencial: los elementos neutralizados quedan inertes, también dentro de un bloque noscript. El banner no puede recoger una elección sin JavaScript, así que las categorías no esenciales siguen bloqueadas.
¿Qué cookies deben esperar el consentimiento?
Las cookies estrictamente necesarias para el servicio solicitado pueden cargarse sin consentimiento. La medición de audiencia, la publicidad y el remarketing, y los contenidos integrados esperan la elección del visitante.
El módulo reparte los servicios en cuatro categorías: estrictamente necesarias (siempre activas, no desactivables), medición de audiencia, publicidad y remarketing, y funcionalidades. Una categoría no esencial sin servicio activo no aparece en el panel y su valor se registra como rechazado.
Los botones Aceptar todo, Rechazar todo y Personalizar tienen el mismo peso visual. Ninguna casilla está premarcada y desplazar la página nunca registra un consentimiento. El visitante cambia su elección con la pestaña flotante, el enlace del pie de página o el shortcode [wpcc_preferences].
Un visitante que envía la señal Global Privacy Control se trata como si rechazara las categorías no esenciales, sin ver el banner, y la línea registra la señal. Do Not Track se activa por separado en la configuración.
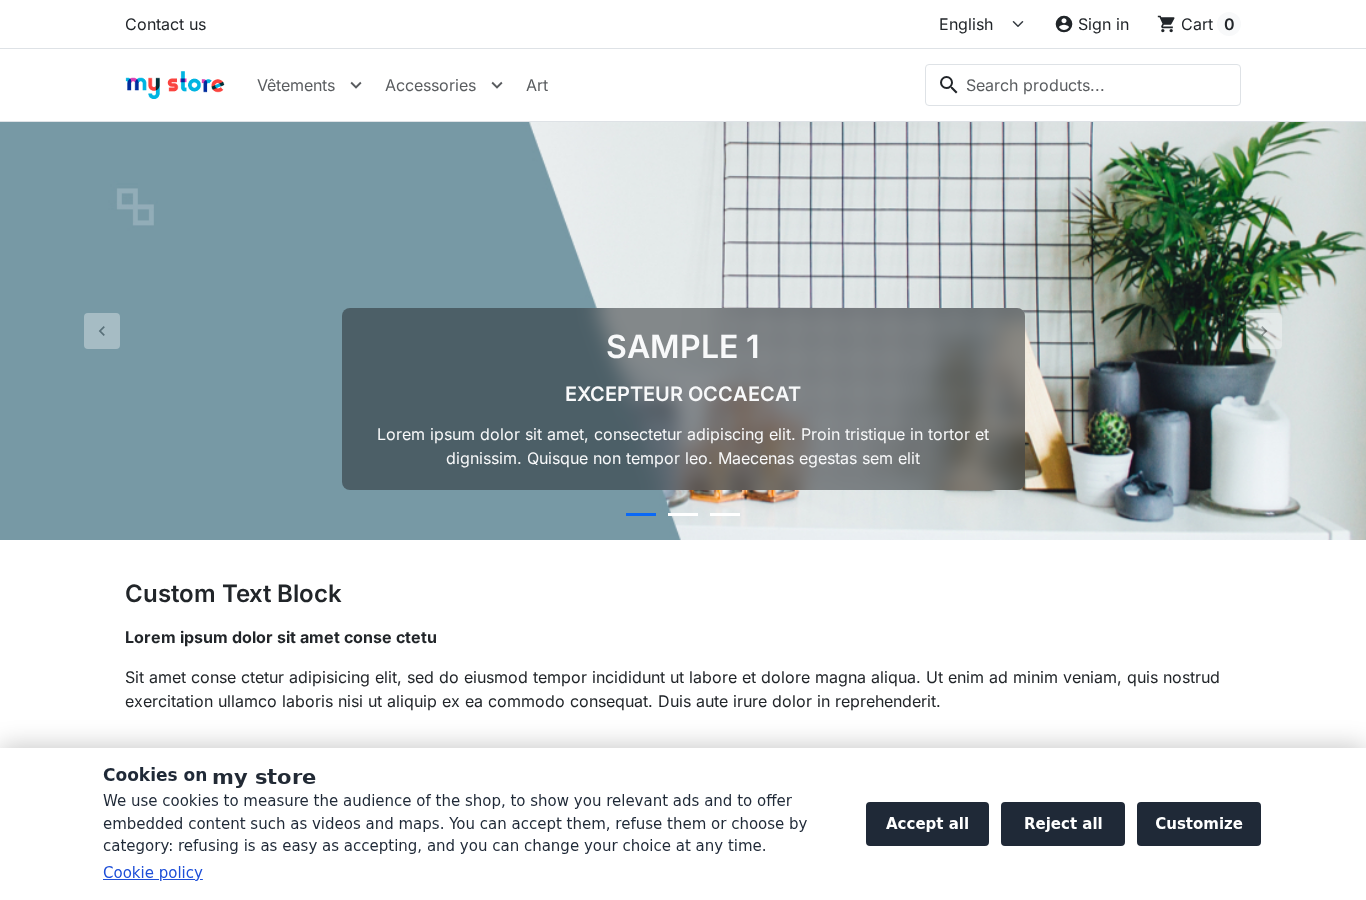
¿Cómo instalar y activar el bloqueo en PrestaShop?
Instale el archivo en el gestor de módulos y active la licencia. Después siga las cuatro etapas del asistente, del análisis a la puesta en producción.
- En el gestor de módulos, suba el archivo ZIP e instálelo. El módulo se añade a la lista y el menú Consentimiento de cookies lleva a su configuración.
- Abra la configuración e introduzca su clave de licencia. Sin licencia válida, el módulo permanece desactivado.
- Asistente, etapa Análisis: pulse Analizar ahora. Se leen seis páginas: inicio, categoría, producto, página CMS, contacto y carrito.
- Etapa Servicios: cada servicio detectado recibe su categoría y su modo. Un dominio desconocido se vincula a un servicio, se convierte en servicio personalizado o se ignora.
- Etapa Banner: posición (barra inferior, tarjeta central, panel en una esquina), colores, logo, orden de los botones y textos por idioma. Un contraste inferior a 4,5:1 se rechaza con el valor medido.
- Etapa Política y puesta en producción: relea el texto generado, marque la casilla de confirmación, publique la página CMS y pulse Poner en producción para confirmar.
El módulo se instala en modo de prueba: los visitantes reciben la página sin cambios. La vista previa y la página de control permiten comprobar el banner, las cookies y los servicios antes de la puesta en producción. El plazo antes de volver a preguntar (12 meses por defecto), la conservación del registro y el emisor de Consent Mode se ajustan en la página de configuración.
¿Cómo detectar los scripts que se cargan antes del consentimiento?
Lance un análisis: el informe muestra, página por página, lo que se carga antes del consentimiento, lo que está bloqueado hasta la elección y lo que deposita la propia tienda.
El análisis lee el HTML que recibe un visitante sin cookies en las seis páginas representativas. Cada script, iframe, píxel y recurso se clasifica: bloqueado, necesario, autorizado o desconocido. Un host de terceros que no corresponde a ningún servicio se convierte en dominio desconocido. Aparece en el panel de control y, si las alertas están activas, en un correo tras un análisis programado.
La página Dominios desconocidos permite vincular el host a un servicio existente, crear un servicio personalizado prerrellenado o ignorarlo. Un análisis se lanza a demanda o con frecuencia diaria, semanal o mensual.
Para ver lo que ocurre en un navegador real, la página de control abre una página de la tienda en un marco y compara hosts y cookies antes y después de una elección. También indica lo que no ve: cookies HttpOnly y cookies de otros dominios.
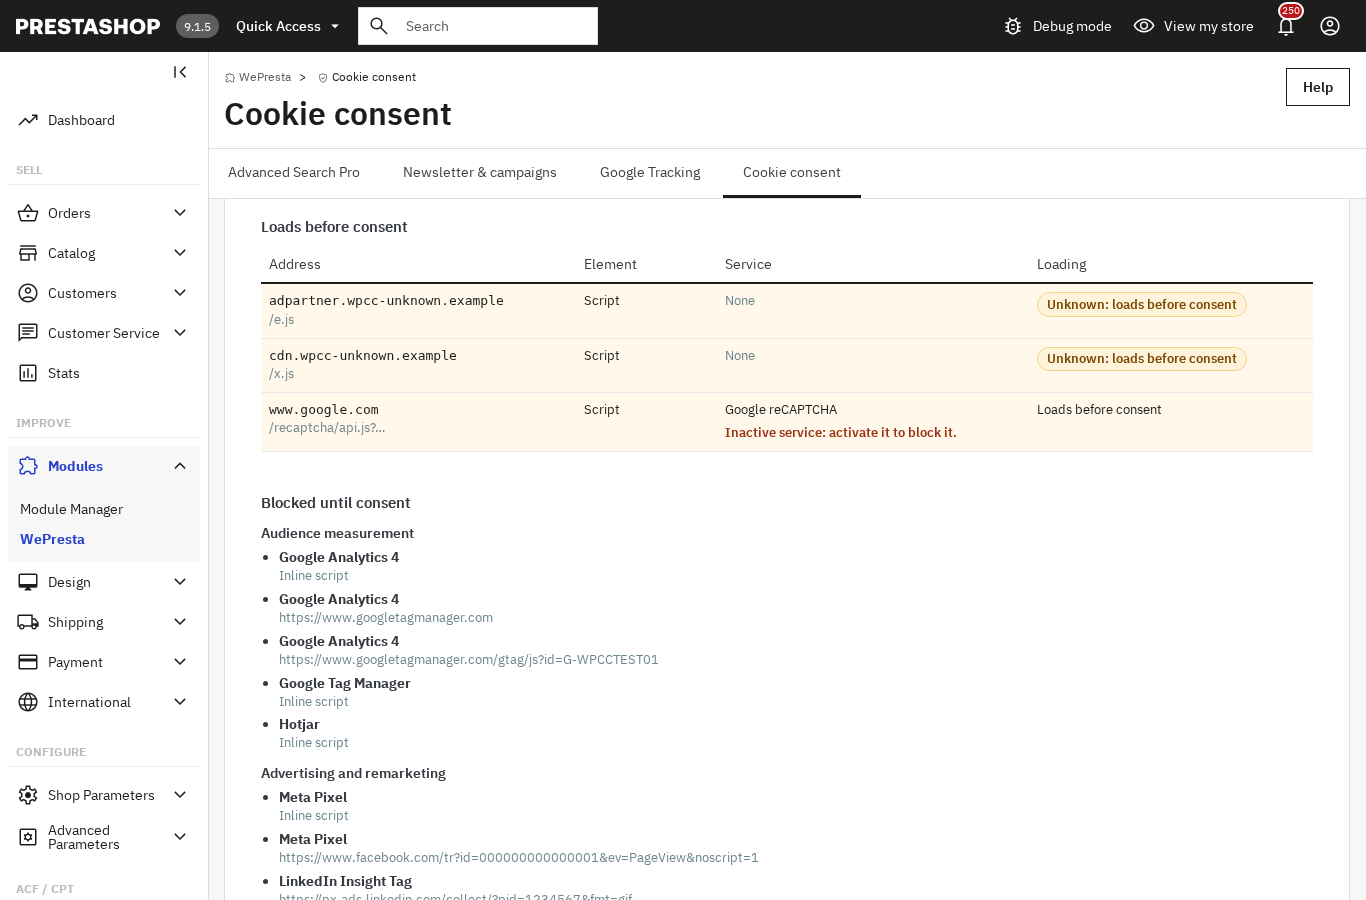
¿Cómo probar lo que aceptó un visitante?
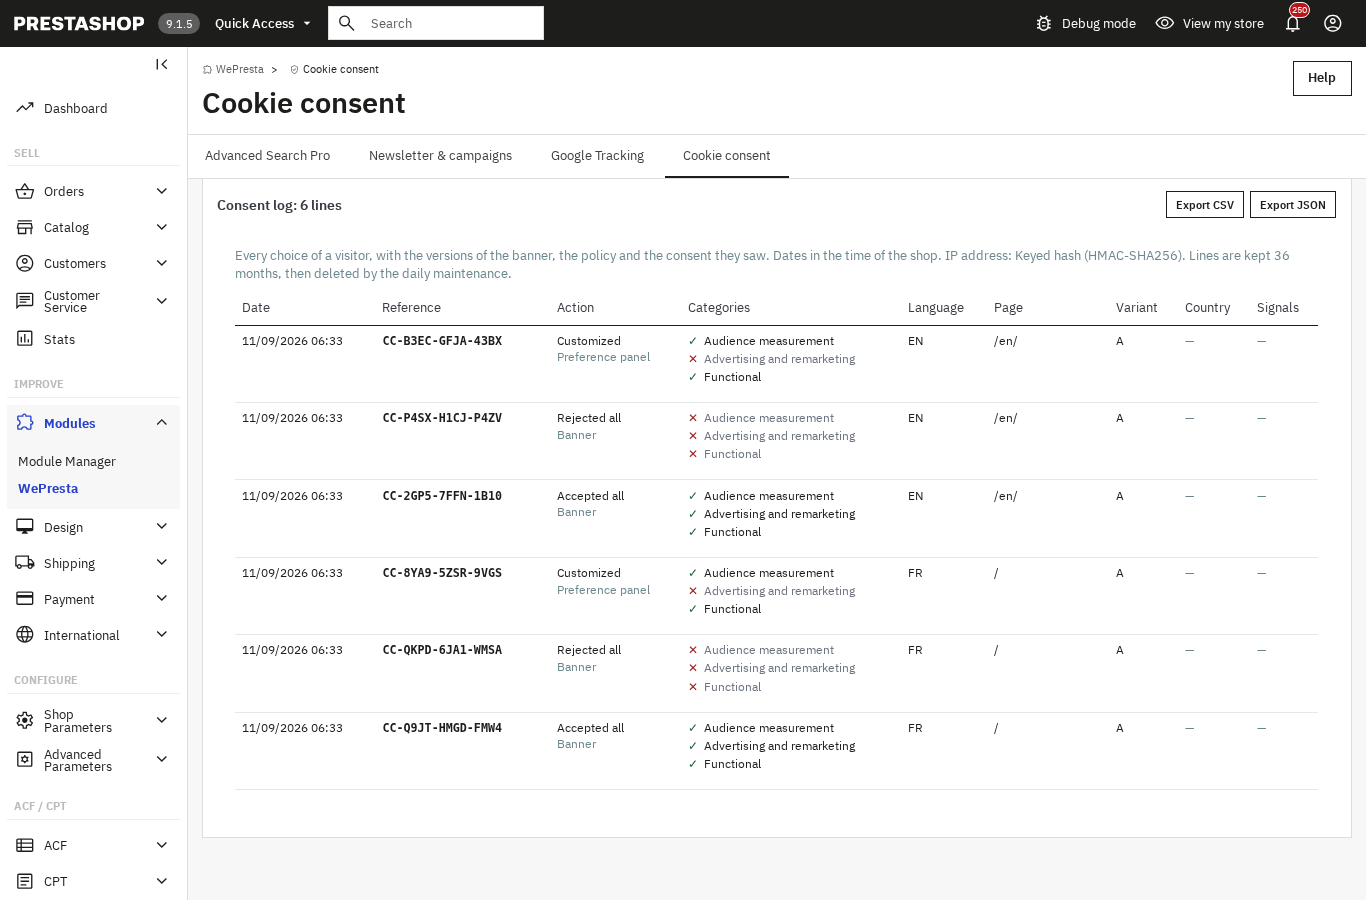
Cada elección recibe una referencia y una línea en el registro de consentimientos, con la fecha, las categorías y las versiones del banner y de la política.
La línea contiene la acción (aceptar, rechazar, personalizar, retirar, rechazo por señal), el idioma, la página, la variante A/B, el país detectado cuando hay una fuente de geolocalización configurada, y las señales del navegador. No se guarda ningún nombre, correo ni identificador de cliente. La dirección IP se conserva por defecto como hash HMAC-SHA256, y puede elegir truncarla o no guardarla.
Las líneas nunca se modifican. Cada una contiene la huella SHA-256 de la anterior, y el control de integridad señala una línea cambiada o eliminada. Es una prueba técnica: no es un sellado de tiempo cualificado y no detecta a quien tenga acceso a la base y recalcule toda la cadena.
El registro se filtra por periodo, acción, origen, variante, país, referencia o clave de visitante, y se exporta en CSV o JSON con los filtros activos. Las líneas anteriores al periodo de conservación (36 meses por defecto, de 6 a 120) se eliminan con el mantenimiento diario.
¿Quién necesita el módulo y quién puede prescindir de él?
Una tienda que carga una herramienta de medición, publicidad o contenidos integrados para visitantes en Europa necesita bloquear antes de la elección. Una tienda sin rastreadores de terceros puede prescindir de él.
El módulo se dirige a tiendas PrestaShop 1.7.8, 8.0+ y 9.0+ que usan Google Analytics, Google Tag Manager, Google Ads, Meta, TikTok, LinkedIn, o vídeos y mapas integrados. También sirve a una agencia con varias tiendas: cada tienda conserva su configuración, su registro y su política, y la exportación/importación JSON duplica una configuración sin copiar los datos.
No sirve a una tienda que busque una certificación IAB TCF, un registro de consentimiento alojado en la nube o cobertura de regímenes fuera de la UE/EEE, Reino Unido y Suiza (CCPA/CPRA, LGPD). Una tienda sin ningún rastreador de terceros no tiene nada que bloquear; el módulo aún puede generar la política de cookies, pero no es su uso principal.
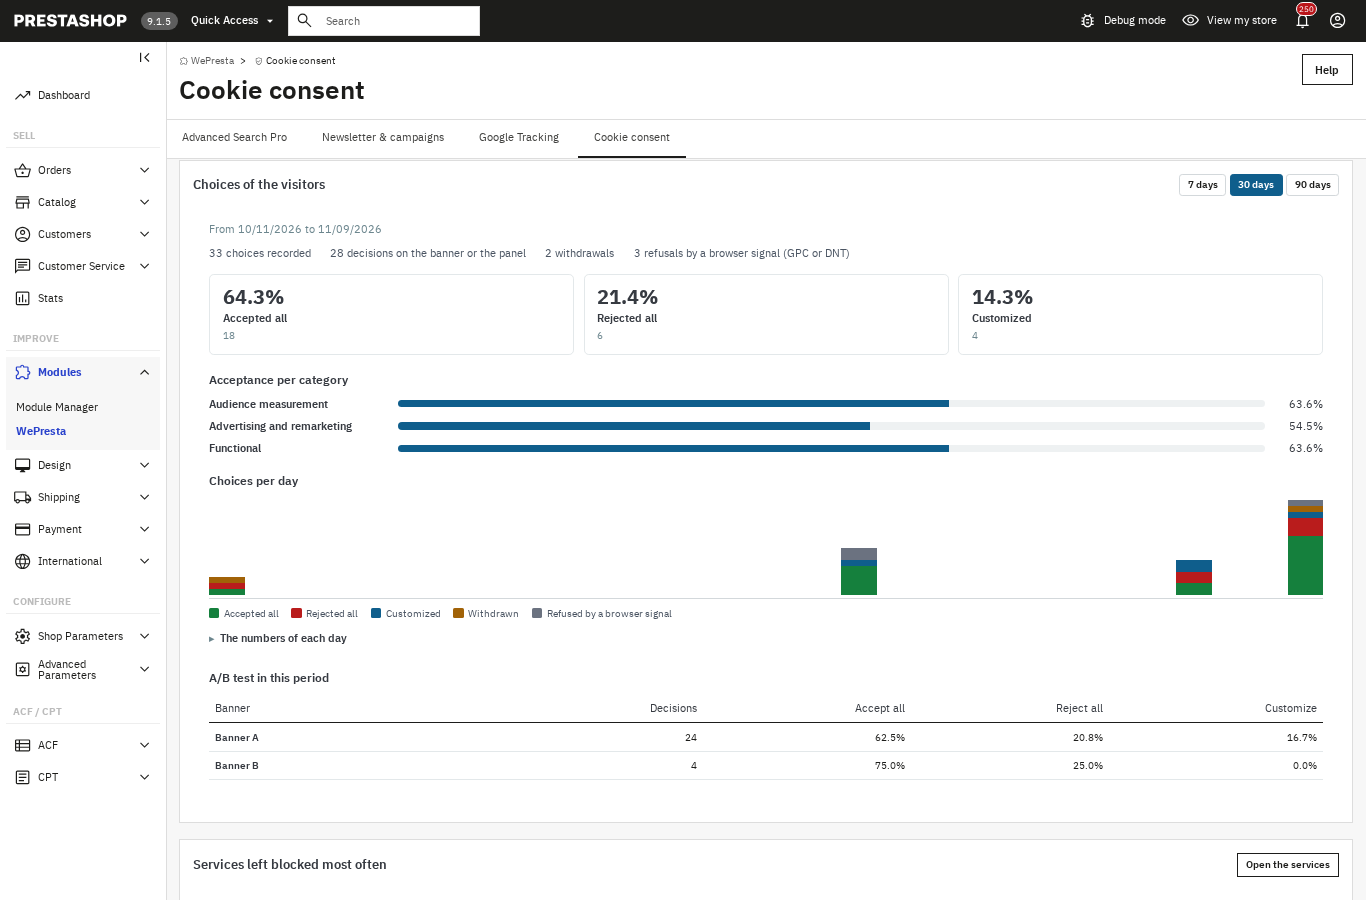
¿Basta un banner de cookies para cumplir el RGPD?
No. El módulo bloquea, informa y documenta, pero no certifica la conformidad de su tienda, no sustituye un asesoramiento jurídico y no detiene todas las peticiones.
- No puede detener las peticiones que hace por sí mismo un script ya autorizado, las conversiones en el servidor ni un script evaluado con eval.
- No elimina las cookies HttpOnly ni las de otros dominios; el panel y la política se lo indican al visitante.
- La política de cookies es una plantilla generada desde su inventario: debe releerla, adaptarla y volver a publicarla cuando cambien sus servicios.
- La cadena SHA-256 muestra que una línea se modificó o se eliminó sin recalcular la cadena; no es un sellado de tiempo cualificado.
- Consent Mode v2 lo exige Google para publicidad y medición en el EEE y el Reino Unido; no es una obligación legal en sí misma.
- El módulo no cubre IAB TCF 2.3, CCPA/CPRA, LGPD ni un registro alojado.
Su parte: elegir la base legal, revisar los textos, mantener la política al día y consultar a un jurista sobre su situación. El módulo aporta el mecanismo y el rastro, no la validación jurídica.
La documentación del módulo detalla cada pantalla. Si usa Google Tag Manager o Google Ads, Google Tracking también puede enviar señales Consent Mode: mantenga un solo emisor y el módulo de consentimiento le avisa si envían los dos. Si sus páginas pasan por una caché de servidor, compruebe la compatibilidad con Cache Pro, y para la accesibilidad del banner, la auditoría EAA y WCAG añade el control. La ficha completa está en la página del módulo Consentimiento de cookies RGPD.
Preguntas frecuentes
¿Hay que pedir consentimiento para todas las cookies?
¿Cómo bloquear los scripts de terceros antes del consentimiento en PrestaShop?
¿Cómo probar el consentimiento de un visitante en una auditoría?
¿Hace falta una página de política de cookies separada?
¿El banner estorba en el proceso de compra?
Productos de este artículo
Consentimiento de cookies RGPD: aviso, bloqueo real y prueba
Bloquea de verdad los scripts, iframes y píxeles de terceros antes del consentimiento y los carga según la...
Google Analytics 4 (GA4) and GTM and Search Console Easy Connect
Seguimiento GA4 completo: 15 eventos de e-commerce del clic al pago, con datos de producto coherentes Compras...
Cache Pro — Full Page Cache with Brotli, Warm-Up & AJAX
Caché de páginas completas: las páginas guardadas se envían antes de que PrestaShop las construya, sin ninguna...

Auditoría EAA y WCAG 2.1 AA
Análisis de accesibilidad WCAG 2.1 AA de las páginas reales, contrastes incluidos Correcciones automáticas...
Lea también
Cómo mostrar el precio con IVA del país del visitante en PrestaShop
Configure los tipos de IVA de la UE, muestre el precio con el IVA del país detectado por GeoIP o elegido en el selector y exporte las ventas por tipo: el recorrido…
Cómo enviar una newsletter en PrestaShop y medir sus ventas
El módulo guarda suscriptores, pruebas de consentimiento, segmentos y estadísticas en PrestaShop, envía por la cola del back-office y vincula los pedidos con los correos.
Cómo configurar GA4, GTM y Search Console en PrestaShop
El módulo conecta GA4, GTM, Google Ads y Search Console con su tienda sin modificar la plantilla. Aquí tiene cómo configurarlo, contar los eventos correctos y verificar…