Un aviso de cookies no basta si los rastreadores salen antes de la elección
Muchas tiendas PrestaShop muestran un aviso de consentimiento, pero los scripts de Google Analytics, Google Ads, Meta o TikTok se siguen cargando al abrir la página. La elección del visitante cambia lo que se ve, no lo que se mide. Y cuando alguien pregunta qué aceptó, en qué fecha y con qué versión del texto, hay que rebuscar en los registros del servidor sin garantía de encontrar una prueba fiable.
Consentimiento de cookies RGPD resuelve los dos problemas desde el panel de administración: los scripts, iframes y píxeles de terceros se neutralizan en el HTML que envía PrestaShop, el visitante elige en un aviso accesible, el navegador carga los scripts de las categorías aceptadas y cada decisión se escribe en un registro de solo adición con una referencia y una huella encadenada. El módulo también genera la política de cookies de la tienda y envía las señales de Google Consent Mode v2. Todo ocurre en tu tienda: sin cuenta, sin clave API y sin servicio externo.
Es una ayuda para recoger y documentar el consentimiento. El módulo no certifica que tu tienda sea conforme, no sustituye el asesoramiento jurídico y no convierte tu política de cookies en un documento validado por un abogado: te da los medios para bloquear, informar y dejar constancia de tus decisiones.
Bloquear de verdad, antes del consentimiento
Cuando se sirve una página, el módulo reescribe el HTML en el servidor. Un script de terceros conocido queda neutralizado: se conserva su dirección, pero no se ejecuta. Un iframe de YouTube, Vimeo o Google Maps se sustituye por un bloque que nombra el servicio bloqueado y ofrece cargarlo al aceptar la categoría correspondiente. Los píxeles de seguimiento y los recursos de terceros anunciados en el encabezado se tratan igual. Cuando el visitante acepta una categoría, el navegador vuelve a crear los elementos permitidos en el orden de la página, con sus atributos originales.
Sin JavaScript no se carga nada no esencial: los elementos neutralizados quedan inertes. Un guardián en tiempo de ejecución intercepta además los scripts e iframes que otro script añade después de la carga y los libera cuando se acepta la categoría correspondiente.
El módulo no puede detener las peticiones que hace por sí mismo un script ya autorizado (fetch, sendBeacon, new Image()), las conversiones del lado del servidor ni un script evaluado con eval. Por eso un gestor de etiquetas debe clasificarse en la categoría de las etiquetas que carga, o apoyarse en Consent Mode. La documentación explica este límite para que tu configuración siga siendo honesta.
Una elección clara, categoría por categoría
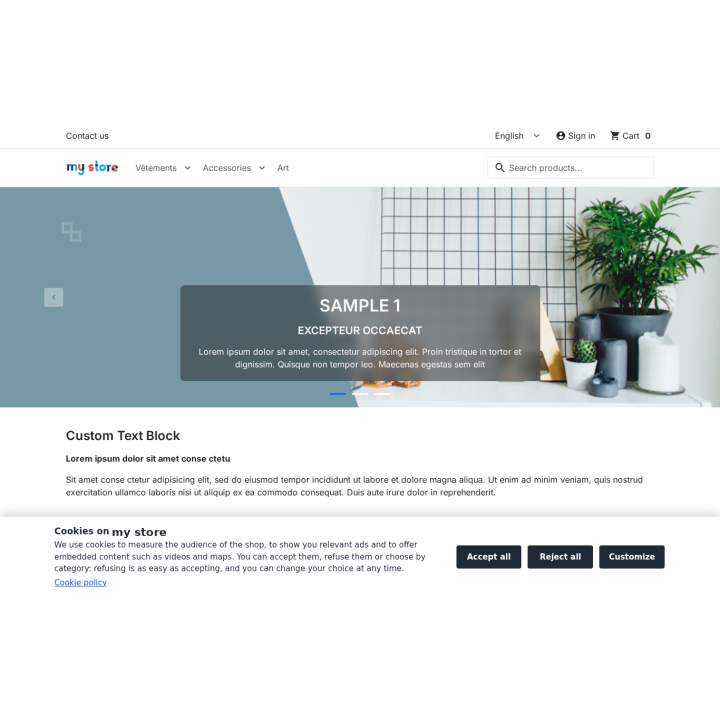
El aviso se coloca como barra inferior, tarjeta centrada o panel lateral. Tú ajustas colores, logotipo, textos en cada idioma y orden de los botones, con una vista previa en directo en ordenador y móvil. Los botones «Aceptar todo», «Rechazar todo» y «Personalizar» tienen el mismo peso visual, ninguna casilla viene marcada y desplazar la página nunca registra un consentimiento.
El panel de preferencias detalla las cuatro categorías: estrictamente necesarias (siempre activas), medición de audiencia, publicidad y remarketing, y funcionalidades. Para cada servicio, el visitante ve su finalidad, sus cookies habituales y su duración, el destinatario y el enlace a la política de privacidad del proveedor. Cada categoría se guarda por separado. Una pestaña flotante, un enlace en el pie de página y un shortcode permiten volver a la elección desde cualquier página, con la misma facilidad que para aceptar. Pasado el plazo que fijes —12 meses por defecto—, el aviso vuelve a pedir el consentimiento y las categorías no esenciales se bloquean de nuevo.
Probar lo que se eligió
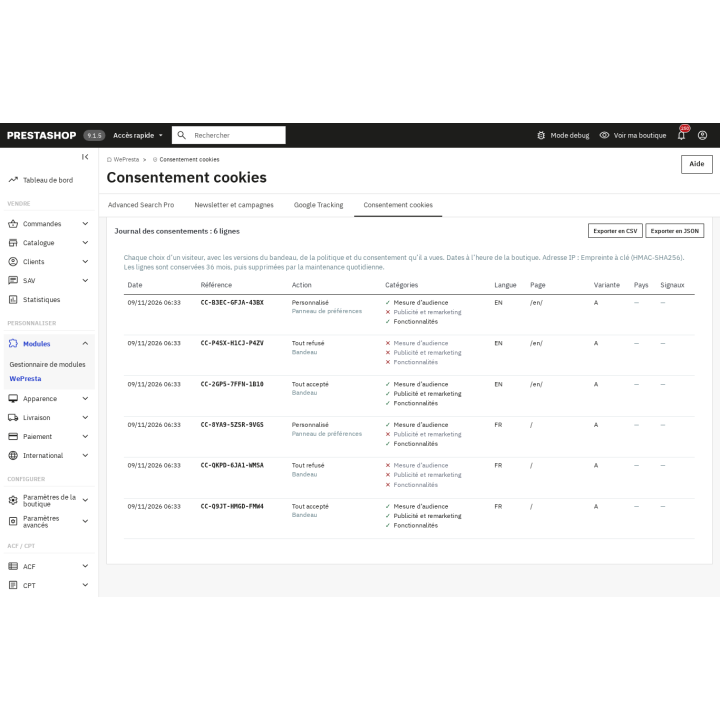
Cada decisión crea una línea en un registro de solo adición: referencia única con el formato CC-XXXX-XXXX-XXXX, fecha UTC, tienda, idioma, página, acción (aceptar, rechazar, personalizar, retirar, rechazo por señal del navegador), categorías, versiones del aviso, de la política y del consentimiento, país, señales GPC y DNT. La dirección IP se guarda como hash con clave HMAC-SHA256 por defecto; puedes truncarla o no guardarla. La referencia se muestra al visitante después de su elección.
Las líneas se encadenan con una huella SHA-256: cada línea contiene la huella de la anterior, y la comprobación de integridad del módulo avisa de una línea modificada o eliminada. Es una prueba técnica: muestra que una línea se cambió sin recalcular la cadena, pero no es un sellado de tiempo cualificado y no detecta a quien recalcule toda la cadena con acceso a la base de datos. El registro se exporta a CSV y JSON, se filtra por periodo, acción, país, referencia o visitante, y las líneas más antiguas que el plazo de conservación —36 meses por defecto— se eliminan automáticamente.
Consent Mode v2 y política de cookies
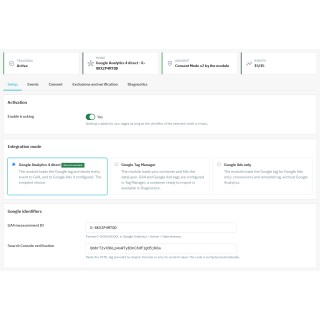
El módulo envía las señales de Google Consent Mode v2 antes de cualquier etiqueta: valores por defecto denegados en la UE, el EEE, el Reino Unido y Suiza, actualización en cada elección, tiempo de espera y reducción de los datos publicitarios. Google exige Consent Mode v2 para la publicidad y la medición en esas regiones; no es una obligación legal en sí misma. Solo hay un emisor de señales activo: el módulo, o el módulo Google Tracking si está instalado, con un aviso si ambos emiten.
La política de cookies se genera a partir del inventario real: categorías y bases jurídicas, servicios y cookies de terceros con sus duraciones habituales, cookies nativas de PrestaShop (sesión, carrito, idioma, moneda), registro de consentimiento y retirada. Se publica como página CMS en cada idioma de la tienda, con número de versión, y una tabla de cookies puede reutilizarse mediante shortcode. Es una plantilla que hay que leer y adaptar: el módulo muestra ese aviso y pide confirmación antes de publicar.
Analizar la tienda y ver qué ocurre
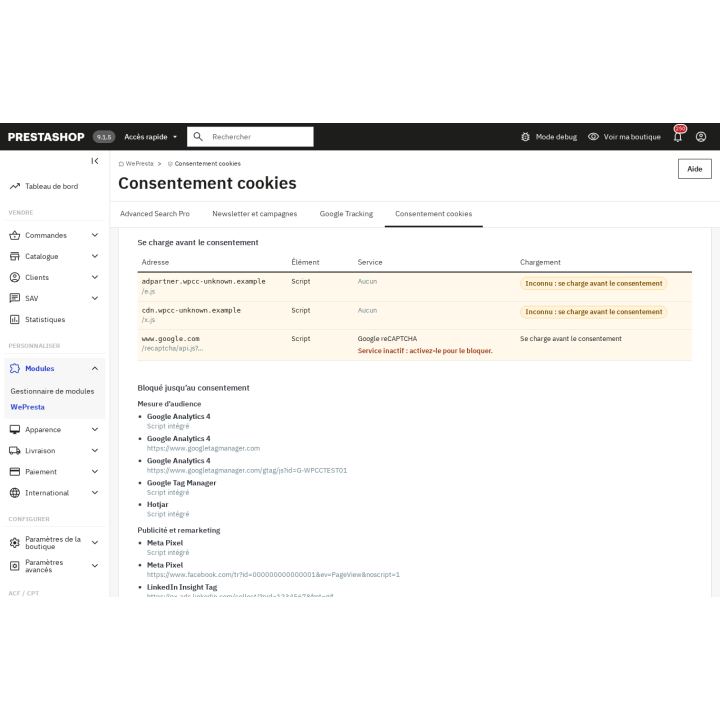
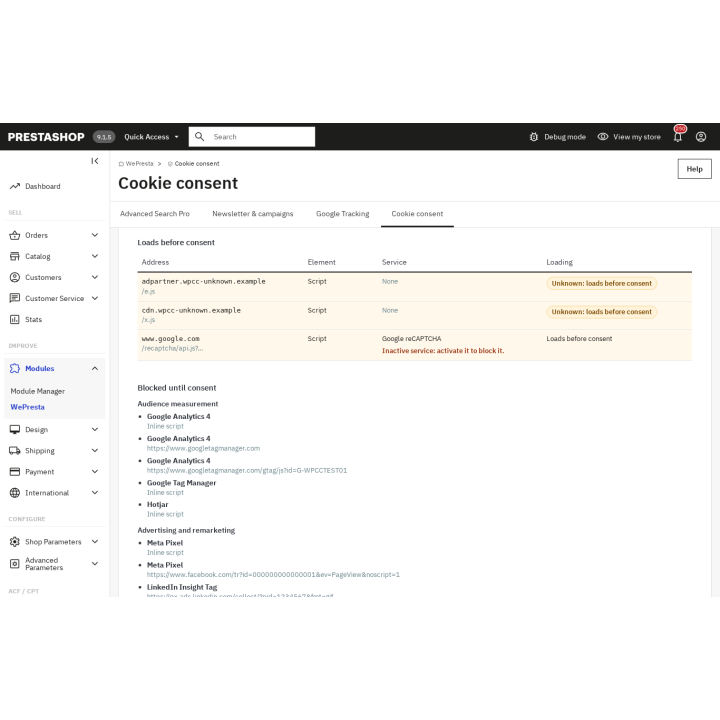
El análisis recorre seis páginas representativas —inicio, categoría, producto, página CMS, contacto, carrito— y recoge los scripts, iframes, píxeles y cookies que cargan. El informe separa lo que se carga antes del consentimiento, lo que queda bloqueado hasta el consentimiento y lo que deposita la propia tienda, con una comparación antes/después. Los dominios desconocidos se listan para clasificarlos, ignorarlos o convertirlos en un servicio personalizado; los nuevos dominios generan una alerta y, si lo activas, un correo tras el análisis programado.
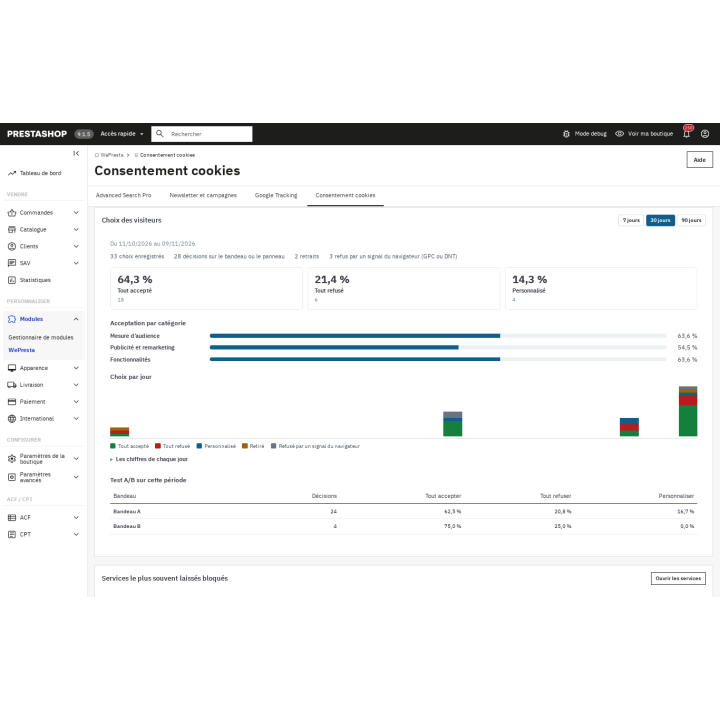
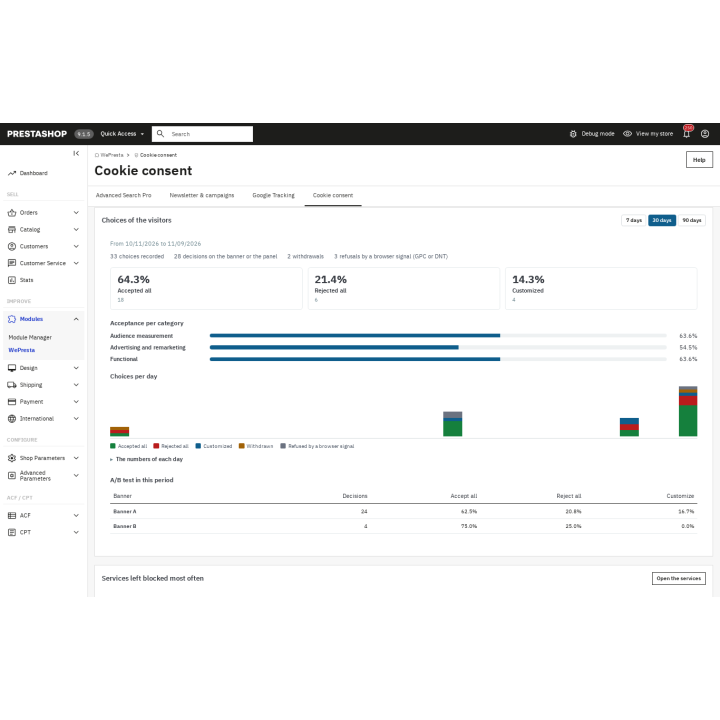
El modo de prueba, activo tras la instalación, no cambia nada para los visitantes: puedes previsualizar el aviso en la tienda y una página de control para empleados muestra las cookies visibles para el navegador, los servicios cargados y el estado de las categorías antes y después de una elección. El panel reúne las tasas de aceptación, rechazo y personalización, la evolución, los servicios que más se bloquean, el último análisis y las alertas de configuración. Una prueba A/B compara dos variantes del aviso, y las reglas por país permiten mostrar, ocultar o sustituir el aviso por un simple aviso informativo, con las advertencias oportunas.
Accesible, multitienda y compatible con la caché
El aviso y el panel apuntan al nivel WCAG 2.1 AA: diálogo semántico, roles ARIA, navegación por teclado, cierre con Escape, foco visible, objetivos de 48 px, botones apilados en móvil y contraste comprobado al guardar. El módulo incluye sus textos en español, inglés, francés, italiano y polaco, y puedes escribir cada idioma instalado en la tienda.
El HTML es idéntico para todos los visitantes: la elección se aplica en el navegador, lo que lo hace compatible con la caché nativa de PrestaShop y con Cache Pro. En la tienda hay un solo archivo JavaScript y un solo archivo CSS, sin jQuery ni llamada externa; la caché se purga al guardar los ajustes. En multitienda, cada tienda tiene sus ajustes, su registro, sus análisis y su política; la exportación e importación JSON permiten duplicar una configuración entre tiendas.
Lo que el módulo no hace
- No certifica que tu tienda sea conforme ni sustituye el asesoramiento jurídico.
- No genera cadenas de consentimiento IAB TCF: no está pensado para editores de publicidad programática.
- No cubre regímenes fuera de la UE/EEE, el Reino Unido y Suiza (CCPA/CPRA, LGPD, etc.).
- No mantiene un registro alojado en la nube ni sincroniza el consentimiento entre varios dominios.
- No gestiona las solicitudes de acceso o supresión de las personas: de eso se encarga el módulo GDPR nativo de PrestaShop.
- La política de cookies es una plantilla generada: debes leerla y adaptarla a tu tienda.
¿Para qué tiendas?
Para cualquier tienda PrestaShop que reciba visitantes de la Unión Europea, el EEE, el Reino Unido o Suiza, sobre todo si usa GA4, Google Ads, Meta, TikTok o LinkedIn y no tiene un equipo jurídico interno. Las agencias encuentran la exportación/importación y la duplicación entre tiendas; las tiendas que han recibido una pregunta o una carta sobre sus cookies encuentran el análisis, el registro y las referencias. El módulo funciona con los temas Classic y Hummingbird.
Requisitos y licencia
PrestaShop 1.7.8, 8.0+ y 9.0+, PHP 7.4 o superior. Una tarea cron es útil para los análisis programados y el mantenimiento; la geolocalización nativa de PrestaShop (base MaxMind) es opcional y solo se usa si la activas. Se necesita una licencia válida: sin ella el módulo se desactiva, el aviso deja de mostrarse y los scripts dejan de bloquearse, pero tus ajustes, servicios, registro y página de política se conservan y vuelven con la licencia.
Bloquea los rastreadores antes de la elección, deja constancia de cada decisión y publica una política de cookies que corresponda a tu tienda.