2FA back-office : protégez vos accès admin - Module PrestaShop

Module PrestaShop 2FA : Sécurisez votre Back-Office et Stoppez le Vol de Mots de Passe

+7 téléchargements ★ ★ ★ ★ ★ 5 / 5 Version 2.0.1 1.7.8 8.0+ 9.0+ 5 langues 🇵🇱 PL 🇪🇸 ES 🇮🇹 IT 🇬🇧 EN 🇫🇷 FR
  • Code à 6 chiffres d'une application (Google Authenticator, Authy, Microsoft Authenticator…) après le mot de passe
  • Un code par mois et par navigateur : appareils de confiance 30 jours, session vérifiée 12 heures
  • 2FA obligatoire par profil, avec délai de grâce et blocage après codes erronés
  • Tableau de bord, journal, codes de secours et réinitialisation d'un collègue en quelques clics
  • Compatible avec PrestaShop 1.7.8, 8.0+ et 9.0+ (PHP 7.4 minimum)
Pas encore sûr ? Essayez-le gratuitement pendant 24 heures — aucune carte bancaire requise.
Fonctionnalités

L'essentiel, sans superflu.

Authentification TOTP à deux facteurs avec Google Authenticator, Authy ou Microsoft, appareils de confiance et gestion par employé.

Double vérification TOTP

Un code à 6 chiffres d’une application, en plus du mot de passe, avant toute action du back-office lorsque le module est actif.

Activation par QR code

Scannez le QR code, saisissez un premier code : la configuration prend deux minutes.

Compatible avec toutes les apps

Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden et toute application TOTP.

Codes de secours inclus

Dix codes à usage unique par employé, renouvelables depuis la page « Mon authentification à deux facteurs ».

Gestion par employé

Chaque employé gère sa 2FA ; un super-administrateur réinitialise ou débloque un collègue depuis le tableau de bord.

Protection contre le vol de mot de passe

Avec une licence valide, un mot de passe volé ne suffit pas : ni page, ni formulaire, ni appel AJAX du back-office ne s’exécute sans le code.

Licence vérifiée

Une licence valide conditionne la protection : sans elle, le module se désactive, conserve inscriptions, codes et réglages, et se réactive après activation ou renouvellement.

Renouvellement sans coupure

Sept jours de grâce après la date de fin enregistrée, vérification du serveur au plus une fois par heure et tolérance de sept jours des réponses temporaires : une licence payée n’est pas coupée par erreur.

Avis clients

Ils l'utilisent au quotidien.

5 sur 5 · 5 avis

"Best module I've found for PrestaShop. Worth every penny."

TG Tom G.

"Lo uso en 3 tiendas sin ningún problema."

IT Isabel T.

"Soporte técnico rápido y eficaz. Gran trabajo!"

DS Diego S.

"Relación calidad/precio inmejorable."

PR Pablo R.
description Description complète expand_more

Sécurisez votre Back-Office PrestaShop avec l'Authentification Double Facteur (2FA)

Saviez-vous qu'un mot de passe, aussi complexe soit-il, ne suffit plus à garantir la sécurité de votre boutique en ligne ? Face à la recrudescence du phishing et du vol d'identifiants, l'accès à votre administration est la cible privilégiée des pirates. Notre module Two-Factor Authentication (2FA) ajoute une seconde étape à chaque connexion : le code à 6 chiffres d'une application installée sur le smartphone de l'employé. Avec une licence valide, un mot de passe volé ne suffit plus : aucune page, aucun formulaire et aucun appel AJAX ne s'exécute dans votre back-office sans ce code. Sans licence valide, le module se désactive : aucun code n'est demandé et les pages du module sont fermées, mais les inscriptions, les codes de secours, les appareils de confiance, les réglages et le journal sont conservés.

Un second verrou contre le vol de mot de passe

La sécurité de votre chiffre d'affaires et la protection des données de vos clients sont vos priorités. Le module repose sur la norme ouverte TOTP (Time-based One-Time Password, RFC 6238), prise en charge par les applications d'authentification courantes : le code change toutes les 30 secondes et ne fonctionne qu'une seule fois. Vous renforcez ainsi la protection des données personnelles de votre boutique et la confiance au sein de votre équipe de gestion ; le journal des accès aide à documenter vos obligations RGPD.

Une connexion qui ne ralentit pas votre équipe

Une double authentification que l'on contourne parce qu'elle fatigue ne protège plus personne. Le module réduit le nombre de codes demandés sans affaiblir le contrôle :
  • Un code par mois et par navigateur : l'appareil de confiance est mémorisé 30 jours (réglable), quelle que soit l'adresse IP. Chaque employé voit ses appareils et retire ceux qu'il n'utilise plus.
  • Une session vérifiée de 12 heures : un seul code par journée de travail, même sur un poste non mémorisé. La durée se règle de 1 à 168 heures et la déconnexion la termine.
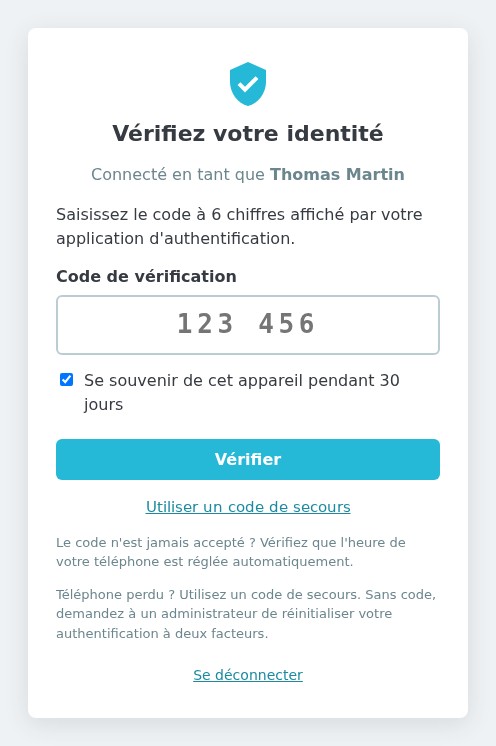
  • Une saisie rapide : le code part dès le sixième chiffre, et la case « Se souvenir de cet appareil » est cochée par défaut (réglable).

Les fonctionnalités clés

  • Compatibilité universelle : Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden ou toute application TOTP. Activation par QR code, par clé de configuration lisible ou par le bouton « Ouvrir dans l'application » sur téléphone.
  • Gestion granulaire des profils : rendez la 2FA obligatoire pour les profils critiques (ex. SuperAdmin) et laissez les autres l'activer eux-mêmes depuis « Mon authentification à deux facteurs ».
  • Période de grâce configurable : laissez quelques jours (7 par défaut) à vos collaborateurs pour s'équiper avant de rendre la double authentification obligatoire. Le délai court à partir du jour où le profil devient obligatoire, et un bandeau indique les jours restants.
  • Blocage après codes erronés : après 5 codes faux (réglable), le compte est bloqué 15 minutes (réglable). Le blocage est enregistré en base : se reconnecter ne remet pas les essais à zéro.
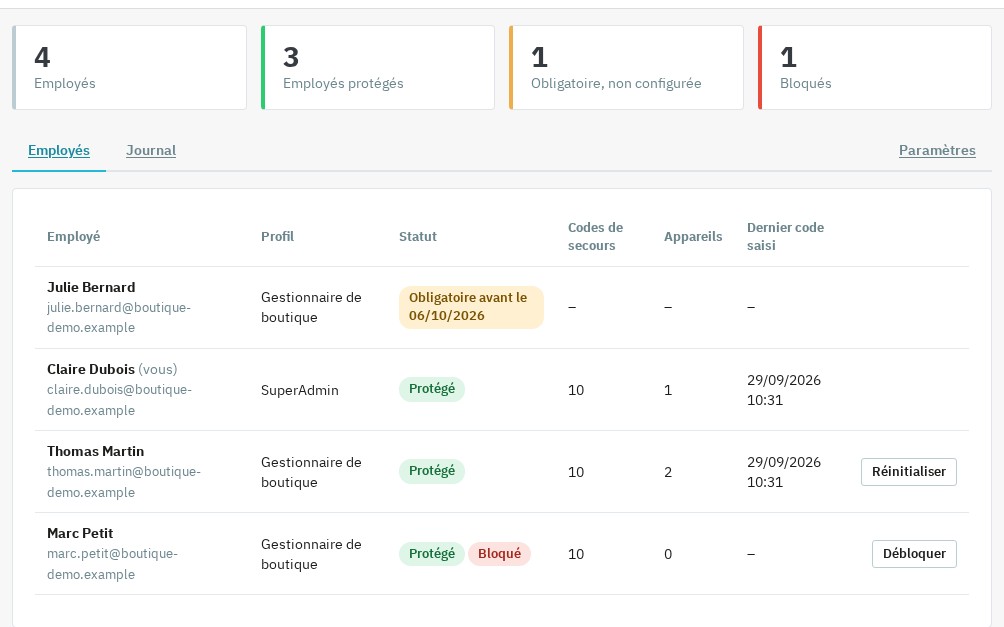
  • Tableau de bord et journal : les super-administrateurs voient qui est protégé, qui est bloqué et qui doit encore configurer sa 2FA, et consultent l'historique des vérifications, des échecs et des modifications de sécurité.
  • Réinitialisation d'un collègue : un employé a perdu son téléphone ? Un super-administrateur réinitialise ou débloque son compte en quelques clics, en confirmant avec son propre code.
  • Contrôle avant toute action : lorsque le module est actif, le code est exigé avant l'exécution d'une page, d'un formulaire ou d'un appel AJAX. Changer de téléphone ou créer de nouveaux codes de secours demande aussi un code valide.
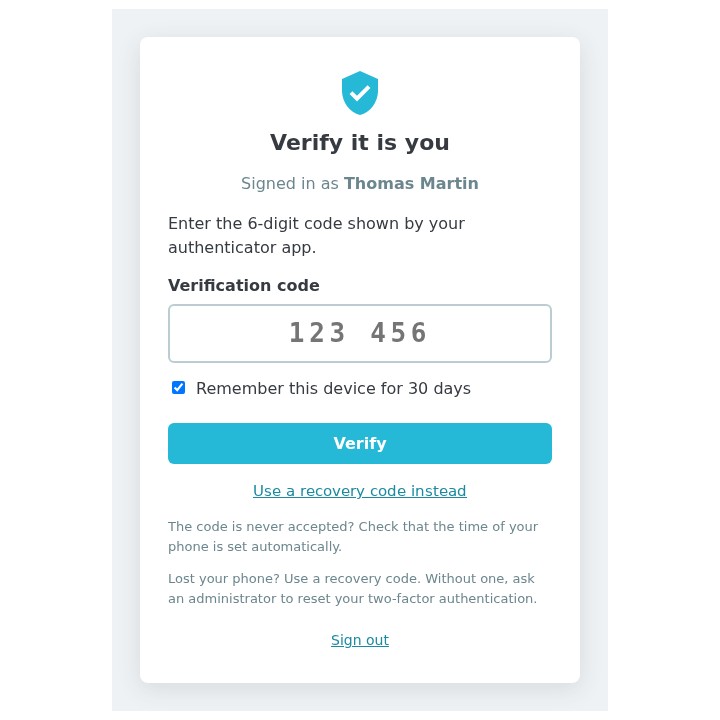
Page « Vérifiez votre identité » : champ du code à 6 chiffres, case « Se souvenir de cet appareil pendant 30 jours » cochée et lien vers les codes de secours
Page de code après le mot de passe
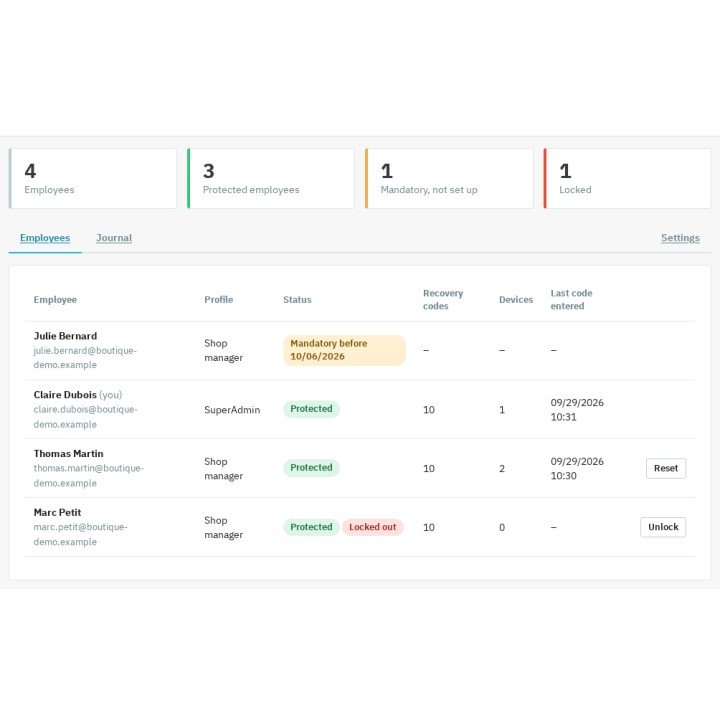
Tableau de bord d’un super-administrateur : 4 employés dont 3 protégés, une configuration obligatoire en attente, un employé bloqué, avec les boutons Réinitialiser et Débloquer
Tableau de bord des employés

Une licence valide, une protection continue

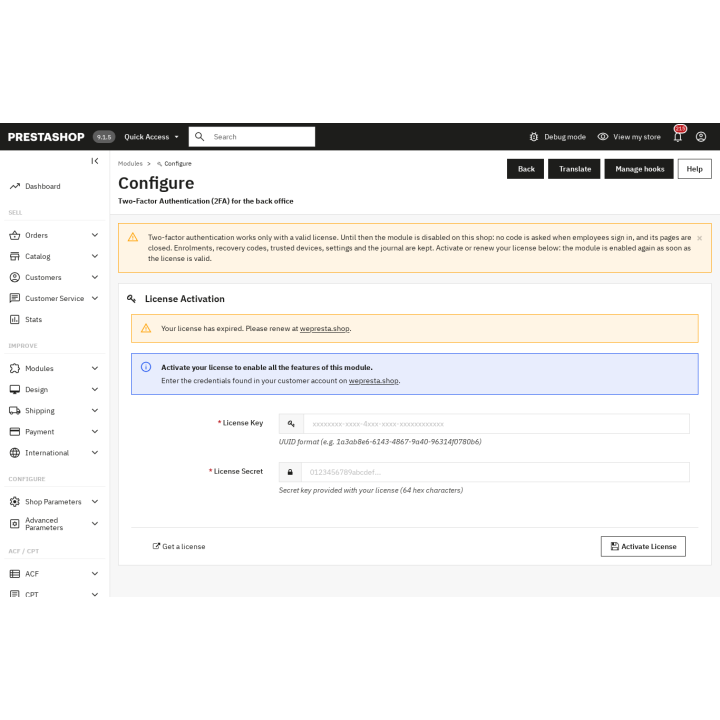
La double authentification ne s'applique qu'avec une licence valide. Si la licence est absente, expirée, suspendue ou révoquée, ou si le domaine ou la signature n'est pas reconnu, le module se désactive sur toutes les boutiques : aucun code n'est demandé à la connexion et les pages du module sont fermées. Les inscriptions, les codes de secours, les appareils de confiance, les réglages et le journal sont conservés, et la boutique reste accessible : seul le mot de passe protège alors le back-office. Le formulaire de licence reste accessible depuis Configurer.

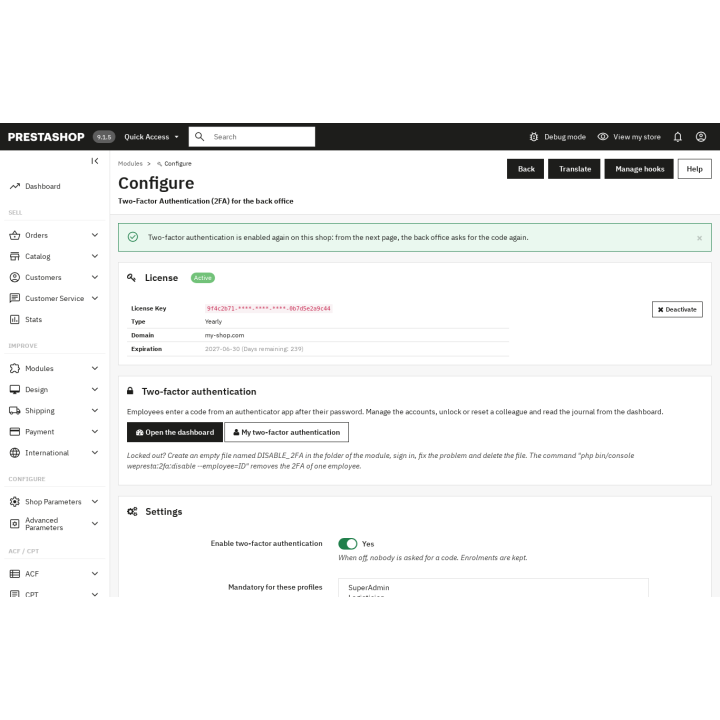
Activez ou renouvelez la licence depuis cette page, en choisissant le contexte couvrant toutes les boutiques en multiboutique : le module se réactive aussitôt et, dès la page suivante, le back-office redemande le code. Une licence payée n'est pas coupée par erreur : le module conserve la protection sept jours après la date de fin enregistrée, interroge le serveur au plus une fois par heure et tolère sept jours de réponses temporaires à partir du premier échec. Une réponse définitive (licence expirée, suspendue ou révoquée, domaine ou signature non reconnus) est appliquée immédiatement.

Pourquoi choisir cette solution pour votre boutique PrestaShop ?

Contrairement à d'autres solutions complexes, notre module a été pensé pour les e-commerçants exigeants qui ne veulent pas sacrifier leur temps. Il offre un équilibre entre haute sécurité et confort d'utilisation.

  • Sérénité : votre catalogue, vos marges et vos fichiers clients sont protégés par un double verrou numérique.
  • Toujours une porte de secours : 10 codes de secours à usage unique par employé, la réinitialisation par un super-administrateur, le fichier DISABLE_2FA et la commande console wepresta:2fa:disable vous évitent un blocage définitif.
  • Léger : aucun override, aucune bibliothèque PHP tierce, des secrets chiffrés et authentifiés, une archive de moins de 250 Ko.
  • Une licence valide, sans ressaisie : sans licence, le module se désactive et conserve inscriptions, codes de secours et réglages ; dès l'activation ou le renouvellement, la protection reprend sans réinscrire les employés.

Une installation simple, rapide et efficace

Pas besoin d'être un expert en cybersécurité pour protéger votre business. L'installation se fait en quelques clics directement depuis votre gestionnaire de modules. Une fois activé, le module guide chaque employé pas à pas dans la configuration de son application mobile : deux minutes suffisent. Désignez les profils obligatoires, et votre back-office PrestaShop bénéficie d'une protection de niveau professionnel, prête à affronter les menaces du web moderne.
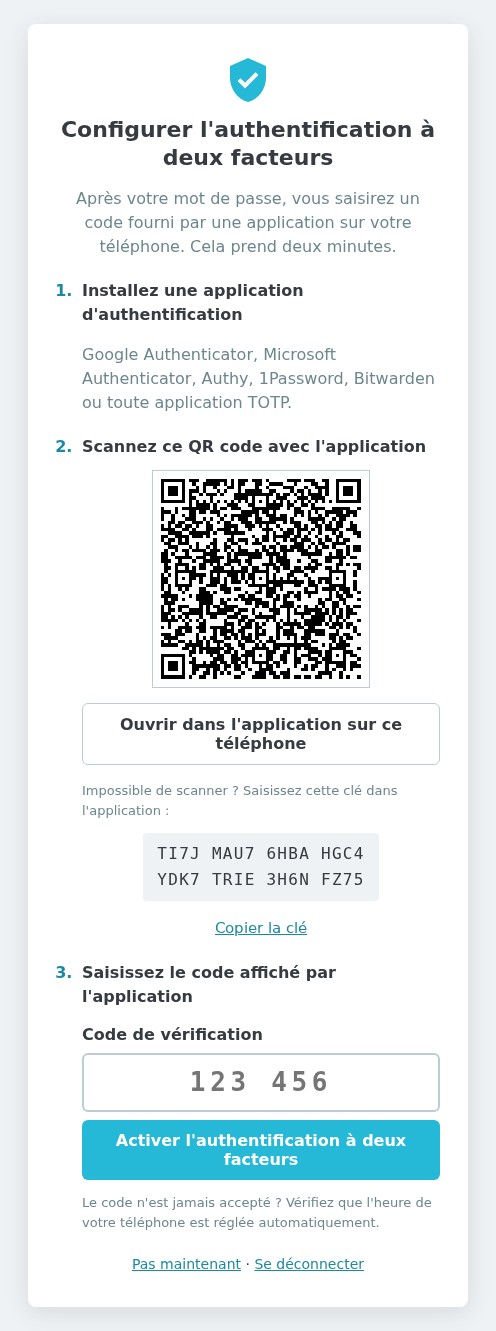
Page de configuration : installer une application d’authentification, scanner le QR code (ou saisir la clé), puis saisir le code affiché par l’application
Configuration en trois étapes
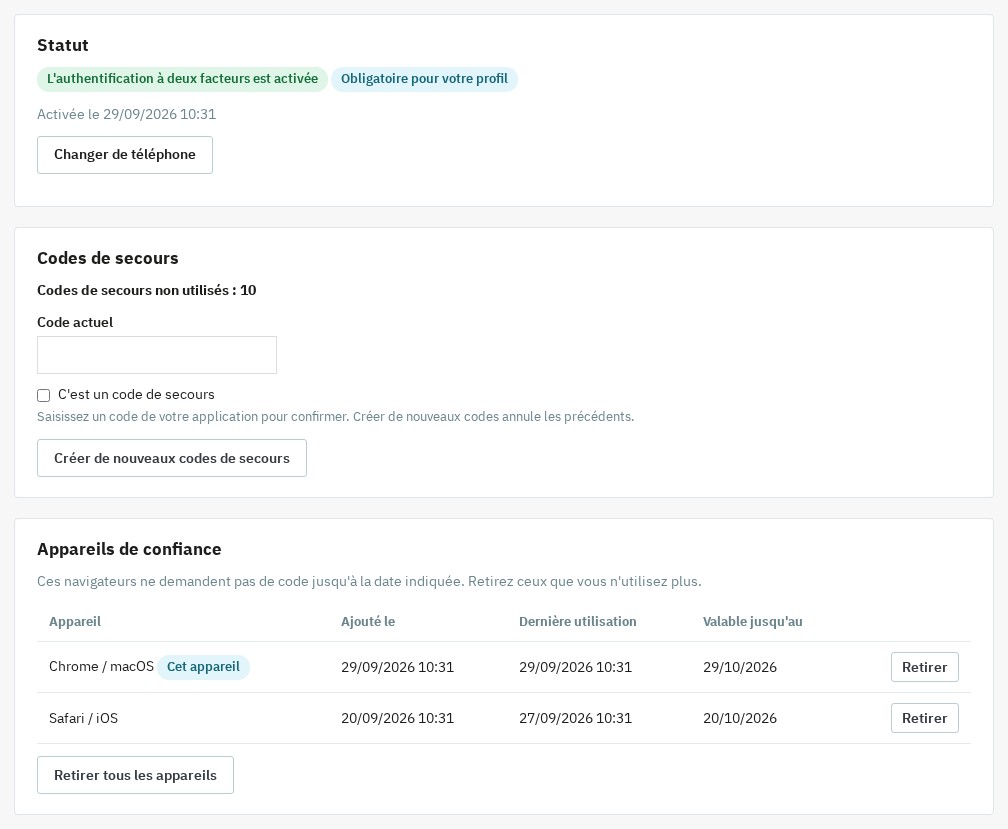
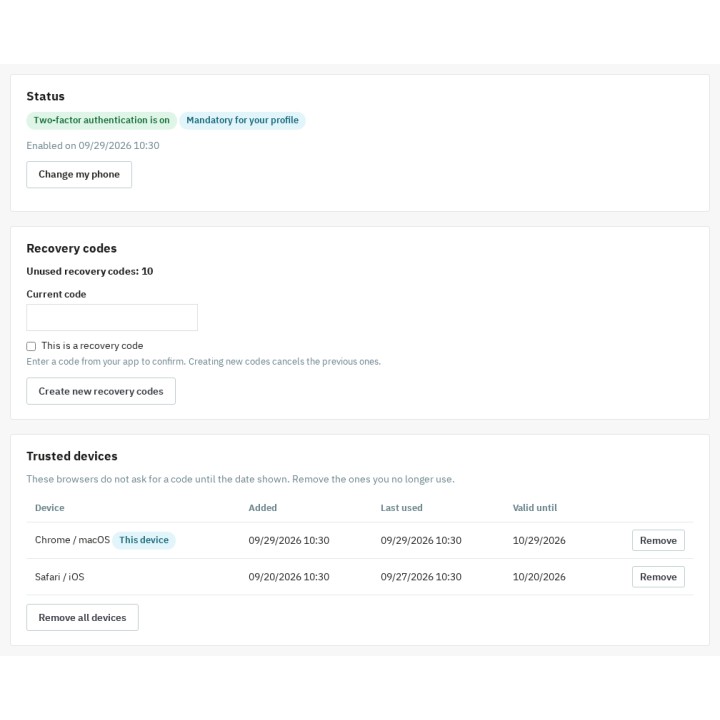
Page « Mon authentification à deux facteurs » : statut activé, 10 codes de secours non utilisés et liste des appareils de confiance (Chrome / macOS, Safari / iOS) avec leur date de validité
Ma 2FA : codes de secours et appareils de confiance

Compatibilité

Compatible avec PrestaShop 1.7.8, 8.0+ et 9.0+, avec PHP 7.4 minimum (extensions json, openssl et mbstring). PrestaShop 1.7.7 et les versions antérieures ne sont pas prises en charge. Une seule archive convient à ces versions. L'interface est disponible en français, anglais, espagnol, italien et polonais. Sur PrestaShop 1.7, la page de configuration signale trois anciens scripts autonomes de PrestaShop (backup.php, pdf.php, get-file-admin.php) à supprimer : ils répondent à un employé connecté sans passer par le contrôle du module.

Le support est assuré depuis votre espace client WePresta ou par email à mail@wepresta.shop, selon l'option de support de votre offre. Lire la documentation complète

Comparaison

Pourquoi nous choisir ?

Découvrez comment nous nous comparons aux alternatives les plus courantes du marché.

Fonctionnalité Addons
Tarification transparente
Mises à jour à vie incluses
Support direct du développeur
Compatible PS 1.7, 8 & 9
Code propre et standardisé
Compatible Multi-boutique
Aucun frais de renouvellement caché
Inclus Non inclus Partiel / Non garanti
Aperçu

Découvrez le module en images.

Authentification à deux facteurs (2FA) pour le back-office PrestaShop
Authentification à deux facteurs (2FA) pour le back-office PrestaShop

Page de code après le mot de passe
Page de code après le mot de passe

Tableau de bord des employés
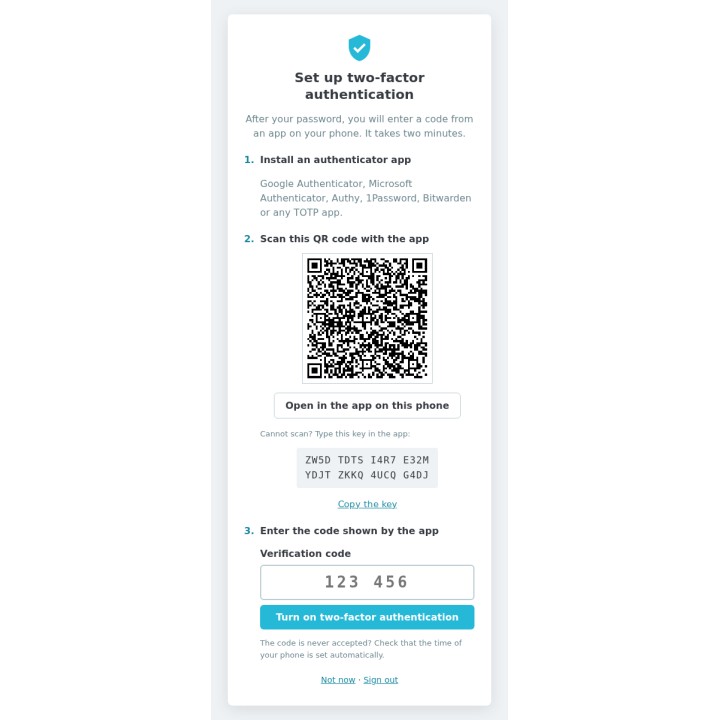
Tableau de bord des employés

Configuration en trois étapes
Configuration en trois étapes

Ma 2FA : codes de secours et appareils de confiance
Ma 2FA : codes de secours et appareils de confiance

Licence expirée : module désactivé, aucun code demandé, formulaire de licence accessible depuis Configurer.
Licence expirée : module désactivé, aucun code demandé, formulaire de licence accessible depuis Configurer.

Licence renouvelée : module réactivé depuis Configurer, 2FA de nouveau active sans ressaisir les réglages.

Licence renouvelée : module réactivé depuis Configurer, 2FA de nouveau active sans ressaisir les réglages.

Support

FAQ

Trouvez les réponses aux questions fréquemment posées sur ce module

Elle ajoute une seconde vérification à la connexion à l’administration. Tant que le module est actif, avec une licence valide, un mot de passe volé ne suffit pas : le back-office reste fermé sans le code temporaire généré sur le téléphone de l’employé. C’est une protection directe contre la prise de contrôle d’une boutique : modification des prix, détournement de commandes, création de comptes administrateur ou export des données clients.

Le module utilise la norme TOTP (Time-based One-Time Password, RFC 6238) : un code à 6 chiffres qui change toutes les 30 secondes, généré par une application d’authentification. Aucun SMS (coûts, délivrabilité) ni e-mail (boîte compromise) n’est nécessaire, et le code se génère sans connexion réseau. Un téléphone dont l’horloge est décalée d’une période de 30 secondes reste accepté ; un même code ne fonctionne qu’une seule fois.

Toutes les applications TOTP : Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden et leurs équivalents. Chaque employé utilise l’application de son choix, sans outil propriétaire imposé. Le QR code se scanne avec l’application ; sur un téléphone, le bouton « Ouvrir dans l’application » ou la saisie de la clé de configuration évitent le scan.

Oui. Dans la configuration, vous choisissez les profils pour lesquels la 2FA est obligatoire, par exemple SuperAdmin et les profils qui accèdent aux paiements, aux modules ou aux exports. Les autres employés peuvent l’activer eux-mêmes depuis « Mon authentification à deux facteurs ». Un délai de grâce (7 jours par défaut) laisse le temps de s’équiper : il court à partir du jour où le profil devient obligatoire, et un bandeau indique les jours restants.

Deux mécanismes se cumulent. L’appareil de confiance mémorise un navigateur pendant 30 jours (réglable), quelle que soit l’adresse IP : l’employé saisit un code par mois et par navigateur, avec la case « Se souvenir de cet appareil » cochée par défaut. Sur un navigateur non mémorisé, la vérification reste valable 12 heures (réglable de 1 à 168 heures) : un seul code par journée de travail. La déconnexion ou le retrait de l’appareil redemande le code.

Il se connecte avec l’un de ses 10 codes de secours (à usage unique), puis configure sa nouvelle application avec « Changer de téléphone ». S’il n’a plus de code, un super-administrateur ouvre le tableau de bord, clique sur « Réinitialiser » sur sa ligne et confirme avec son propre code : la 2FA de l’employé est supprimée et il la configure de nouveau à sa prochaine connexion. Chaque réinitialisation est inscrite au journal.

Quatre voies, de la plus simple à la plus radicale : le code de secours de l’employé ; la réinitialisation par un autre super-administrateur ; la commande console wepresta:2fa:disable (option --employee avec l’identifiant ou l’e-mail, ou --all pour toute la boutique, et --dry-run pour simuler) ; le fichier vide DISABLE_2FA déposé dans le dossier du module, qui suspend la demande de code pour tout le monde tant qu’il existe. Un bandeau rouge rappelle sa présence aux super-administrateurs.

Oui. Le journal du tableau de bord, réservé aux super-administrateurs, liste avec la date, l’employé, l’adresse IP et le détail : codes acceptés ou erronés, codes de secours utilisés, blocages et déblocages, changements de téléphone, nouveaux codes de secours, appareils ajoutés ou retirés, réinitialisations et désactivations. Il se filtre par employé et ne contient jamais de code ni de secret. Les lignes de plus de 90 jours (réglable de 7 à 3650 jours) sont supprimées automatiquement.

Oui, lorsque le module est actif. Le code est vérifié avant que le back-office n’exécute quoi que ce soit : pages, formulaires (POST), appels AJAX et JSON, pages sans menu. Avec le seul mot de passe, une page est redirigée vers la page de code et un appel AJAX reçoit une réponse 401 sans donnée. Limite connue sur PrestaShop 1.7 : les anciens scripts autonomes backup.php, pdf.php et get-file-admin.php répondent à un employé connecté sans passer par le cœur de PrestaShop ; la page de configuration le signale et invite à les supprimer.

La 2FA s’arrête sans licence valide : le module se désactive sur toutes les boutiques, aucun code n’est demandé et ses pages sont fermées ; les inscriptions, codes de secours, appareils de confiance, réglages et journal sont conservés. Activez ou renouvelez la licence depuis Configurer : le module se réactive aussitôt et la page suivante redemande le code. Une licence payée bénéficie de sept jours de grâce après la date de fin enregistrée, et une réponse temporaire du serveur est tolérée sept jours à partir du premier échec. Une réponse définitive (licence expirée, suspendue ou révoquée, domaine inconnu ou signature invalide) s’applique immédiatement. En multiboutique, activez depuis le contexte couvrant toutes les boutiques.

Le module fonctionne avec PrestaShop 1.7.8, 8.0+ et 9.0+, et PHP 7.4 minimum, avec une seule archive ; PrestaShop 1.7.7 et les versions antérieures ne sont pas prises en charge. Pour mettre à jour, téléversez l’archive 2.0.1 dans le gestionnaire de modules : les inscriptions, les codes de secours et le journal sont conservés. Les appareils de confiance de la version 1.0.0 ne sont plus reconnus : chaque employé saisit son code une fois par navigateur. Si la licence n’est pas valide, activez-la depuis Configurer après la mise à jour.

Oui. Les secrets TOTP sont enregistrés dans un format chiffré et authentifié, les codes de secours et les jetons des appareils de confiance sous forme d’empreintes, et le journal ne contient jamais de code ni de secret. Les clés dérivent de la clé de chiffrement de PrestaShop, qui n’est pas dans la base de données : un export de la base seul ne permet donc pas de générer un code valide.

Rejoindre +7 marchands utilisent ce module

Installation en 5 minutes · Documentation complète incluse

Licence à vie
Paiement unique, mises à jour incluses à vie.
Choisissez votre licence
Sans engagement · Résiliation en 1 clic depuis votre compte
Au lieu de --€/year si acheté séparément
Chargement...