2FA back-office : protégez vos accès admin - Module PrestaShop

Module PrestaShop 2FA : Sécurisez votre Back-Office et Stoppez le Vol de Mots de Passe

+7 téléchargements ★ ★ ★ ★ ★ 5 / 5 Version 2.0.0 1.7.8 8.2+ 9.1+ 5 langues 🇵🇱 PL 🇪🇸 ES 🇮🇹 IT 🇬🇧 EN 🇫🇷 FR
  • Code à 6 chiffres d'une application (Google Authenticator, Authy, Microsoft Authenticator…) après le mot de passe
  • Un code par mois et par navigateur : appareils de confiance 30 jours, session vérifiée 12 heures
  • 2FA obligatoire par profil, avec délai de grâce et blocage après codes erronés
  • Tableau de bord, journal et réinitialisation d'un collègue en quelques clics
  • 10 codes de secours par employé, retour d'urgence par fichier ou console
  • Compatible PrestaShop 1.7.8, 8.2+ et 9.1+ (PHP 7.4 minimum)
Pas encore sûr ? Essayez-le gratuitement pendant 24 heures — aucune carte bancaire requise.
Fonctionnalités

L'essentiel, sans superflu.

Authentification TOTP à deux facteurs avec Google Authenticator, Authy ou Microsoft, appareils de confiance et gestion par employé.

Double vérification TOTP

Un code à 6 chiffres d’une application, en plus du mot de passe, avant toute action du back-office.

Activation par QR code

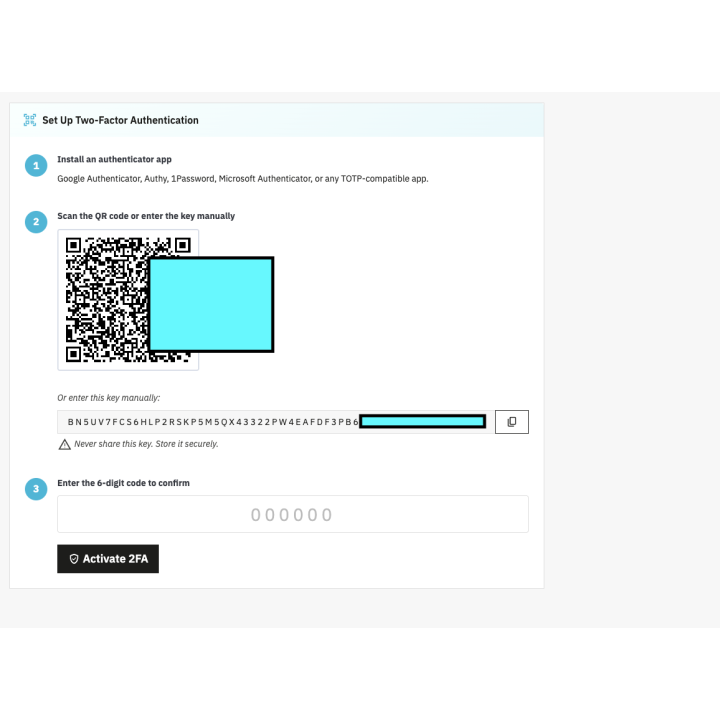
Scannez le QR code, saisissez un premier code : la configuration prend deux minutes.

Compatible toutes les apps

Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden et toute application TOTP.

Codes de secours inclus

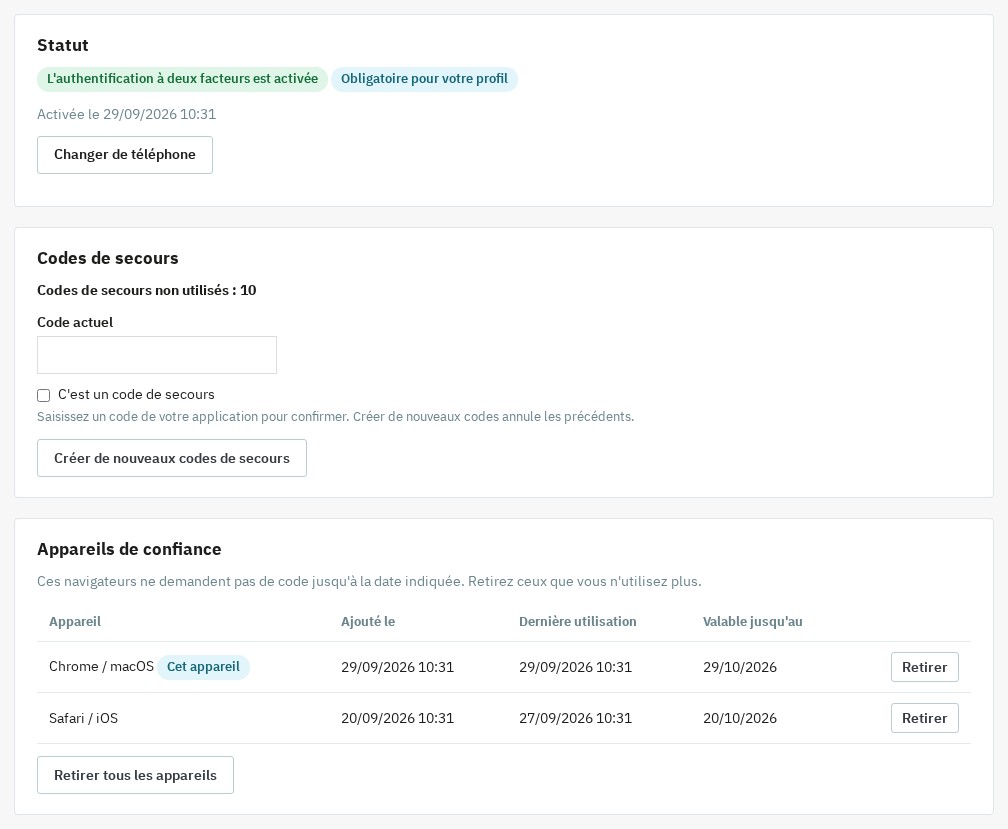
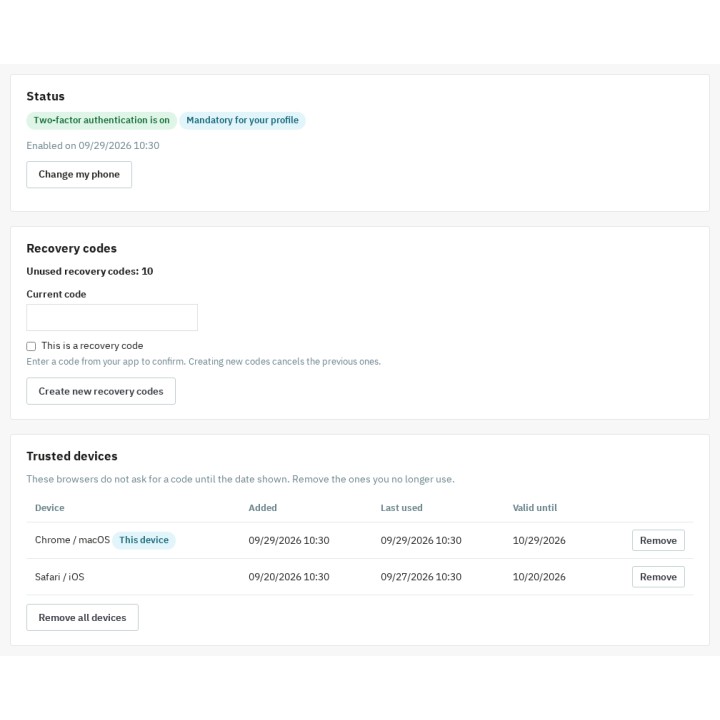
Dix codes à usage unique par employé, renouvelables depuis la page « Mon authentification à deux facteurs ».

Gestion par employé

Chaque employé gère sa 2FA ; un super-administrateur réinitialise ou débloque un collègue depuis le tableau de bord.

Protection contre le vol de mot de passe

Avec un mot de passe volé, ni page, ni formulaire, ni appel AJAX du back-office ne s’exécute sans le code.

Avis clients

Ils l'utilisent au quotidien.

5 sur 5 · 5 avis

"Best module I've found for PrestaShop. Worth every penny."

TG Tom G.

"Lo uso en 3 tiendas sin ningún problema."

IT Isabel T.

"Soporte técnico rápido y eficaz. Gran trabajo!"

DS Diego S.

"Relación calidad/precio inmejorable."

PR Pablo R.
description Description complète expand_more

Sécurisez votre Back-Office PrestaShop avec l'Authentification Double Facteur (2FA)

Saviez-vous qu'un mot de passe, aussi complexe soit-il, ne suffit plus à garantir la sécurité de votre boutique en ligne ? Face à la recrudescence du phishing et du vol d'identifiants, l'accès à votre administration est la cible privilégiée des pirates. Notre module Two-Factor Authentication (2FA) ajoute une seconde étape à chaque connexion : le code à 6 chiffres d'une application installée sur le smartphone de l'employé. Avec un mot de passe volé, rien ne s'exécute dans votre back-office : ni page, ni formulaire, ni appel AJAX.

Un second verrou contre le vol de mot de passe

La sécurité de votre chiffre d'affaires et la protection des données de vos clients sont vos priorités. Le module repose sur la norme ouverte TOTP (Time-based One-Time Password, RFC 6238), prise en charge par les applications d'authentification courantes : le code change toutes les 30 secondes et ne fonctionne qu'une seule fois. Vous renforcez ainsi la protection des données personnelles de votre boutique (RGPD) et la confiance au sein de votre équipe de gestion.

Une connexion qui ne ralentit pas votre équipe

Une double authentification que l'on contourne parce qu'elle fatigue ne protège plus personne. Le module réduit le nombre de codes demandés sans affaiblir le contrôle :

  • Un code par mois et par navigateur : l'appareil de confiance est mémorisé 30 jours (réglable), quelle que soit l'adresse IP. Chaque employé voit ses appareils et retire ceux qu'il n'utilise plus.
  • Une session vérifiée de 12 heures : un seul code par journée de travail, même sur un poste non mémorisé. La durée se règle de 1 à 168 heures et la déconnexion la termine.
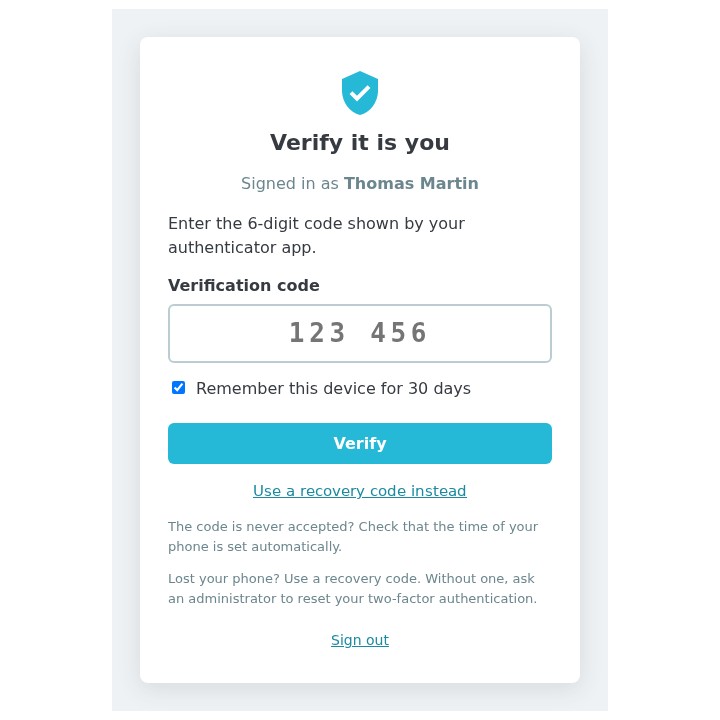
  • Une saisie rapide : le code part dès le sixième chiffre, et la case « Se souvenir de cet appareil » est cochée par défaut (réglable).

Les fonctionnalités clés

  • Compatibilité universelle : Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden ou toute application TOTP. Activation par QR code, par clé de configuration lisible ou par le bouton « Ouvrir dans l'application » sur téléphone.
  • Gestion granulaire des profils : rendez la 2FA obligatoire pour les profils critiques (ex. SuperAdmin) et laissez les autres l'activer eux-mêmes depuis « Mon authentification à deux facteurs ».
  • Période de grâce configurable : laissez quelques jours (7 par défaut) à vos collaborateurs pour s'équiper avant de rendre la double authentification obligatoire. Le délai court à partir du jour où le profil devient obligatoire, et un bandeau indique les jours restants.
  • Blocage après codes erronés : après 5 codes faux (réglable), le compte est bloqué 15 minutes (réglable). Le blocage est enregistré en base : se reconnecter ne remet pas les essais à zéro.
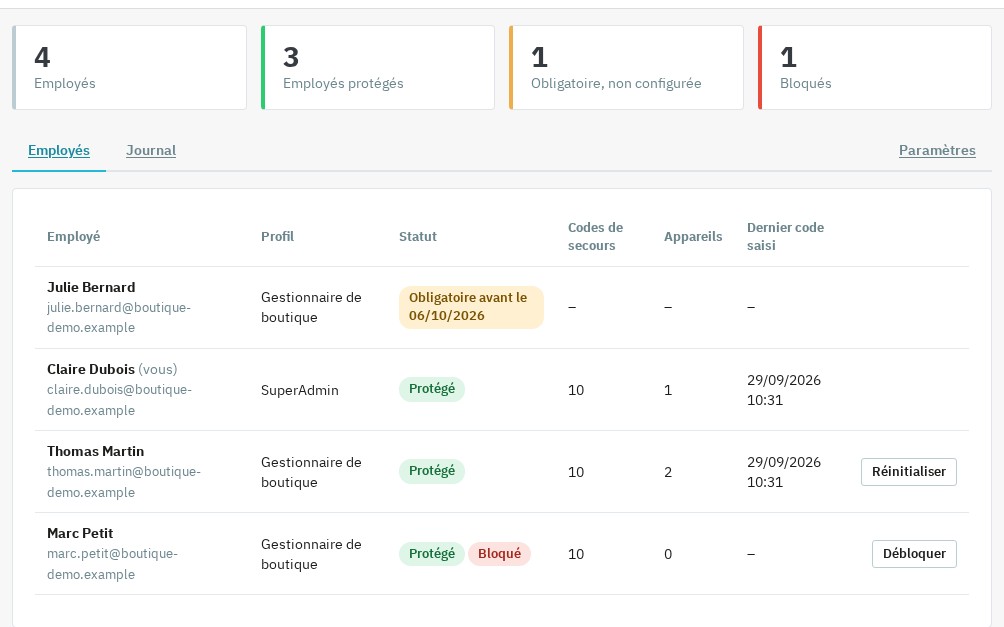
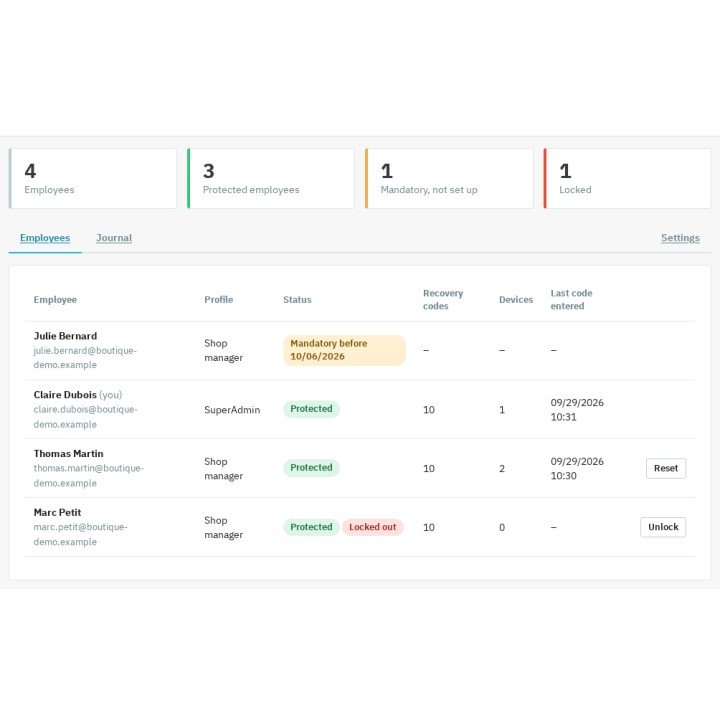
  • Tableau de bord et journal : les super-administrateurs voient qui est protégé, qui est bloqué et qui doit encore configurer sa 2FA, et consultent l'historique des vérifications, des échecs et des modifications de sécurité.
  • Réinitialisation d'un collègue : un employé a perdu son téléphone ? Un super-administrateur réinitialise ou débloque son compte en quelques clics, en confirmant avec son propre code.
  • Contrôle avant toute action : le code est exigé avant l'exécution d'une page, d'un formulaire ou d'un appel AJAX. Changer de téléphone ou créer de nouveaux codes de secours demande aussi un code valide.
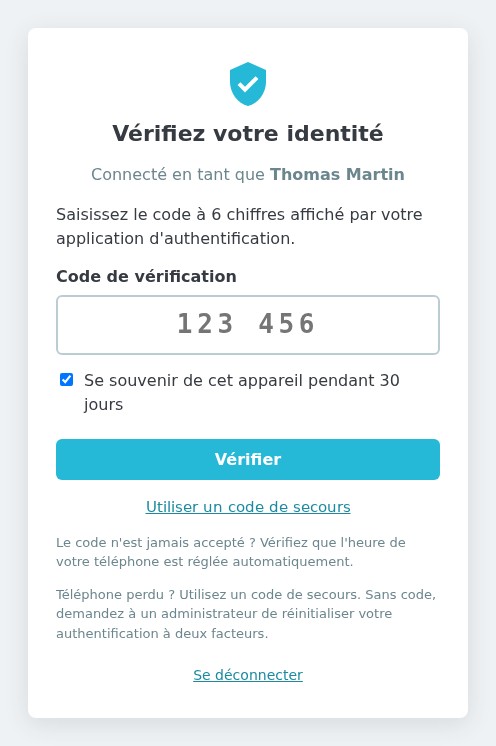
Page « Vérifiez votre identité » : champ du code à 6 chiffres, case « Se souvenir de cet appareil pendant 30 jours » cochée et lien vers les codes de secours
Page de code après le mot de passe
Tableau de bord d’un super-administrateur : 4 employés dont 3 protégés, une configuration obligatoire en attente, un employé bloqué, avec les boutons Réinitialiser et Débloquer
Tableau de bord des employés

Pourquoi choisir cette solution pour votre boutique PrestaShop ?

Contrairement à d'autres solutions complexes, notre module a été pensé pour les e-commerçants exigeants qui ne veulent pas sacrifier leur temps. Il offre un équilibre entre haute sécurité et confort d'utilisation.

  • Sérénité : votre catalogue, vos marges et vos fichiers clients sont protégés par un double verrou numérique.
  • Toujours une porte de secours : 10 codes de secours à usage unique par employé, la réinitialisation par un super-administrateur, le fichier DISABLE_2FA et la commande console wepresta:2fa:disable vous évitent un blocage définitif.
  • Léger : aucun override, aucune bibliothèque PHP tierce, des secrets chiffrés et authentifiés, une archive de moins de 250 Ko.
  • Une licence qui ne coupe jamais la protection : si la licence expire, la 2FA reste appliquée ; seuls les réglages et le tableau de bord sont verrouillés.

Une installation simple, rapide et efficace

Pas besoin d'être un expert en cybersécurité pour protéger votre business. L'installation se fait en quelques clics directement depuis votre gestionnaire de modules. Une fois activé, le module guide chaque employé pas à pas dans la configuration de son application mobile : deux minutes suffisent. Désignez les profils obligatoires, et votre back-office PrestaShop bénéficie d'une protection de niveau professionnel, prête à affronter les menaces du web moderne.
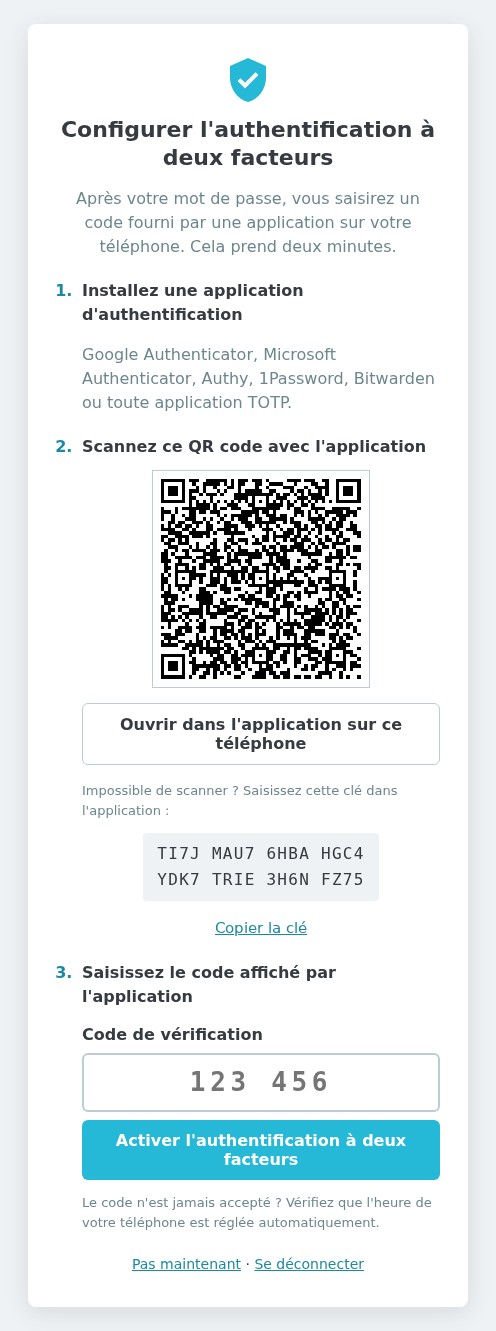
Page de configuration : installer une application d’authentification, scanner le QR code (ou saisir la clé), puis saisir le code affiché par l’application
Configuration en trois étapes
Page « Mon authentification à deux facteurs » : statut activé, 10 codes de secours non utilisés et liste des appareils de confiance (Chrome / macOS, Safari / iOS) avec leur date de validité
Ma 2FA : codes de secours et appareils de confiance

Compatibilité

Compatible avec PrestaShop 1.7.8, 8.2+ et 9.1+, avec PHP 7.4 minimum (extensions json, openssl et mbstring). PrestaShop 1.7.7, 8.0, 8.1 et 9.0 ne sont pas pris en charge. Une seule archive convient à ces versions. L'interface est disponible en français, anglais, espagnol, italien et polonais. Sur PrestaShop 1.7, la page de configuration signale trois anciens scripts autonomes de PrestaShop (backup.php, pdf.php, get-file-admin.php) à supprimer : ils répondent à un employé connecté sans passer par le contrôle du module.

Le support est assuré depuis votre espace client WePresta ou par email à mail@wepresta.shop, selon l'option de support de votre offre. Lire la documentation complète

Comparaison

Pourquoi nous choisir ?

Découvrez comment nous nous comparons aux alternatives les plus courantes du marché.

Fonctionnalité Addons
Tarification transparente
Mises à jour à vie incluses
Support direct du développeur
Compatible PS 1.7, 8 & 9
Code propre et standardisé
Compatible Multi-boutique
Aucun frais de renouvellement caché
Inclus Non inclus Partiel / Non garanti
Aperçu

Découvrez le module en images.

Authentification à deux facteurs (2FA) pour le back-office PrestaShop
Authentification à deux facteurs (2FA) pour le back-office PrestaShop

Page de code après le mot de passe
Page de code après le mot de passe

Tableau de bord des employés
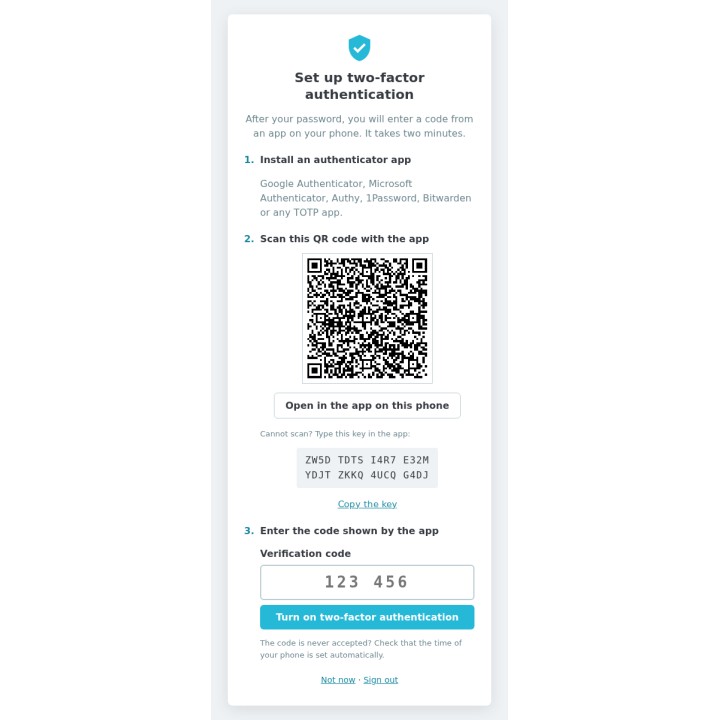
Tableau de bord des employés

Configuration en trois étapes
Configuration en trois étapes

Ma 2FA : codes de secours et appareils de confiance

Ma 2FA : codes de secours et appareils de confiance

Support

FAQ

Trouvez les réponses aux questions fréquemment posées sur ce module

La 2FA ajoute une seconde vérification à la connexion à l’administration. Même si un mot de passe est volé (phishing, fuite de données, mot de passe réutilisé), le back-office reste fermé sans le code temporaire généré sur le téléphone de l’employé. C’est une protection directe contre la prise de contrôle d’une boutique : modification des prix, détournement de commandes, création de comptes administrateur ou export des données clients.

Le module utilise la norme TOTP (Time-based One-Time Password, RFC 6238) : un code à 6 chiffres qui change toutes les 30 secondes, généré par une application d’authentification. Aucun SMS (coûts, délivrabilité) ni e-mail (boîte compromise) n’est nécessaire, et le code se génère sans connexion réseau. Un téléphone dont l’horloge est décalée d’une période de 30 secondes reste accepté ; un même code ne fonctionne qu’une seule fois.

Toutes les applications TOTP : Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden et leurs équivalents. Chaque employé utilise l’application de son choix, sans outil propriétaire imposé. Le QR code se scanne avec l’application ; sur un téléphone, le bouton « Ouvrir dans l’application » ou la saisie de la clé de configuration évitent le scan.

Oui. Dans la configuration, vous choisissez les profils pour lesquels la 2FA est obligatoire, par exemple SuperAdmin et les profils qui accèdent aux paiements, aux modules ou aux exports. Les autres employés peuvent l’activer eux-mêmes depuis « Mon authentification à deux facteurs ». Un délai de grâce (7 jours par défaut) laisse le temps de s’équiper : il court à partir du jour où le profil devient obligatoire, et un bandeau indique les jours restants.

Deux mécanismes se cumulent. L’appareil de confiance mémorise un navigateur pendant 30 jours (réglable), quelle que soit l’adresse IP : l’employé saisit un code par mois et par navigateur, avec la case « Se souvenir de cet appareil » cochée par défaut. Sur un navigateur non mémorisé, la vérification reste valable 12 heures (réglable de 1 à 168 heures) : un seul code par journée de travail. La déconnexion ou le retrait de l’appareil depuis « Mon authentification à deux facteurs » redemande le code. Vous pouvez aussi lier un appareil à son adresse IP pour un contrôle plus strict.

Il se connecte avec l’un de ses 10 codes de secours (à usage unique), puis configure sa nouvelle application avec « Changer de téléphone ». S’il n’a plus de code, un super-administrateur ouvre le tableau de bord, clique sur « Réinitialiser » sur sa ligne et confirme avec son propre code : la 2FA de l’employé est supprimée et il la configure de nouveau à sa prochaine connexion. Chaque réinitialisation est inscrite au journal.

Quatre voies, de la plus simple à la plus radicale : le code de secours de l’employé ; la réinitialisation par un autre super-administrateur ; la commande console wepresta:2fa:disable (option --employee avec l’identifiant ou l’e-mail de l’employé, ou --all pour toute la boutique, et --dry-run pour simuler) ; le fichier vide DISABLE_2FA déposé dans le dossier du module, qui suspend la demande de code pour tout le monde tant qu’il existe. Un bandeau rouge rappelle sa présence aux super-administrateurs.

Il verrouille la seconde étape : après 5 codes erronés (réglable de 1 à 20), l’employé est bloqué 15 minutes (réglable de 1 à 1440 minutes). Le blocage est enregistré en base : se reconnecter avec le mot de passe ne remet pas le compteur à zéro. Un code n’est accepté qu’une seule fois. Le module ne limite pas les essais de mot de passe.

Oui. Le journal du tableau de bord, réservé aux super-administrateurs, liste avec la date, l’employé, l’adresse IP et le détail : les codes acceptés ou erronés, les codes de secours utilisés, les blocages et déblocages, les changements de téléphone, les nouveaux codes de secours, les appareils ajoutés ou retirés, les réinitialisations et les désactivations. Il se filtre par employé et ne contient jamais de code ni de secret. Les lignes de plus de 90 jours (réglable de 7 à 3650 jours) sont supprimées automatiquement.

Oui. Le code est vérifié avant que le back-office n’exécute quoi que ce soit : pages, formulaires (POST), appels AJAX et JSON, pages sans menu. Avec le seul mot de passe, une page est redirigée vers la page de code et un appel AJAX reçoit une réponse 401 sans donnée. Limite connue sur PrestaShop 1.7 : les anciens scripts autonomes backup.php, pdf.php et get-file-admin.php répondent à un employé connecté sans passer par le cœur de PrestaShop ; la page de configuration le signale et invite à les supprimer.

Elle reste appliquée. La licence ne désactive jamais la protection : à l’expiration (fin d’essai, échéance, licence suspendue ou erreur du serveur de licence), seuls les réglages et le tableau de bord sont verrouillés derrière le formulaire de licence, avec un bandeau. Les employés continuent de se connecter avec leur code. Activer ou renouveler la licence rouvre les réglages.

Le module fonctionne avec PrestaShop 1.7.8, 8.2+ et 9.1+, et PHP 7.4 minimum, avec une seule archive ; PrestaShop 1.7.7, 8.0, 8.1 et 9.0 ne sont pas pris en charge. Pour mettre à jour, téléversez l’archive 2.0.0 dans le gestionnaire de modules : les inscriptions, les codes de secours et le journal sont conservés. Les appareils de confiance de la version 1.0.0 ne sont plus reconnus : chaque employé saisit son code une fois par navigateur.

Oui. Désinstaller le module arrête la protection et supprime les inscriptions, les appareils de confiance, le journal et les réglages du module ; PrestaShop demande une confirmation avant de le faire. Une fois le module désinstallé, le back-office redevient protégé par le seul mot de passe.

Oui, temporairement. L’interrupteur « Activer l’authentification à deux facteurs » de la configuration suspend la demande de code pour tout le monde sans supprimer les inscriptions ; réactivez-le pour rétablir la protection. Pour un seul employé, utilisez « Réinitialiser » dans le tableau de bord ou, si son profil n’est pas obligatoire, « Désactiver l’authentification à deux facteurs » depuis sa page.

Non. Le module n’agit que dans le back-office : il n’ajoute rien à ce que voient vos clients, ne remplace aucun fichier de PrestaShop (aucun override) et fonctionne donc avec tous les thèmes.

Oui. Les secrets TOTP sont enregistrés dans un format chiffré et authentifié, les codes de secours et les jetons des appareils de confiance sous forme d’empreintes, et le journal ne contient jamais de code ni de secret. Les clés dérivent de la clé de chiffrement de PrestaShop, qui n’est pas dans la base de données : un export de la base seul ne permet donc pas de générer un code valide.

Il repose sur un cookie propre à l’employé et au navigateur (HttpOnly, SameSite=Lax) dont la base ne garde qu’une empreinte. Il expire à la date choisie (30 jours par défaut), l’employé peut le retirer à tout moment depuis « Mon authentification à deux facteurs », et vous pouvez le lier à l’adresse IP pour un contrôle plus strict. Sur un poste partagé, désactivez les appareils de confiance (durée 0).

Rejoindre +7 marchands utilisent ce module

Installation en 5 minutes · Documentation complète incluse

inventory_2 Module 10.70 € 4.28 € one-time -60%
Choisissez votre licence
3 mois d'assistance pour 0.99€ · puis 1.99€/mois
  • • Réponse sous 24h ouvrées
  • 🔧 Aide à l'installation et à la configuration
  • 💬 Contact direct avec le développeur
Sans engagement · Résiliation en 1 clic depuis votre compte
Au lieu de --€/year si acheté séparément
Chargement...