- Pourquoi aucun score n’est-il affiché ?
- Le module corrige-t-il automatiquement les failles ?
- Les rapports partent-ils vers une IA ?
- Que se passe-t-il après une mise à jour depuis la première version ?
- Puis-je supprimer un rapport ?
- Un scan est-il lancé automatiquement chaque nuit ?
Audit de sécurité PrestaShop : lire un rapport et suivre les corrections
Vous voulez savoir quels points de sécurité examiner sur votre boutique et donner des éléments concrets à votre développeur ? Security Audit Pro organise des contrôles, leurs preuves et leur suivi dans le back-office. Ce guide explique comment lire un rapport sans confondre une suspicion avec une faille confirmée.
À quoi sert l’audit ?
Après l’installation d’un module, relevez les avis connus et les indices dans les fichiers. Après une intervention, revérifiez le point concerné. En agence, conservez des rapports par boutique et partagez les observations utiles avec l’équipe technique. Les huit catégories structurent la lecture ; elles ne représentent pas une couverture exhaustive de toutes les attaques.
Voir Security Audit Pro et les offres de licence
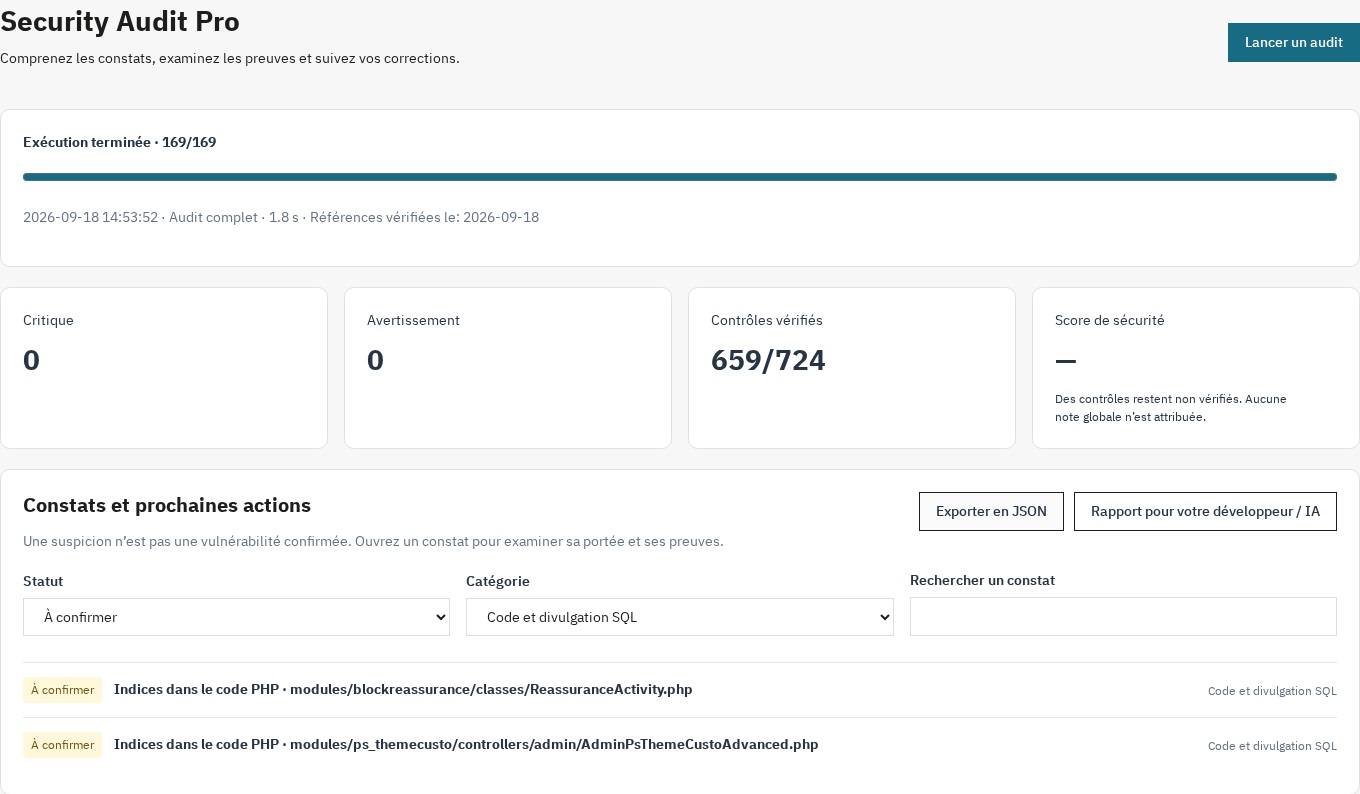
Suivez la progression et distinguez les constats des contrôles qui restent à vérifier.
Installer et ouvrir le module
- Téléchargez le ZIP correspondant à votre version de PrestaShop depuis votre espace client.
- Dans Modules → Gestionnaire de modules, choisissez Installer un module et sélectionnez le ZIP.
- Recherchez Security Audit, cliquez sur Configurer et renseignez votre licence lorsque le formulaire le demande. Aucun menu latéral supplémentaire n’est créé.
- En multiboutique, sélectionnez une boutique précise. Lancez un audit et attendez sa progression ; Pause, Reprendre et Annuler restent disponibles.
- En cas d’interruption, rechargez la page, rétablissez votre session si nécessaire puis reprenez le rapport enregistré.
Lire les résultats sans fausse certitude
Commencez par les anomalies confirmées et leur sévérité, puis examinez les suspicions. Ouvrez un constat pour lire son explication, sa portée, ses preuves et sa recommandation. Filtrez par catégorie ou cherchez un fichier. Un contrôle non vérifié ou en erreur n’est jamais considéré comme réussi ; une réponse réseau bloquée ne donne pas une conclusion rassurante.
Exemple : une réponse HTTP200 à la sonde d’un fichier sensible peut être une page d’erreur personnalisée. Le rapport demande une confirmation. De même, un appel repéré dans un fichier PHP ne suffit pas à prouver qu’une injection est exploitable.
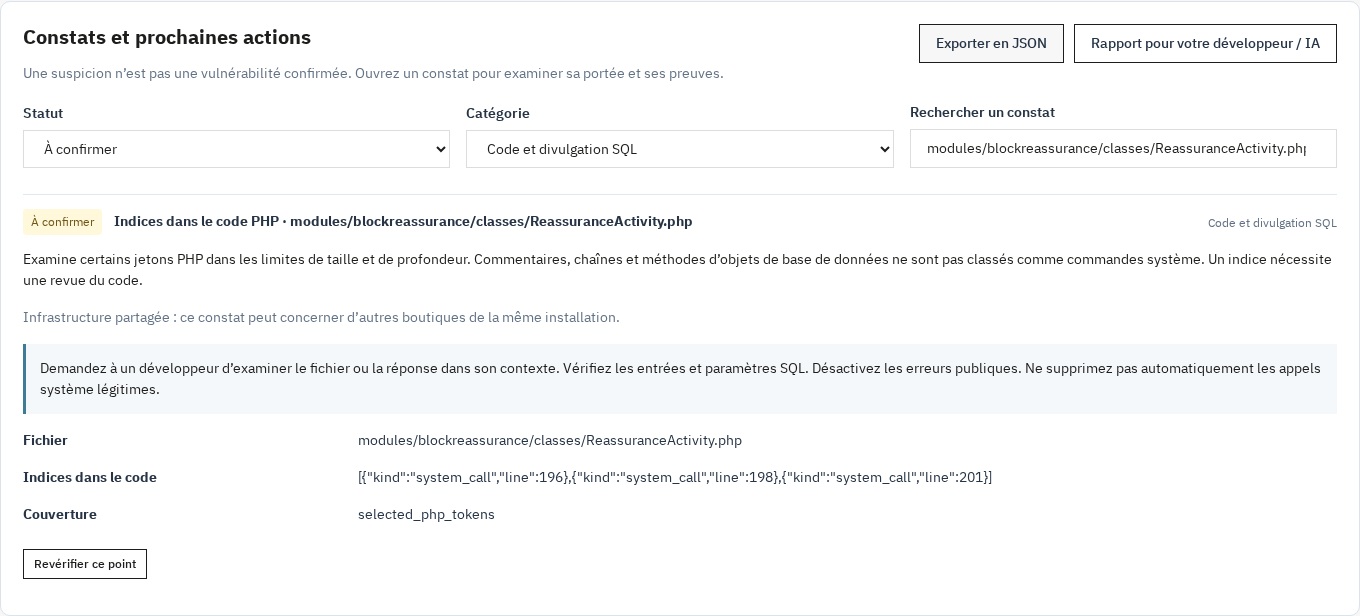
Ouvrez un constat pour examiner les preuves, lire la recommandation et revérifier le point.
Suivre une correction
Ouvrez le constat concerné, faites examiner sa recommandation puis utilisez la revérification ciblée. Comparez deux rapports de la même boutique : les groupes distinguent les constats nouveaux, persistants, résolus et non vérifiés. Un contrôle absent du second rapport ne prouve pas que le problème a été corrigé. Exportez le JSON ou le rapport texte si un développeur ou un assistant IA doit vous aider.
Prérequis et limites
PrestaShop 1.7.8, 8 ou 9 ; PHP 7.4 minimum et compatible avec la version de votre boutique ; extensions JSON, PDO, mbstring, cURL et OpenSSL. Le module travaille dans le back-office. Les sondes HTTP doivent pouvoir atteindre la boutique configurée : une protection d’accès, un hébergeur ou un pare-feu peut laisser certains contrôles non vérifiés.
Le catalogue embarqué indique sa date et ses sources ; il ne couvre pas tous les avis existants. Les analyses de fichiers sont bornées et les limites atteintes sont indiquées. Les protections CSRF, IDOR et les règles effectives d’exécution de fichiers demandent des vérifications complémentaires. Le module ne remplace pas un pentest, ne bloque pas les attaques et n’applique pas de correctifs.
Questions fréquentes
Pourquoi aucun score n’est-il affiché ?
La note exige un audit terminé et des contrôles applicables vérifiés. Lorsqu’une partie reste inconnue, le tableau de bord affiche la couverture et les constats plutôt qu’une note globale.
Le module corrige-t-il automatiquement les failles ?
Non. Le rapport texte peut aider votre développeur ou assistant IA à préparer une intervention, qui doit être relue et testée avant application.
Les rapports partent-ils vers une IA ?
Non. Les rapports sont conservés dans la boutique ; vous décidez de leur export et de leur partage. L’édition sous licence communique avec le service de licence pour l’activation et la validation.
Que se passe-t-il après une mise à jour depuis la première version ?
Les réglages et anciens rapports sont conservés. Les archives dont la boutique d’origine est inconnue restent accessibles au superadministrateur, sans affichage des détails bruts, et ne participent pas aux comparaisons.
Puis-je supprimer un rapport ?
Oui, avec les droits nécessaires. Un audit en cours doit d’abord être annulé. La désinstallation du module supprime ses historiques après l’avertissement natif.
Un scan est-il lancé automatiquement chaque nuit ?
Non. Les audits sont lancés depuis le back-office. La planification et les alertes automatiques ne font pas partie du module.
Assistance et choix de l’offre
Consultez la fiche produit pour choisir la formule, le nombre de sites et les conditions de support proposés. Pour une question, passez par votre espace client WePresta. N’envoyez pas de mots de passe ou de clés dans une demande de support.
Voir Security Audit Pro et les offres de licence
Historique des versions
Version 2.0.0
- Mettez un audit en pause, reprenez-le après une interruption ou annulez-le.
- Distinguez anomalies confirmées, suspicions, contrôles non vérifiés et erreurs.
- Consultez une note globale uniquement lorsque les contrôles permettent de la calculer.
- Consultez des avis de sécurité datés et leurs sources pour le cœur et les modules couverts.
- Comparez les constats de deux rapports et revérifiez un point précis.
- Conservez un historique séparé par boutique et des exports expurgés en JSON ou texte.
- Utilisez le module depuis le Gestionnaire de modules, sans entrée dans le menu latéral.
- Lisez l’interface et les rapports en français, anglais, espagnol, italien ou polonais.
- Bénéficiez de contrôles bornés et d’archives d’installation plus légères.
Version 1.0.0
- Première version de l’audit de sécurité et de ses catégories de contrôle.
- Calcul d’un score de sécurité.
- Export texte pour l’analyse assistée.
- Interface d’administration interactive.
Les descriptions ci-dessous précisent la portée des fonctions historiques ; l’export texte assiste l’analyse et ne réalise pas de correction automatique.