- Dlaczego nie ma oceny?
- Czy moduł automatycznie naprawia podatności?
- Czy raporty są wysyłane do usługi AI?
- Co się dzieje po aktualizacji z pierwszej wersji?
- Czy mogę usunąć raport?
- Czy audyt uruchamia się automatycznie każdej nocy?
Audyt bezpieczeństwa PrestaShop: interpretacja raportów i kontrola poprawek
Chcesz wiedzieć, które kwestie bezpieczeństwa zbadać i przekazać programiście konkretne dowody? Security Audit Pro porządkuje kontrole, dowody i kolejne sprawdzenia w panelu sklepu. Ten przewodnik wyjaśnia, jak czytać raport bez uznawania podejrzenia za potwierdzoną podatność.
Do czego służy audyt?
Po instalacji modułu przejrzyj znane ostrzeżenia i wskazówki w plikach. Po interwencji ponownie sprawdź odpowiedni punkt. Agencje mogą przechowywać raporty dla poszczególnych sklepów i dzielić się obserwacjami z zespołem technicznym. Osiem kategorii porządkuje wyniki, ale nie obejmuje wszystkich możliwych ataków.
Zobacz Security Audit Pro i opcje licencji
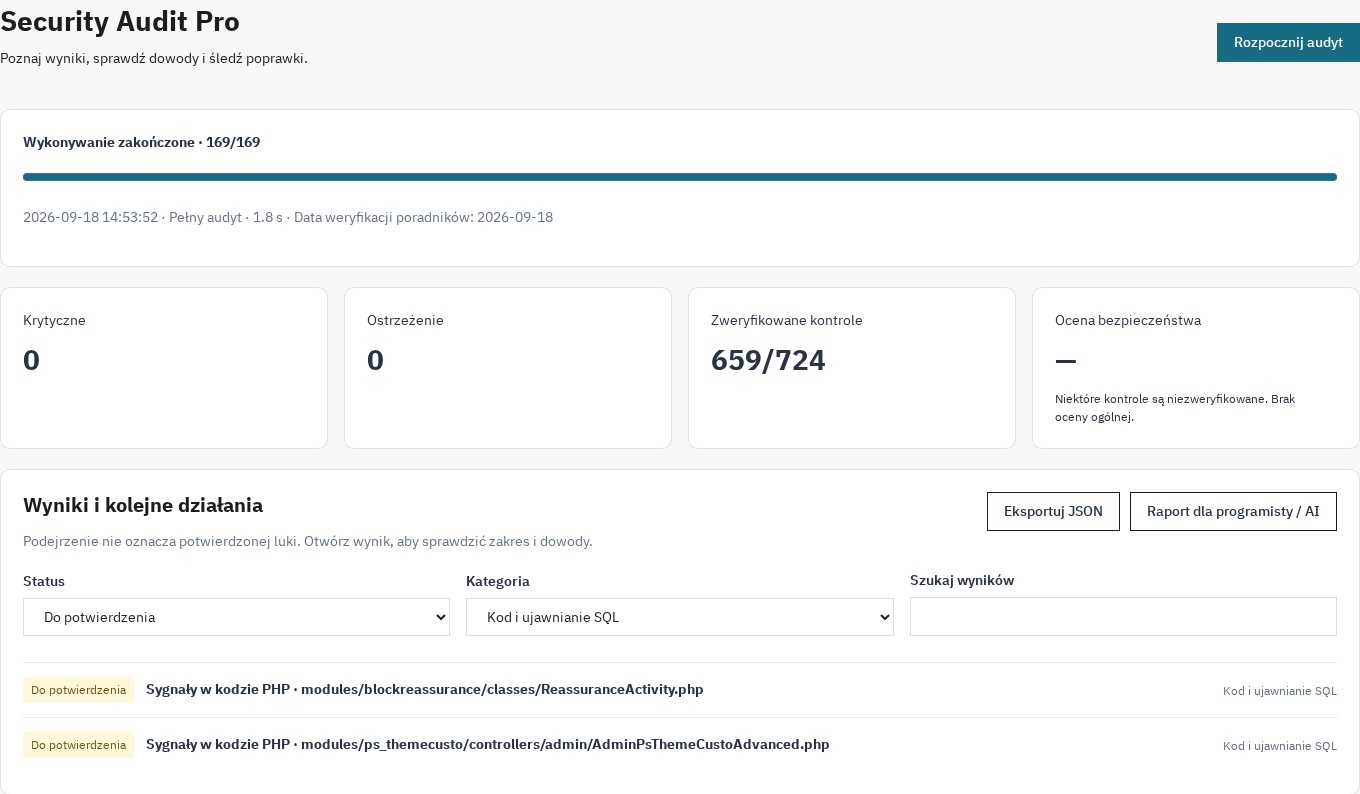
Śledź postęp i odróżniaj ustalenia od kontroli wymagających weryfikacji.
Instalacja i otwieranie modułu
- Pobierz ze swojego konta klienta ZIP odpowiedni dla używanej wersji PrestaShop.
- W Moduły → Menedżer modułów wybierz przesłanie modułu i wskaż ZIP.
- Wyszukaj Security Audit, wybierz Konfiguruj i podaj licencję, gdy pojawi się formularz. Moduł nie dodaje menu bocznego.
- W trybie wielu sklepów wybierz jeden sklep. Uruchom audyt i obserwuj postęp; dostępne są wstrzymanie, wznowienie i anulowanie.
- Po przerwaniu odśwież stronę, przywróć sesję w razie potrzeby i wznów zapisany raport.
Interpretacja wyników bez fałszywej pewności
Zacznij od potwierdzonych problemów i ich wagi, a następnie przeanalizuj podejrzenia. Otwórz ustalenie, aby przeczytać wyjaśnienie, zakres, dowody i zalecenie. Filtruj według kategorii lub wyszukaj plik. Kontrola niezweryfikowana ani błąd nigdy nie oznaczają wyniku pozytywnego; zablokowana odpowiedź sieciowa nie daje podstaw do uspokajających wniosków.
Przykładowo odpowiedź HTTP200 podczas sprawdzania wrażliwego pliku może być niestandardową stroną błędu, dlatego raport wymaga potwierdzenia. Również wywołanie znalezione w pliku PHP nie dowodzi podatności umożliwiającej atak.
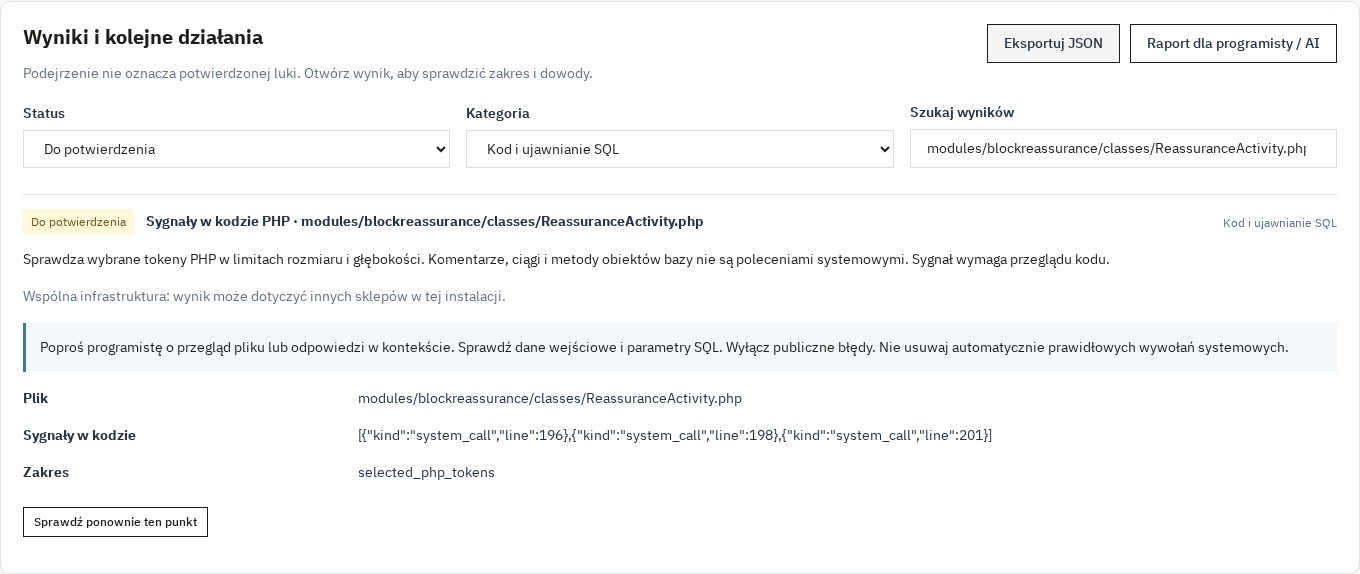
Otwórz ustalenie, aby przejrzeć dowody, przeczytać zalecenie i ponownie sprawdzić punkt.
Sprawdzanie poprawki
Otwórz odpowiednie ustalenie, skonsultuj zalecenie i użyj ponownej kontroli tego punktu. Porównaj dwa raporty tego samego sklepu: nowe, utrzymujące się, rozwiązane i niezweryfikowane ustalenia. Brak kontroli w drugim raporcie nie dowodzi usunięcia problemu. Eksportuj JSON lub tekst, gdy potrzebujesz pomocy programisty albo asystenta AI.
Wymagania i ograniczenia
PrestaShop 1.7.8, 8 lub 9; co najmniej PHP 7.4 zgodne z wersją sklepu; rozszerzenia JSON, PDO, mbstring, cURL i OpenSSL. Moduł działa w panelu administracyjnym. Żądania HTTP muszą docierać do skonfigurowanego sklepu: ochrona dostępu, hosting lub zapora mogą pozostawić część kontroli niezweryfikowaną.
Wbudowany katalog podaje datę i źródła, ale nie zawiera wszystkich istniejących ostrzeżeń. Analiza plików jest ograniczona i informuje o osiągniętych limitach. CSRF, IDOR i rzeczywiste zabezpieczenia wykonywania plików wymagają dodatkowych kontroli. Moduł nie zastępuje pentestu, nie blokuje ataków i nie wprowadza poprawek.
Częste pytania
Dlaczego nie ma oceny?
Ocena wymaga zakończonego audytu i zweryfikowanych właściwych kontroli. Gdy część zakresu pozostaje nieznana, panel pokazuje zakres i ustalenia zamiast ogólnej noty.
Czy moduł automatycznie naprawia podatności?
Nie. Raport tekstowy może pomóc programiście lub asystentowi AI przygotować zmiany, które trzeba sprawdzić i przetestować przed zastosowaniem.
Czy raporty są wysyłane do usługi AI?
Nie. Raporty pozostają w sklepie; to Ty decydujesz o eksporcie i udostępnieniu. Wersja licencjonowana kontaktuje się z usługą licencji w celu aktywacji i weryfikacji.
Co się dzieje po aktualizacji z pierwszej wersji?
Ustawienia i stare raporty zostają zachowane. Wpisy z nieznanym sklepem źródłowym pozostają dostępne dla superadministratora, bez surowych szczegółów, i nie uczestniczą w porównaniach.
Czy mogę usunąć raport?
Tak, z odpowiednimi uprawnieniami. Najpierw należy anulować trwający audyt. Odinstalowanie modułu usuwa historię po standardowym ostrzeżeniu.
Czy audyt uruchamia się automatycznie każdej nocy?
Nie. Audyty uruchamia się z panelu administracyjnego. Harmonogram i automatyczne alerty nie są częścią modułu.
Wsparcie i wybór oferty
Na stronie produktu wybierz oferowany plan, liczbę witryn i warunki wsparcia. W razie pytań skontaktuj się przez konto klienta WePresta. Nie podawaj haseł ani kluczy w zgłoszeniu.
Zobacz Security Audit Pro i opcje licencji
Historia wersji
Wersja 2.0.0
- Wstrzymuj audyt, wznawiaj go po przerwaniu lub anuluj.
- Odróżniaj potwierdzone problemy, podejrzenia, kontrole niezweryfikowane i błędy.
- Sprawdzaj ocenę ogólną tylko wtedy, gdy kontrole pozwalają ją obliczyć.
- Przeglądaj datowane ostrzeżenia bezpieczeństwa i źródła dla objętych nimi wersji rdzenia i modułów.
- Porównuj ustalenia dwóch raportów i ponownie sprawdzaj konkretny punkt.
- Zachowuj historię według sklepu i eksportuj JSON lub tekst z usuniętymi rozpoznanymi danymi wrażliwymi.
- Otwieraj moduł w Menedżerze modułów, bez pozycji w menu bocznym.
- Czytaj interfejs i raporty po francusku, angielsku, hiszpańsku, włosku lub polsku.
- Korzystaj z ograniczonych kontroli i lżejszych archiwów instalacyjnych.
Wersja 1.0.0
- Pierwsza wersja audytu bezpieczeństwa i kategorii kontroli.
- Obliczanie oceny bezpieczeństwa.
- Eksport tekstu do wspomaganej analizy.
- Interaktywny panel administracyjny.
Poniższe opisy precyzują zakres dawnych funkcji: eksport tekstu wspomaga analizę i nie wprowadza automatycznych poprawek.