2FA w panelu: ochrona logowania admin - Module PrestaShop

Moduł PrestaShop 2FA: Zabezpiecz Swój Back-Office i Powstrzymaj Kradzież Haseł

+7 downloads ★ ★ ★ ★ ★ 5 / 5 Wersja 2.0.1 1.7.8 8.0+ 9.0+ 5 languages 🇵🇱 PL 🇪🇸 ES 🇮🇹 IT 🇬🇧 EN 🇫🇷 FR
  • 6-cyfrowy kod z aplikacji (Google Authenticator, Authy, Microsoft Authenticator…) po wpisaniu hasła
  • Jeden kod na miesiąc i na przeglądarkę: zaufane urządzenia 30 dni, zweryfikowana sesja 12 godzin
  • 2FA obowiązkowe dla wybranych profili, z okresem przejściowym i blokadą po błędnych kodach
  • Panel, dziennik, kody odzyskiwania i reset współpracownika kilkoma kliknięciami
  • Kompatybilny z PrestaShop 1.7.8, 8.0+ i 9.0+ (PHP 7.4 minimum)
Jeszcze nie jesteś pewien? Wypróbuj za darmo przez 24 godziny — karta kredytowa nie jest wymagana.
Features

Everything you need, nothing you don't.

Uwierzytelnianie dwuskładnikowe TOTP z Google Authenticator, Authy lub Microsoft, zaufane urządzenia i zarządzanie per pracownik.

Podwójna weryfikacja TOTP

6-cyfrowy kod z aplikacji, oprócz hasła, przed każdą akcją w panelu, gdy moduł jest aktywny.

Aktywacja kodem QR

Zeskanuj kod QR, wpisz pierwszy kod: konfiguracja zajmuje dwie minuty.

Zgodny ze wszystkimi aplikacjami

Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden i każda aplikacja TOTP.

Kody odzyskiwania w zestawie

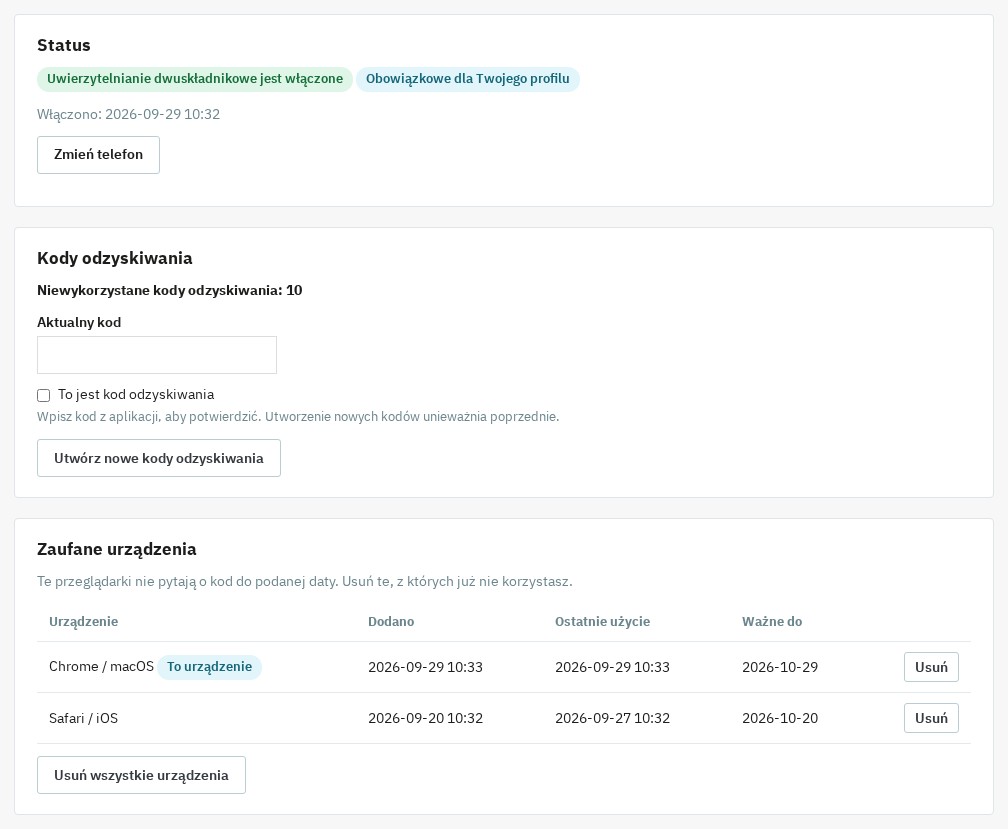
Dziesięć jednorazowych kodów na pracownika, odnawialnych na stronie „Moje uwierzytelnianie dwuskładnikowe”.

Zarządzanie per pracownik

Każdy pracownik zarządza swoim 2FA; superadministrator resetuje lub odblokowuje współpracownika z panelu.

Ochrona przed kradzieżą hasła

Przy ważnej licencji skradzione hasło nie wystarcza: żadna strona, formularz ani wywołanie AJAX panelu nie wykona się bez kodu.

Licencja weryfikowana

Ważna licencja warunkuje ochronę: bez niej moduł wyłącza się, zachowuje rejestracje, kody i ustawienia, a po aktywacji lub odnowieniu włącza się ponownie.

Odnowienie bez przerwy

Siedem dni okresu ochronnego po zapisanej dacie końca, sprawdzanie serwera najwyżej raz na godzinę i siedem dni tolerancji odpowiedzi tymczasowych: opłacona licencja nie jest przerywana przez pomyłkę.

Customer reviews

They use it every day.

5 out of 5 · 5 reviews

"Best module I've found for PrestaShop. Worth every penny."

TG Tom G.

"Lo uso en 3 tiendas sin ningún problema."

IT Isabel T.

"Soporte técnico rápido y eficaz. Gran trabajo!"

DS Diego S.

"Relación calidad/precio inmejorable."

PR Pablo R.
description Full description expand_more

Zabezpiecz zaplecze PrestaShop dzięki uwierzytelnianiu dwuskładnikowemu (2FA)

Czy wiesz, że hasło, nawet bardzo złożone, nie wystarcza już do zapewnienia bezpieczeństwa Twojego sklepu internetowego? W obliczu rosnącej liczby ataków phishingowych i kradzieży danych logowania dostęp do panelu administracyjnego jest ulubionym celem hakerów. Nasz moduł Two-Factor Authentication (2FA) dodaje drugi krok do każdego logowania: 6-cyfrowy kod z aplikacji na smartfonie pracownika. Przy ważnej licencji skradzione hasło nie wystarcza: w Twoim panelu nic się nie wykona bez tego kodu — żadna strona, żaden formularz, żadne wywołanie AJAX. Bez ważnej licencji moduł wyłącza się: żaden kod nie jest wymagany, a strony modułu są zamknięte, ale rejestracje, kody odzyskiwania, zaufane urządzenia, ustawienia i dziennik zostają zachowane.

Drugi zamek przeciw kradzieży hasła

Bezpieczeństwo Twojego obrotu i ochrona danych klientów to Twoje priorytety. Moduł opiera się na otwartym standardzie TOTP (Time-based One-Time Password, RFC 6238), obsługiwanym przez popularne aplikacje uwierzytelniające: kod zmienia się co 30 sekund i działa tylko raz. Wzmacniasz w ten sposób ochronę danych osobowych w swoim sklepie oraz zaufanie w zespole zarządzającym; dziennik dostępu pomaga udokumentować Twoje obowiązki RODO.

Logowanie, które nie spowalnia zespołu

Uwierzytelnianie dwuskładnikowe, które się omija, bo męczy, nikogo nie chroni. Moduł zmniejsza liczbę wymaganych kodów bez osłabiania kontroli:
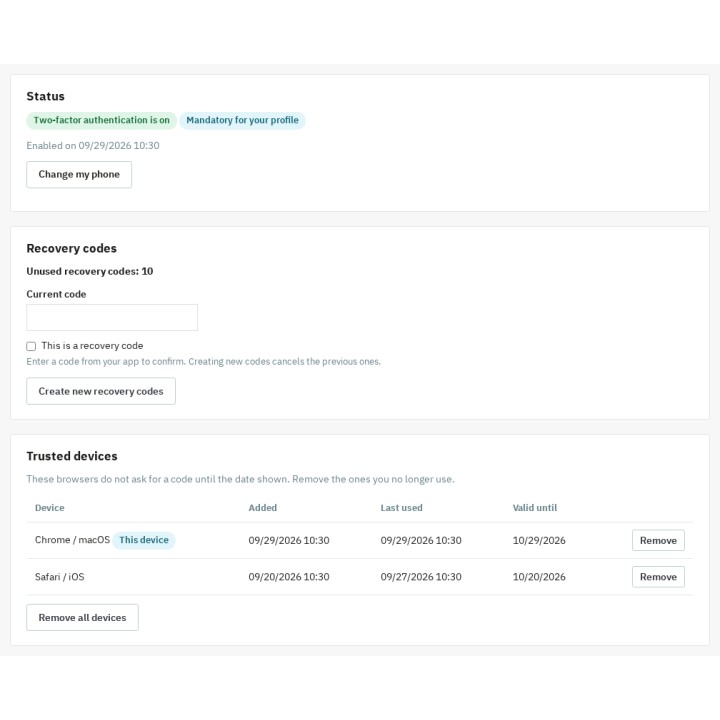
  • Jeden kod na miesiąc i na przeglądarkę: zaufane urządzenie jest zapamiętywane przez 30 dni (do ustawienia), niezależnie od adresu IP. Każdy pracownik widzi swoje urządzenia i usuwa te, których już nie używa.
  • Zweryfikowana sesja przez 12 godzin: jeden kod na dzień pracy, nawet na stanowisku, które nie jest zapamiętane. Czas ustawiasz od 1 do 168 godzin, a wylogowanie ją kończy.
  • Szybkie wpisywanie: kod jest wysyłany po szóstej cyfrze, a pole „Zapamiętaj to urządzenie” jest domyślnie zaznaczone (do ustawienia).

Kluczowe funkcje

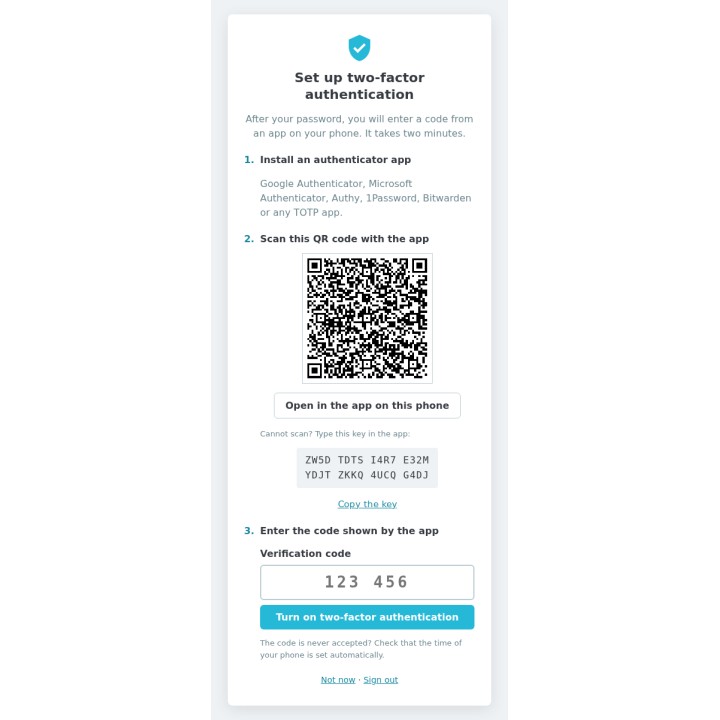
  • Uniwersalna zgodność: Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden lub dowolna aplikacja TOTP. Aktywacja kodem QR, czytelnym kluczem konfiguracyjnym lub przyciskiem „Otwórz w aplikacji” na telefonie.
  • Szczegółowe zarządzanie profilami: ustaw 2FA jako obowiązkowe dla profili krytycznych (np. SuperAdmin), a pozostali mogą włączyć je sami w „Moje uwierzytelnianie dwuskładnikowe”.
  • Konfigurowalny okres przejściowy: daj współpracownikom kilka dni (domyślnie 7) na przygotowanie, zanim uwierzytelnianie stanie się obowiązkowe. Termin liczy się od dnia, w którym profil staje się obowiązkowy, a komunikat pokazuje pozostałe dni.
  • Blokada po błędnych kodach: po 5 błędnych kodach (do ustawienia) konto jest blokowane na 15 minut (do ustawienia). Blokada jest zapisana w bazie danych: ponowne logowanie nie zeruje prób.
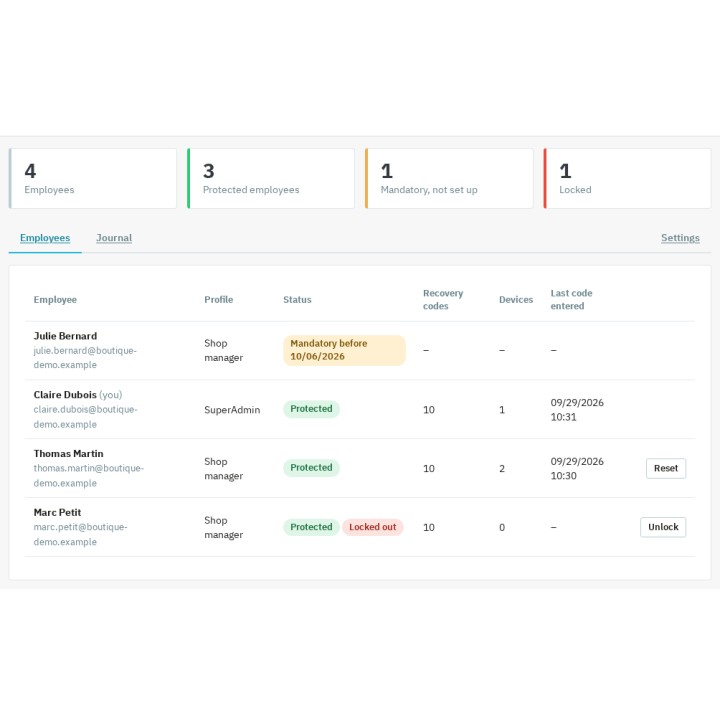
  • Panel i dziennik: superadministratorzy widzą, kto jest chroniony, kto jest zablokowany i kto musi jeszcze skonfigurować 2FA, oraz przeglądają historię weryfikacji, błędów i zmian zabezpieczeń.
  • Reset współpracownika: pracownik zgubił telefon? Superadministrator resetuje lub odblokowuje jego konto kilkoma kliknięciami, potwierdzając własnym kodem.
  • Kontrola przed każdą akcją: gdy moduł jest aktywny, kod jest wymagany, zanim wykona się strona, formularz lub wywołanie AJAX. Zmiana telefonu lub utworzenie nowych kodów odzyskiwania także wymaga poprawnego kodu.
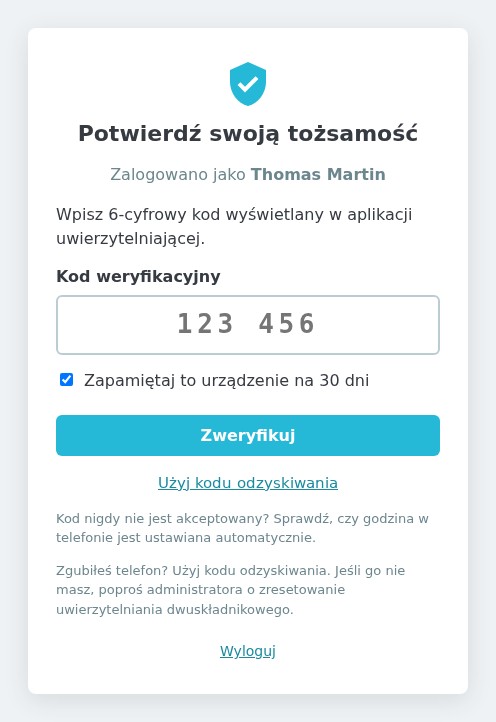
Strona „Potwierdź swoją tożsamość”: pole 6-cyfrowego kodu, zaznaczone pole „Zapamiętaj to urządzenie na 30 dni” i link do kodów odzyskiwania
Strona kodu po wpisaniu hasła
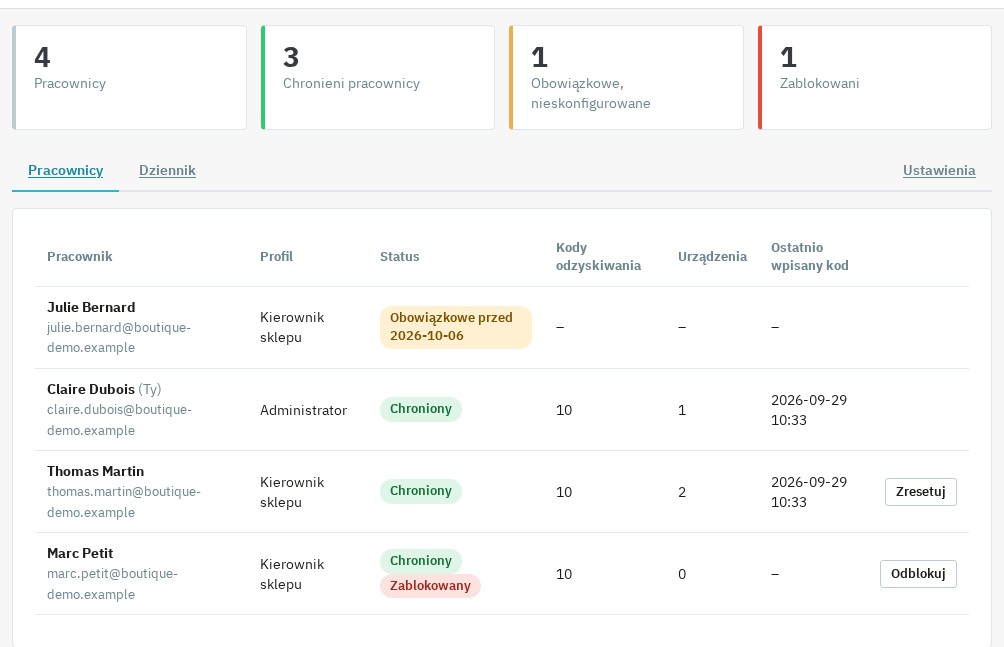
Panel superadministratora: 4 pracowników, z czego 3 chronionych, jedna oczekująca obowiązkowa konfiguracja, jeden zablokowany pracownik, z przyciskami Zresetuj i Odblokuj
Panel pracowników

Ważna licencja, ciągła ochrona

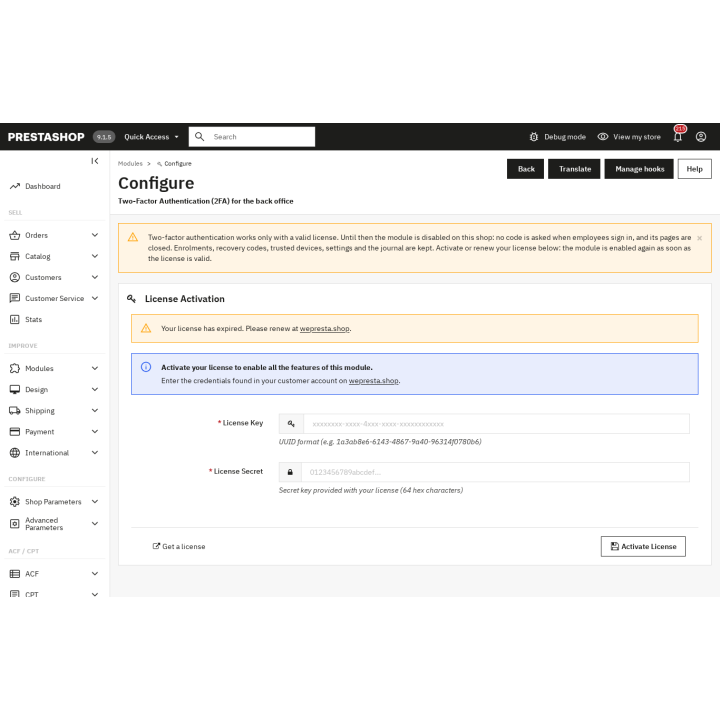
Uwierzytelnianie dwuskładnikowe działa tylko z ważną licencją. Jeśli licencja jest nieobecna, wygasła, zawieszona lub unieważniona albo domena lub podpis nie są rozpoznawane, moduł wyłącza się we wszystkich sklepach: przy logowaniu nie jest wymagany żaden kod, a strony modułu są zamknięte. Rejestracje, kody odzyskiwania, zaufane urządzenia, ustawienia i dziennik zostają zachowane, a sklep pozostaje dostępny: panel chroni wtedy samo hasło. Formularz licencji pozostaje dostępny w konfiguracji.

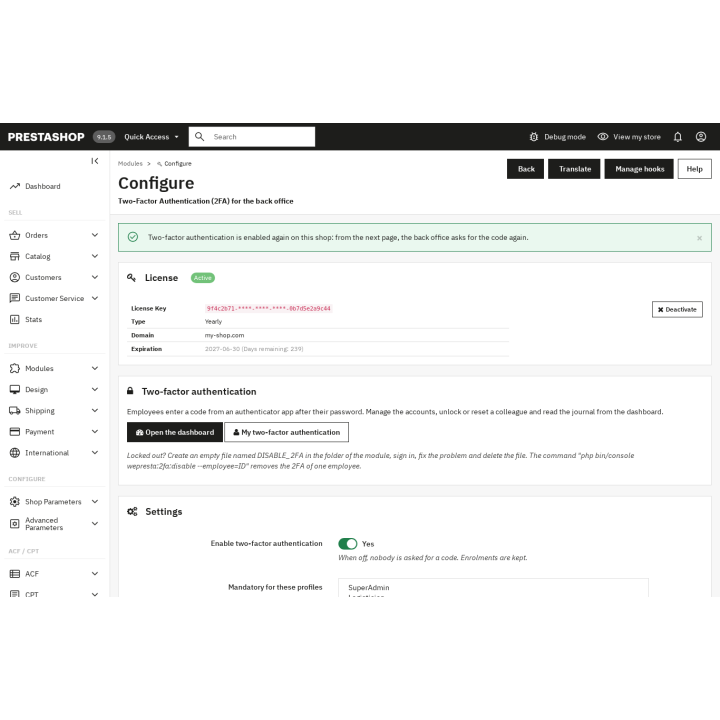
Aktywuj lub odnów licencję na tej stronie, wybierając kontekst obejmujący wszystkie sklepy w multisklepie: moduł włącza się natychmiast, a od następnej strony panel ponownie prosi o kod. Opłacona licencja nie jest przerywana przez pomyłkę: moduł zachowuje ochronę przez siedem dni po zapisanej dacie końca, odpytuje serwer najwyżej raz na godzinę i toleruje siedem dni odpowiedzi tymczasowych od pierwszego błędu. Odpowiedź ostateczna (licencja wygasła, zawieszona lub unieważniona, nieznana domena lub podpis) jest stosowana od razu.

Dlaczego warto wybrać to rozwiązanie dla swojego sklepu PrestaShop?

W przeciwieństwie do innych, skomplikowanych rozwiązań nasz moduł został pomyślany dla wymagających e-sprzedawców, którzy nie chcą tracić czasu. Łączy wysokie bezpieczeństwo z wygodą użytkowania.

  • Spokój: Twój katalog, marże i pliki klientów są chronione podwójnym cyfrowym zamkiem.
  • Zawsze jest wyjście awaryjne: 10 jednorazowych kodów odzyskiwania na pracownika, reset przez superadministratora, plik DISABLE_2FA i polecenie konsoli wepresta:2fa:disable chronią przed trwałą blokadą.
  • Lekki: bez overrides, bez zewnętrznych bibliotek PHP, z szyfrowanymi i uwierzytelnianymi sekretami oraz archiwum mniejszym niż 250 KB.
  • Ważna licencja, bez ponownej rejestracji: bez licencji moduł wyłącza się i zachowuje rejestracje, kody odzyskiwania i ustawienia; po aktywacji lub odnowieniu ochrona wraca bez ponownego zapisywania pracowników.

Prosta, szybka i skuteczna instalacja

Nie musisz być ekspertem od cyberbezpieczeństwa, aby chronić swój biznes. Instalacja to kilka kliknięć w menedżerze modułów. Po aktywacji moduł krok po kroku prowadzi każdego pracownika przez konfigurację aplikacji mobilnej: wystarczą dwie minuty. Wskaż profile obowiązkowe, a Twój panel PrestaShop zyska ochronę na poziomie profesjonalnym, gotową na zagrożenia współczesnego internetu.
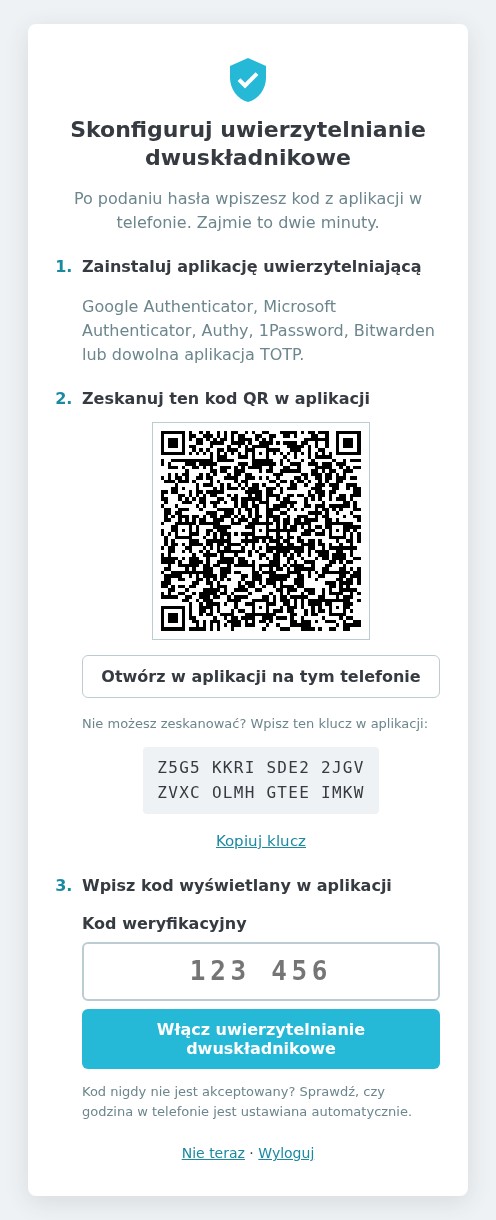
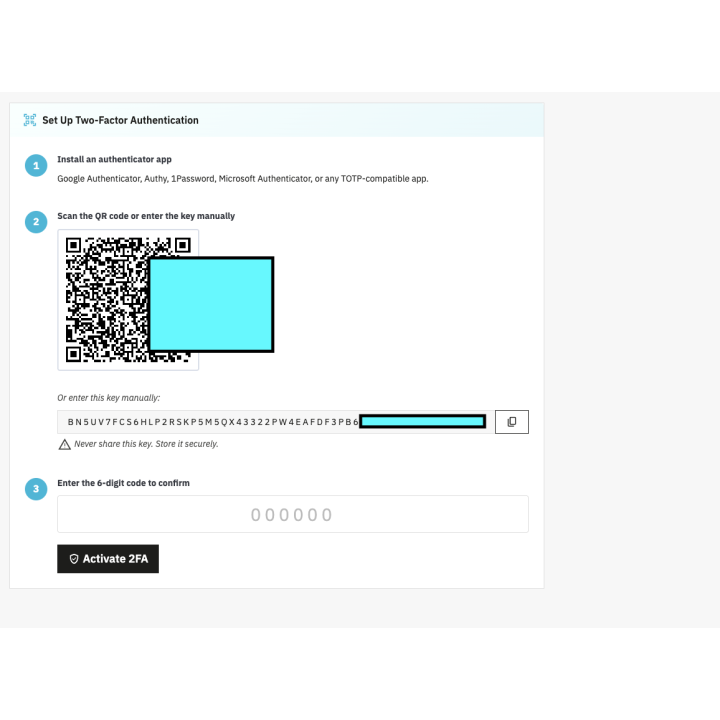
Strona konfiguracji: instalacja aplikacji uwierzytelniającej, zeskanowanie kodu QR (lub wpisanie klucza) i wpisanie kodu wyświetlanego w aplikacji
Konfiguracja w trzech krokach
Strona „Moje uwierzytelnianie dwuskładnikowe”: status włączony, 10 niewykorzystanych kodów odzyskiwania i lista zaufanych urządzeń (Chrome / macOS, Safari / iOS) z datą ważności
Moje 2FA: kody odzyskiwania i zaufane urządzenia

Kompatybilność

Kompatybilny z PrestaShop 1.7.8, 8.0+ i 9.0+, z PHP 7.4 lub nowszym (rozszerzenia json, openssl i mbstring). PrestaShop 1.7.7 i wcześniejsze wersje nie są obsługiwane. Jedno archiwum pasuje do tych wersji. Interfejs jest dostępny po francusku, angielsku, hiszpańsku, włosku i polsku. W PrestaShop 1.7 strona ustawień wskazuje trzy dawne samodzielne skrypty PrestaShop (backup.php, pdf.php, get-file-admin.php) do usunięcia: odpowiadają zalogowanemu pracownikowi z pominięciem kontroli modułu.

Wsparcie jest dostępne w panelu klienta WePresta lub pod adresem mail@wepresta.shop, zgodnie z opcją wsparcia w Twojej ofercie. Przeczytaj pełną dokumentację

Comparaison

Why choose us?

See how we compare to the most common alternatives on the market.

Feature Addons
Transparent pricing
Lifetime updates included
Direct developer support
PS 1.7, 8 & 9 compatible
Standardized clean code
Multi-store ready
No hidden renewal fees
Included Not included Partial / Not guaranteed
Preview

Discover the module in images.

Uwierzytelnianie dwuskładnikowe (2FA) dla panelu administracyjnego PrestaShop
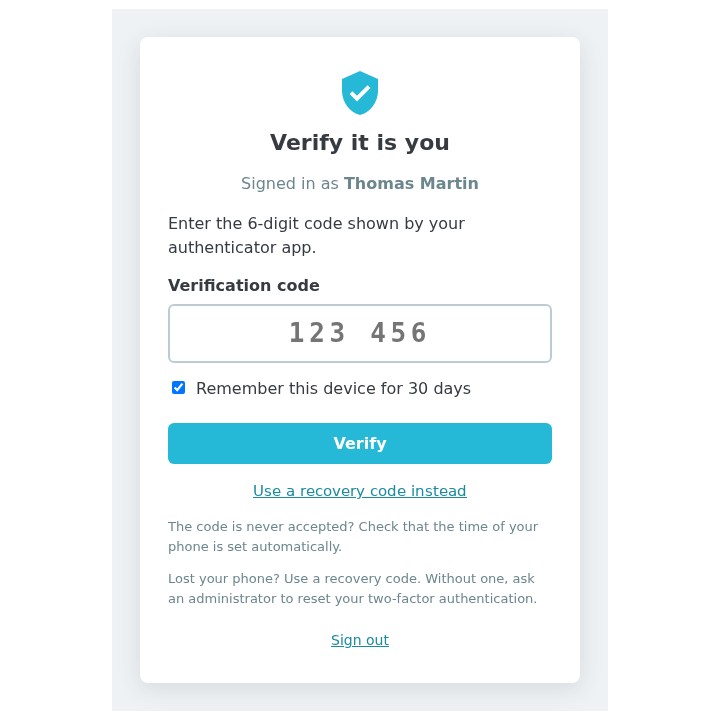
Uwierzytelnianie dwuskładnikowe (2FA) dla panelu administracyjnego PrestaShop

Strona kodu po wpisaniu hasła
Strona kodu po wpisaniu hasła

Panel pracowników
Panel pracowników

Konfiguracja w trzech krokach
Konfiguracja w trzech krokach

Moje 2FA: kody odzyskiwania i zaufane urządzenia
Moje 2FA: kody odzyskiwania i zaufane urządzenia

Wygasła licencja: moduł wyłączony, brak prośby o kod, formularz licencji dostępny w konfiguracji.
Wygasła licencja: moduł wyłączony, brak prośby o kod, formularz licencji dostępny w konfiguracji.

Odnowiona licencja: moduł włączony ponownie w konfiguracji, 2FA znów działa bez ponownego wpisywania ustawień.

Odnowiona licencja: moduł włączony ponownie w konfiguracji, 2FA znów działa bez ponownego wpisywania ustawień.

Support

FAQ

Find answers to frequently asked questions about this module

Dodaje drugą weryfikację przy logowaniu do administracji. Gdy moduł jest aktywny i licencja jest ważna, skradzione hasło nie wystarcza: panel pozostaje zamknięty bez tymczasowego kodu generowanego na telefonie pracownika. To bezpośrednia ochrona przed przejęciem sklepu: zmianą cen, przekierowaniem zamówień, tworzeniem kont administratora czy eksportem danych klientów.

Moduł używa standardu TOTP (Time-based One-Time Password, RFC 6238): 6-cyfrowy kod zmieniający się co 30 sekund, generowany przez aplikację uwierzytelniającą. Nie potrzeba SMS-ów (koszty, dostarczalność) ani e-maili (przejęta skrzynka), a kod generuje się bez połączenia z siecią. Telefon z zegarem przesuniętym o jeden okres 30 sekund jest nadal akceptowany; ten sam kod działa tylko raz.

Wszystkie aplikacje TOTP: Google Authenticator, Microsoft Authenticator, Authy, 1Password, Bitwarden i ich odpowiedniki. Każdy pracownik używa wybranej aplikacji, bez narzuconego narzędzia własnościowego. Kod QR skanuje się aplikacją; na telefonie przycisk „Otwórz w aplikacji” lub wpisanie klucza konfiguracyjnego pozwalają uniknąć skanowania.

Tak. W ustawieniach wybierasz profile, dla których 2FA jest obowiązkowe, na przykład SuperAdmin oraz profile mające dostęp do płatności, modułów lub eksportów. Pozostali pracownicy mogą włączyć je sami w „Moje uwierzytelnianie dwuskładnikowe”. Okres przejściowy (domyślnie 7 dni) daje czas na przygotowanie: liczy się od dnia, w którym profil staje się obowiązkowy, a komunikat pokazuje pozostałe dni.

Działają dwa mechanizmy. Zaufane urządzenie zapamiętuje przeglądarkę przez 30 dni (do ustawienia), niezależnie od adresu IP: pracownik wpisuje jeden kod na miesiąc i na przeglądarkę, a pole „Zapamiętaj to urządzenie” jest domyślnie zaznaczone. W przeglądarce, która nie jest zapamiętana, weryfikacja obowiązuje 12 godzin (do ustawienia od 1 do 168 godzin): jeden kod na dzień pracy. Wylogowanie lub usunięcie urządzenia ponownie wymaga kodu.

Loguje się jednym z 10 kodów odzyskiwania (jednorazowych), a następnie konfiguruje nową aplikację przyciskiem „Zmień telefon”. Jeśli nie ma już kodów, superadministrator otwiera panel, klika „Zresetuj” w jego wierszu i potwierdza własnym kodem: 2FA pracownika zostaje usunięte, a pracownik konfiguruje je ponownie przy następnym logowaniu. Każdy reset jest zapisywany w dzienniku.

Cztery sposoby, od najprostszego do najbardziej radykalnego: kod odzyskiwania pracownika; reset przez innego superadministratora; polecenie konsoli wepresta:2fa:disable (opcja --employee z identyfikatorem lub e-mailem albo --all dla całego sklepu, a --dry-run do symulacji); pusty plik DISABLE_2FA w folderze modułu, który zawiesza żądanie kodu dla wszystkich, dopóki istnieje. Czerwony komunikat przypomina o jego obecności superadministratorom.

Tak. Dziennik w panelu, dostępny tylko dla superadministratorów, wyświetla z datą, pracownikiem, adresem IP i szczegółami: kody zaakceptowane lub błędne, użyte kody odzyskiwania, blokady i odblokowania, zmiany telefonu, nowe kody odzyskiwania, dodane lub usunięte urządzenia, resety i wyłączenia. Można go filtrować według pracownika i nigdy nie zawiera kodu ani sekretu. Wiersze starsze niż 90 dni (do ustawienia od 7 do 3650 dni) są usuwane automatycznie.

Tak, gdy moduł jest aktywny. Kod jest sprawdzany, zanim panel wykona cokolwiek: strony, formularze (POST), wywołania AJAX i JSON, strony bez menu. Przy samym haśle strona jest przekierowywana na stronę kodu, a wywołanie AJAX otrzymuje odpowiedź 401 bez danych. Znane ograniczenie w PrestaShop 1.7: dawne samodzielne skrypty backup.php, pdf.php i get-file-admin.php odpowiadają zalogowanemu pracownikowi bez przechodzenia przez rdzeń PrestaShop; strona ustawień to sygnalizuje i zachęca do ich usunięcia.

2FA zatrzymuje się bez ważnej licencji: moduł wyłącza się we wszystkich sklepach, żaden kod nie jest wymagany, a jego strony są zamknięte; rejestracje, kody odzyskiwania, zaufane urządzenia, ustawienia i dziennik zostają zachowane. Aktywuj lub odnów licencję w konfiguracji: moduł włącza się natychmiast, a następna strona znów prosi o kod. Opłacona licencja ma siedem dni okresu ochronnego po zapisanej dacie końca, a odpowiedź tymczasowa serwera jest tolerowana przez siedem dni od pierwszego błędu. Odpowiedź ostateczna (licencja wygasła, zawieszona lub unieważniona, nieznana domena lub nieprawidłowy podpis) jest stosowana od razu. W multisklepie aktywuj w kontekście obejmującym wszystkie sklepy.

Moduł działa z PrestaShop 1.7.8, 8.0+ i 9.0+ oraz PHP 7.4 minimum, w jednym archiwum; PrestaShop 1.7.7 i wcześniejsze wersje nie są obsługiwane. Aby zaktualizować, prześlij archiwum 2.0.1 w menedżerze modułów: rejestracje, kody odzyskiwania i dziennik zostają zachowane. Zaufane urządzenia z wersji 1.0.0 nie są już rozpoznawane: każdy pracownik wpisuje kod raz na przeglądarkę. Jeśli licencja nie jest ważna, aktywuj ją w konfiguracji po aktualizacji.

Tak. Sekrety TOTP są zapisywane w formacie szyfrowanym i uwierzytelnianym, kody odzyskiwania i tokeny zaufanych urządzeń w postaci skrótów, a dziennik nigdy nie zawiera kodu ani sekretu. Klucze wynikają z klucza szyfrowania PrestaShop, którego nie ma w bazie danych: sam eksport bazy nie pozwala wygenerować poprawnego kodu.

Join +7 merchants using this module

5-minute installation · Full documentation included

Licencja dożywotnia
Jednorazowa płatność, aktualizacje na zawsze w cenie.
Choose your license
No commitment · Cancel in 1 click from your account
Instead of --€/year if purchased separately
Loading...