Jak sprawdzić dostępność sklepu PrestaShop według WCAG 2.1 AA
Które strony sprawiają problemy, co poprawić, co sprawdzić ręcznie i co powinno zawierać oświadczenie o dostępności: proces EAA w PrestaShop, z jego granicami.
Security Audit Pro pomaga sprzedawcom i agencjom oceniać bezpieczeństwo sklepu w ośmiu kategoriach. Uruchom audyt z możliwością wznowienia, odróżnij potwierdzone problemy od punktów do sprawdzenia i śledź poprawki.
Przeglądaj dowody, porównuj raporty i eksportuj JSON lub tekst dla programisty albo asystenta AI. Moduł nie blokuje ataków i nie wprowadza automatycznych poprawek. Zgodny z PrestaShop 1.7.8, 8.2+ i 9.1+.
Ukierunkowane kontrole, dowody do sprawdzenia i historia pozwalająca śledzić poprawki w sklepie.
Wstrzymuj audyt, wznawiaj go po przerwaniu lub anuluj.
Każde ustalenie zawiera status, zakres, wyjaśnienie, dostępne dowody i zalecenie, gdy warto podjąć działanie.
Raport tekstowy zbiera ustalenia, dostępne dowody i zalecenia.
Nagłówki, pliki, administracja, moduły, WebService, kod SQL, XSS/CSRF i uprawnienia: ukierunkowany zakres z opisanymi ograniczeniami.
Odszukuj audyty według daty, otwieraj raporty w razie potrzeby i porównuj ustalenia nowe, utrzymujące się, rozwiązane lub niezweryfikowane.
Zgodność z PrestaShop 1.7.8, 8 i 9 przy wersji PHP obsługiwanej przez sklep. Dostęp przez Menedżer modułów.
Błędy konfiguracji, ujawnione pliki i podatne moduły warto zbadać przed wystąpieniem incydentu. Security Audit Pro gromadzi w panelu PrestaShop kontrole nagłówków HTTP, plików, administracji, modułów, WebService, kodu SQL, XSS/CSRF i uprawnień.
Audyt pomaga zdecydować, co poprawić, a co wymaga dalszego sprawdzenia. Nie zastępuje profesjonalnego testu penetracyjnego, nie jest zaporą i nie zapewnia ochrony specyficznej dla określonej technologii ataku.
Krok 1 — Sprawdź: wyszukaj Security Audit w Moduły → Menedżer modułów, wybierz Konfiguruj i uruchom audyt. Możesz go wstrzymać i wznowić po odświeżeniu strony; przerwanie nie usuwa zapisanych etapów.
Krok 2 — Przejrzyj: filtruj według statusu, kategorii lub wyszukiwanej frazy. Krok 3 — Śledź poprawki: skonsultuj zalecenia, ponownie sprawdź konkretny punkt i porównaj dwa raporty.
Raport tekstowy zbiera ustalenia, dostępne dowody i zalecenia. Przekaż go programiście lub asystentowi AI, aby przygotować odpowiednie zmiany; eksport JSON umożliwia analizę ustrukturyzowanych danych.
Moduł nie wprowadza poprawek. Podejrzenie w kodzie wymaga potwierdzenia przed jego zmianą; propozycje należy zweryfikować i przetestować. Nowe raporty pomijają surowe wartości plików cookie oraz sekrety wykryte przez mechanizm usuwania danych wrażliwych.
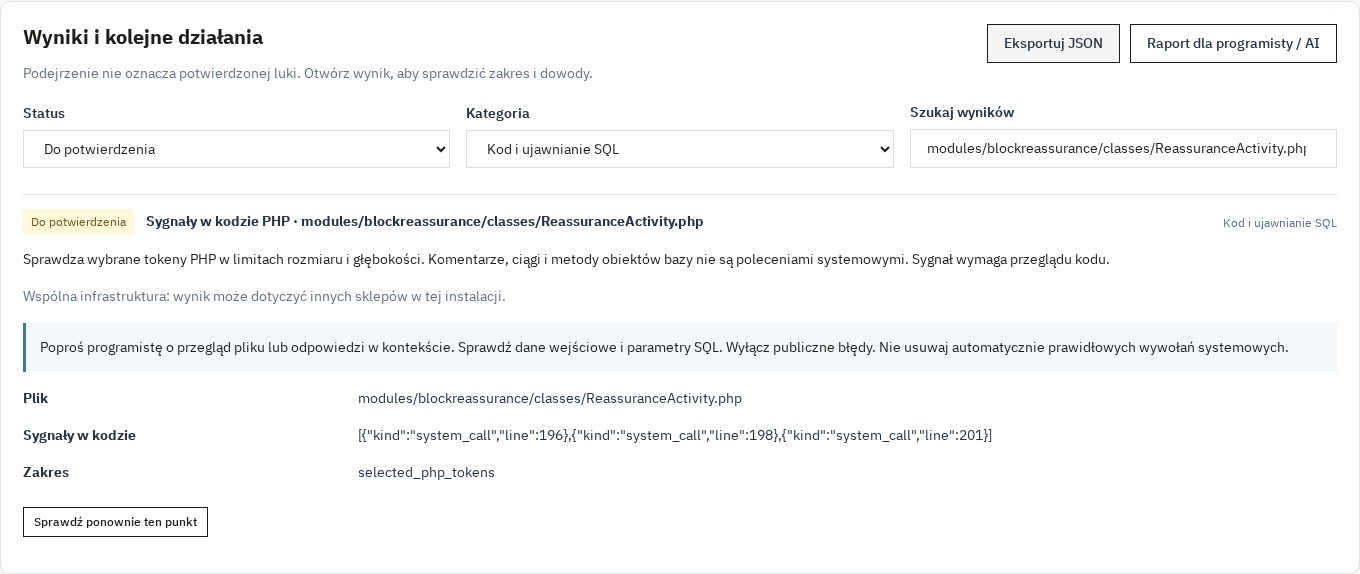
Każde ustalenie zawiera status, zakres, wyjaśnienie, dostępne dowody i zalecenie, gdy warto podjąć działanie. Potwierdzone problemy, podejrzenia, kontrole niezweryfikowane i błędy są oddzielone od kontroli zakończonych pozytywnie.
Ścieżka pliku, nagłówek lub nazwa modułu pomagają ukierunkować analizę. Filtry zastępują osiem dawnych zakładek; szczegóły otwierasz w razie potrzeby. Wyjaśnienia pomagają ustalić priorytety, ale nie gwarantują samodzielnego wykonania technicznej poprawki.
Nagłówki HTTP Twojego serwera to pierwsza linia obrony. Brakujące lub błędnie skonfigurowane nagłówki narażają sklep na ataki typu clickjacking, XSS, sniffing MIME i wycieki danych.
Sprawdź HSTS, CSP, ochronę przed osadzaniem w ramkach, X-Content-Type-Options, Referrer-Policy i Permissions-Policy. Raport wskazuje też ujawnione wersje serwera oraz wybrane atrybuty plików cookie.
Gdy odpowiedź HTTPS nadaje się do analizy, sprawdzane są certyfikat i termin jego ważności. Polityka CORS zaobserwowana na publicznej stronie stanowi ograniczoną wskazówkę i nie potwierdza bezpieczeństwa wszystkich punktów wejścia.
Jeden z najczęstszych i najbardziej niszczycielskich wektorów ataków: pliki, które nigdy nie powinny być dostępne publicznie. Jeden wyeksponowany plik .env może przekazać wszystkie dane dostępowe do bazy danych w ręce atakującego.
Moduł sprawdza ograniczoną listę wrażliwych ścieżek: pliki .env, metadane Git, konfigurację PrestaShop, pliki Composer, typowe kopie zapasowe i logi. Szuka również oznak wyświetlania zawartości katalogów.
Odpowiedź HTTP200 przy sprawdzaniu pliku oznacza podejrzenie wymagające potwierdzenia, a nie dowód ujawnienia jego zawartości. Niedostępne lub niejednoznaczne odpowiedzi pozostają niezweryfikowane.
Sprawdź nazwę katalogu administracyjnego, odpowiednie konta pracowników, wybrane daty logowania i formaty zapisanych haseł. Brak lub nieprawidłowa data nie dowodzą nieaktywności konta.
Wykryte moduły ochronne są wskazówką: ich skuteczność wymaga osobnego sprawdzenia. Moduł nie podejmuje prób logowania metodą brute force i nie certyfikuje ochrony panelu administracyjnego.
Porównuj wersje rdzenia i modułów z ostrzeżeniami zawartymi we wbudowanym katalogu, wraz ze źródłami i datą przeglądu. Wykrywaj katalogi niezarejestrowanych modułów i wybrane punkty wejścia wymagające analizy.
Katalog obejmuje określony wybór ostrzeżeń. Brak dopasowania nie dowodzi, że moduł jest bezpieczny. Audyt nie wywołuje punktów wejścia modułów, które mogłyby zmieniać dane.
Sprawdź aktywację WebService, użycie HTTPS i anonimową odpowiedź /api/. Moduł ocenia długość i różnorodność znaków aktywnych kluczy sklepu oraz wybrane uprawnienia zapisu do wrażliwych zasobów.
Raport zawiera liczby i obserwacje, bez eksportowania wartości kluczy. Oznaki anonimowego dostępu lub szerokich uprawnień wymagają analizy kontekstu; zasoby klientów nie są pobierane w celu udowodnienia włamania.
Ograniczone żądanie do wyszukiwarki sprawdza ujawnianie błędów SQL. Ograniczona analiza plików PHP w modułach i katalogu override wskazuje określone wywołania i wzorce bez uruchamiania badanego kodu.
Wskazówki statyczne są podejrzeniami, a nie potwierdzonymi podatnościami SQL Injection. Głębokość, liczba i rozmiar plików są ograniczone; osiągnięty limit jest widoczny w raporcie.
XSS pozwala na wstrzykiwanie złośliwych skryptów, a CSRF zmusza uwierzytelnionych użytkowników do wykonania niechcianych akcji.
Kontrola wyszukiwarki używa nieaktywnego znacznika HTML do wykrywania odbicia wymagającego oceny. Nie wysyła wykonywalnych skryptów. CSP jest uwzględniane w analizie nagłówków.
Pole tokenu w formularzu kontaktowym nie dowodzi jego weryfikacji na serwerze. Kontrola CSRF pozostaje niezweryfikowana i wymaga dodatkowej analizy.
Przeglądaj wybrane uprawnienia plików konfiguracyjnych, obecność reguł Apache w katalogach przesyłania plików oraz odpowiedź przekierowania, bez podążania do zewnętrznego adresu.
Plik .htaccess nie dowodzi, że serwer blokuje wykonywanie PHP. Moduł nie próbuje otwierać zamówień innych klientów ani nie potwierdza kontroli własności obiektów (IDOR).
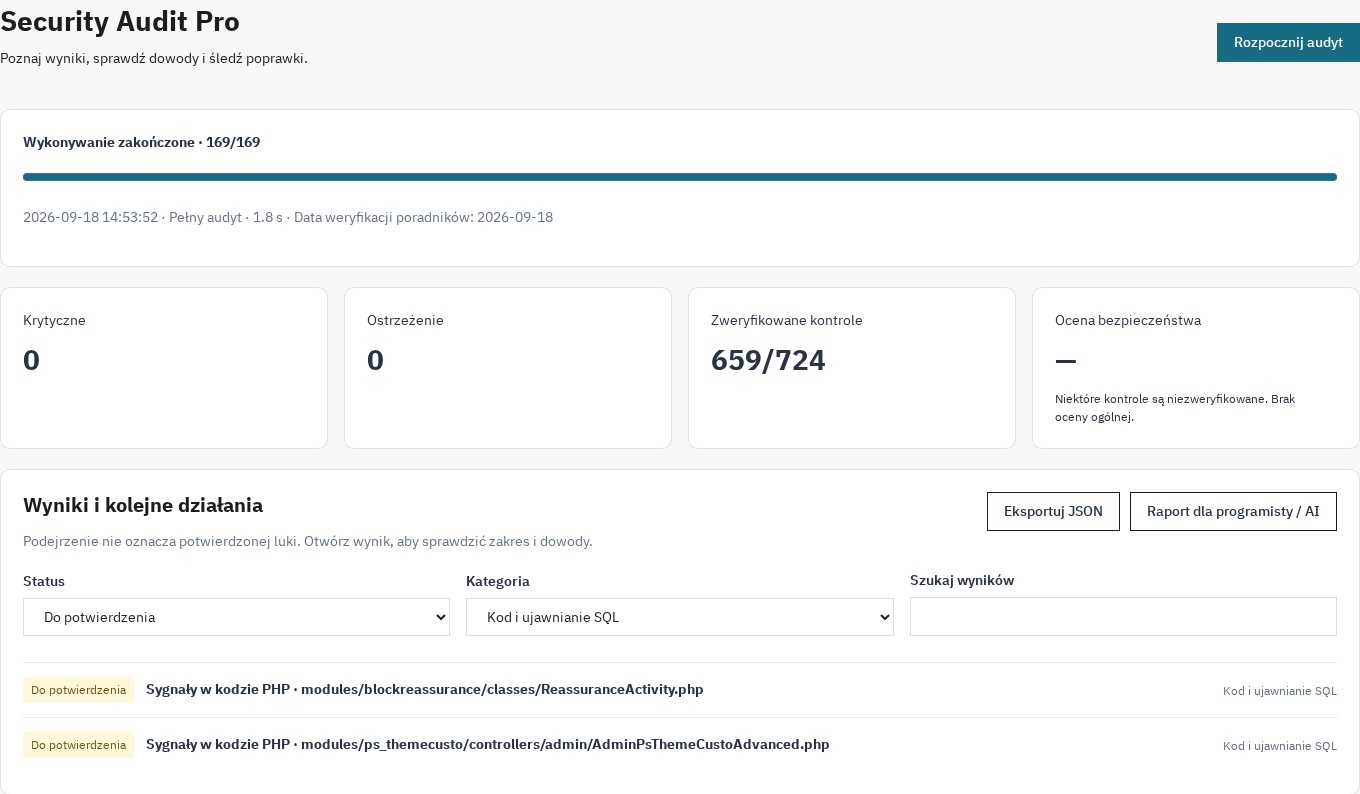
Liczniki pokazują ustalenia krytyczne, ostrzeżenia i zweryfikowane kontrole. Ocena ogólna jest obliczana tylko dla zakończonego audytu, gdy właściwe dla niego kontrole zostały zweryfikowane; w przeciwnym razie nie jest przyznawana, a powód jest wyjaśniony.
Ustalenie krytyczne ogranicza możliwą ocenę. Wysoka nota ani pozytywny wynik pojedynczej kontroli nie gwarantują pełnego bezpieczeństwa: zakres i dowody są niezbędne do interpretacji.
Odszukuj audyty według daty, otwieraj raporty w razie potrzeby i porównuj ustalenia nowe, utrzymujące się, rozwiązane lub niezweryfikowane. Brak kontroli nie jest automatycznie uznawany za potwierdzoną poprawkę.
Wstrzymuj, wznawiaj i anuluj audyt. Po aktualizacji modułu lub interwencji technicznej ponownie sprawdź odpowiedni punkt i śledź zmiany w historii.
Kontrole odczytują badane pliki i ustawienia bez automatycznego poprawiania. Moduł zapisuje własne raporty i postęp. Żądania HTTP są ograniczone, dotyczą skonfigurowanego sklepu i nie podążają za przekierowaniami.
Moduł nie dodaje skryptów do witryny sklepu. Audyt zużywa jednak zasoby podczas działania; czas zależy od sklepu i hostingu. Możesz go wstrzymać lub anulować.
Wybierz sklep, aby przeglądać i uruchamiać jego audyty. Nowe raporty i porównania są rozdzielone według sklepu; ustalenia dotyczące współdzielonych plików mają odpowiednie oznaczenie.
Stare wpisy bez wiarygodnego przypisania do sklepu są dostępne dla superadministratora i wyłączone z porównań. Uprawnienia pracowników obowiązują przy odczycie, audycie i usuwaniu.
Otwieraj moduł przez Konfiguruj w Menedżerze modułów, bez dodatkowej pozycji w menu bocznym. Interfejs i raporty są dostępne po francusku, angielsku, hiszpańsku, włosku i polsku.
PrestaShop 1.7.8, 8.2+ i 9.1+ (8.0, 8.1 i 9.0 nieobsługiwane); co najmniej PHP 7.4, w wersji zgodnej z używanym PrestaShop. Wymagane rozszerzenia: JSON, PDO, mbstring, cURL i OpenSSL. Lokalny interfejs nie wymaga zdalnych bibliotek ani kompilacji po stronie sprzedawcy.
Dla sprzedawców, którzy chcą zrozumieć ustalenia przed rozmową z programistą; agencji obsługujących kilka sklepów; i programistów analizujących wskazówki w plikach oraz porównujących wyniki po poprawce.
Specjalistyczny audyt jest nadal potrzebny do potwierdzania podejrzeń i sprawdzania zabezpieczeń, których nie można zweryfikować automatycznie.
Przeczytaj przewodnik audytu bezpieczeństwa i kontroli poprawek
See how we compare to the most common alternatives on the market.
| Feature | WePresta | Addons |
|---|---|---|
| payments Transparent pricing | check_circle | cancel |
| update Lifetime updates included | check_circle | cancel |
| support_agent Direct developer support | check_circle | cancel |
| verified PS 1.7, 8 & 9 compatible | check_circle | help_outline |
| code Standardized clean code | check_circle | cancel |
| storefront Multi-store ready | check_circle | help_outline |
| money_off No hidden renewal fees | check_circle | cancel |

Audyt bezpieczeństwa PrestaShop: raporty i kontrola poprawek

Śledź postęp i odróżniaj ustalenia od kontroli wymagających weryfikacji.

Otwórz ustalenie, aby przejrzeć dowody, przeczytać zalecenie i ponownie sprawdzić punkt.
Find answers to frequently asked questions about this module
Join +290 merchants using this module
5-minute installation · Full documentation included
Które strony sprawiają problemy, co poprawić, co sprawdzić ręcznie i co powinno zawierać oświadczenie o dostępności: proces EAA w PrestaShop, z jego granicami.
Poradnik dla sprzedawców: jak włączyć 2FA w panelu PrestaShop, wybrać obowiązkowe profile, zarządzać zaufanymi urządzeniami i odzyskać zablokowane konto.
check_circle
check_circle
