Un bandeau cookies ne suffit pas si les traceurs partent avant le choix
Beaucoup de boutiques PrestaShop affichent un bandeau de consentement, mais les scripts de Google Analytics, Google Ads, Meta ou TikTok continuent de se charger à l'ouverture de la page. Le choix du visiteur change l'affichage, pas le suivi. Et lorsque quelqu'un demande ce qu'il a accepté, à quelle date et dans quelle version du texte, il faut fouiller les journaux du serveur, sans garantie de retrouver une trace fiable.
Cookies RGPD traite les deux problèmes dans le back-office : les scripts, iframes et pixels tiers sont neutralisés dans le HTML que PrestaShop envoie, le visiteur choisit dans un bandeau accessible, les scripts des catégories acceptées sont chargés par le navigateur, et chaque décision est enregistrée dans un journal en ajout seul avec une référence et une empreinte chaînée. Le module génère aussi la politique cookies de la boutique et envoie les signaux Google Consent Mode v2. Tout se passe dans votre boutique : aucun compte, aucune clé API, aucun service externe.
C'est une aide au recueil et à la documentation du consentement. Le module ne certifie pas la conformité de votre boutique, ne remplace pas un conseil juridique et ne transforme pas votre politique cookies en document validé par un juriste : il vous donne les moyens de bloquer, d'informer et de garder la trace de vos choix.
Bloquer réellement, avant le consentement
À l'affichage de la page, le module réécrit le HTML côté serveur. Un script tiers connu est neutralisé : son adresse est conservée mais il ne s'exécute pas. Une iframe YouTube, Vimeo ou Google Maps est remplacée par un bloc qui explique le service bloqué et propose de l'afficher en acceptant la catégorie concernée. Les pixels de suivi et les ressources tierces annoncées dans l'en-tête sont traités de la même façon. Quand le visiteur accepte une catégorie, le navigateur recrée les éléments autorisés dans l'ordre de la page, avec leurs attributs d'origine.
Sans JavaScript, rien de non essentiel ne se charge : les éléments neutralisés restent inertes. Un garde-fou à l'exécution intercepte aussi les scripts et iframes ajoutés après le chargement par un autre script, et les libère lorsque la catégorie correspondante est acceptée.
Le module ne peut pas arrêter les requêtes qu'un script déjà autorisé émet lui-même (fetch, sendBeacon, new Image()), les conversions côté serveur ni un script évalué par eval. Un gestionnaire de balises doit donc être classé dans la catégorie des balises qu'il charge, ou s'appuyer sur Consent Mode. Cette limite est expliquée dans la documentation pour que votre configuration reste honnête.
Un choix clair, catégorie par catégorie
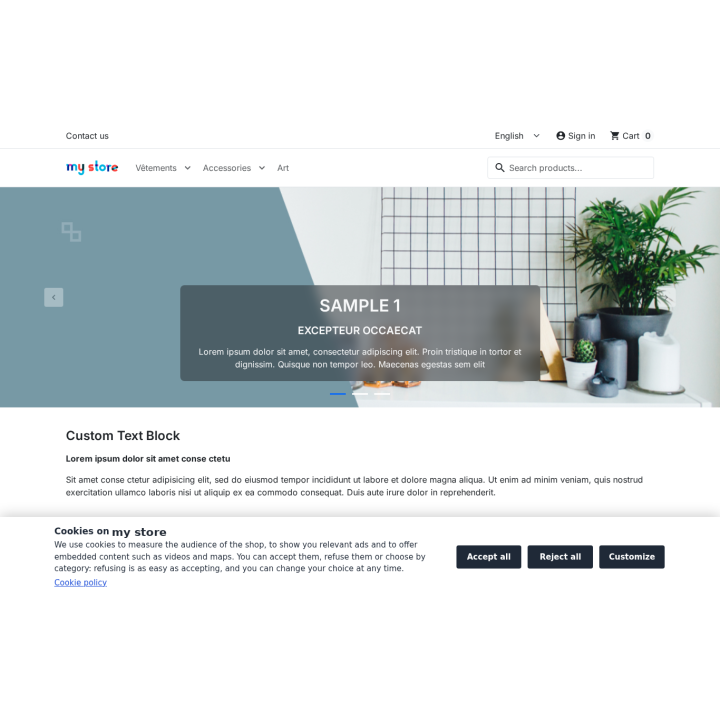
Le bandeau se place en barre basse, en carte centrée ou en panneau latéral. Vous réglez les couleurs, le logo, les textes dans chaque langue et l'ordre des boutons, avec un aperçu en direct sur ordinateur et sur mobile. Les boutons « Tout accepter », « Tout refuser » et « Personnaliser » ont le même poids visuel, aucune case n'est pré-cochée et le défilement de la page n'enregistre jamais un accord.
Le panneau de préférences détaille les quatre catégories : strictement nécessaires (toujours actives), mesure d'audience, publicité et remarketing, fonctionnalités. Pour chaque service, le visiteur voit sa finalité, ses cookies habituels et leur durée, le destinataire et le lien vers la politique de confidentialité du fournisseur. Chaque catégorie est enregistrée séparément. Un onglet flottant, un lien en pied de page et un shortcode permettent de revenir sur son choix depuis n'importe quelle page, avec la même facilité que pour accepter. Après la durée choisie — 12 mois par défaut —, le bandeau redemande le consentement et les catégories non essentielles sont de nouveau bloquées.
Prouver ce qui a été choisi
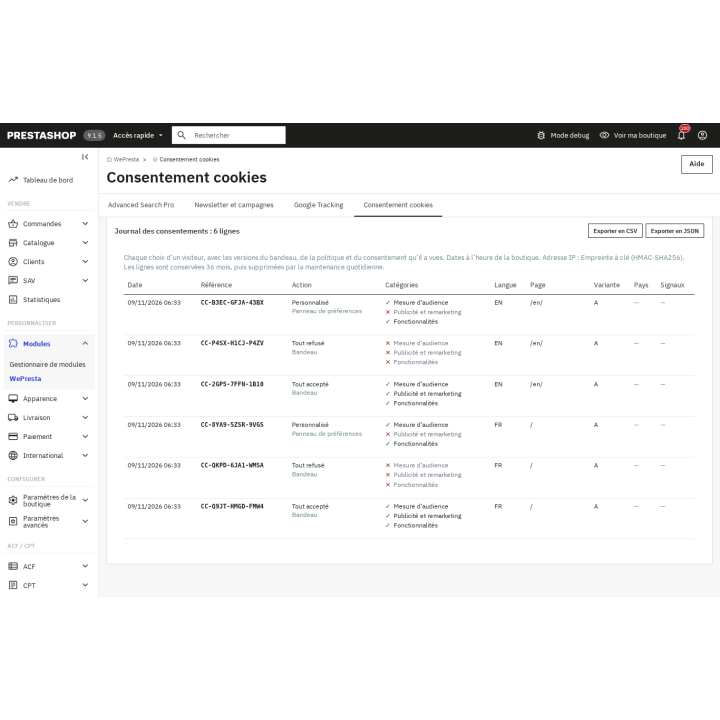
Chaque décision crée une ligne dans un journal en ajout seul : référence unique au format CC-XXXX-XXXX-XXXX, date UTC, boutique, langue, page, action (accord, refus, personnalisation, retrait, refus par signal du navigateur), catégories, version du bandeau, de la politique et du consentement, pays, signaux GPC et DNT. L'adresse IP est conservée sous forme de clé HMAC-SHA256 par défaut ; vous pouvez choisir de la tronquer ou de ne pas la stocker. La référence est affichée au visiteur après son choix.
Les lignes sont chaînées par une empreinte SHA-256 : chaque ligne contient l'empreinte de la précédente, et le contrôle d'intégrité du module signale une ligne modifiée ou supprimée. C'est une preuve technique : elle montre qu'une ligne a été changée sans que la chaîne soit recalculée, mais elle ne constitue pas un horodatage qualifié et ne détecte pas quelqu'un qui recalculerait toute la chaîne avec un accès à la base. Le journal s'exporte en CSV et en JSON, se filtre par période, action, pays, référence ou visiteur, et les lignes plus anciennes que la durée de conservation — 36 mois par défaut — sont supprimées automatiquement.
Consent Mode v2 et politique cookies
Le module envoie les signaux Google Consent Mode v2 avant tout tag : valeurs par défaut refusées dans l'UE, l'EEE, le Royaume-Uni et la Suisse, mise à jour à chaque choix, temporisation d'attente et réduction des données publicitaires. Google demande Consent Mode v2 pour la publicité et la mesure dans ces régions ; ce n'est pas une obligation légale en soi. Un seul émetteur de signaux est actif : le module, ou le module Google Tracking s'il est installé, avec un avertissement si les deux émettent.
La politique cookies se génère depuis l'inventaire réel : catégories et bases juridiques, services et cookies tiers avec leurs durées habituelles, cookies natifs de PrestaShop (session, panier, langue, devise), journal de consentement et retrait. Elle est publiée comme page CMS dans chaque langue de la boutique, avec un numéro de version, et un tableau de cookies réutilisable par shortcode. C'est un modèle à relire et à adapter : le module affiche cet avertissement et demande une confirmation avant publication.
Analyser la boutique et voir ce qui se passe
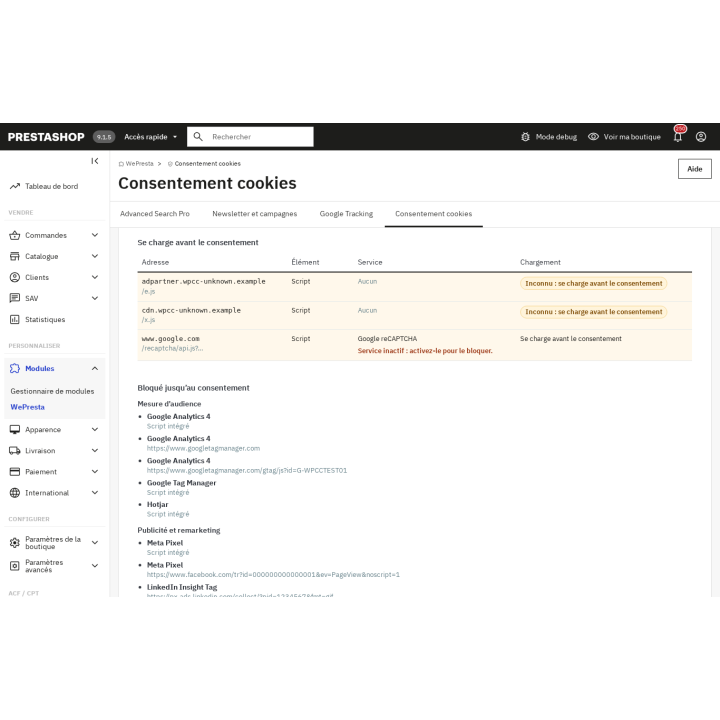
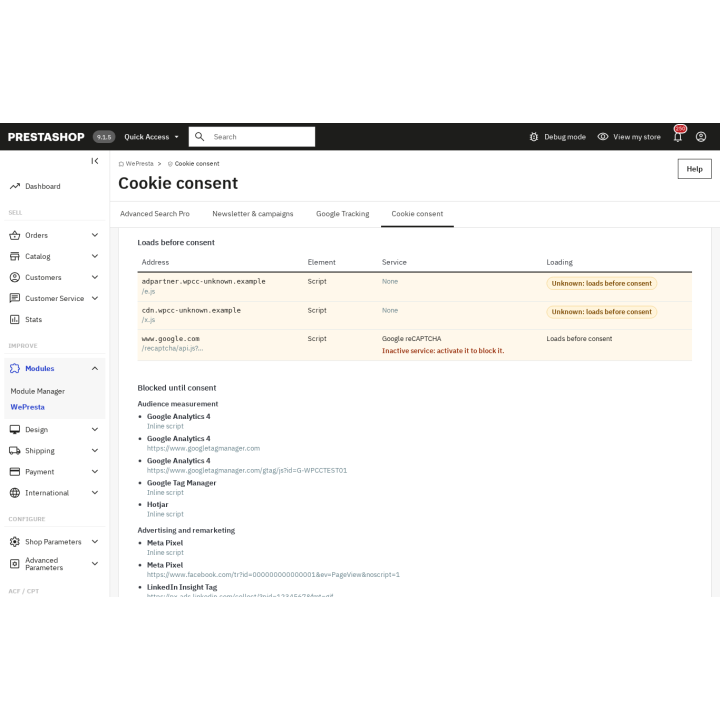
L'analyse parcourt six pages représentatives — accueil, catégorie, produit, page CMS, contact, panier — et relève les scripts, iframes, pixels et cookies qu'elles chargent. Le rapport classe ce qui se charge avant le consentement, ce qui est bloqué jusqu'au consentement et ce que la boutique dépose elle-même, avec une comparaison avant/après. Les domaines inconnus sont listés pour être classés, ignorés ou transformés en service personnalisé ; les nouveaux domaines déclenchent une alerte et, si vous l'activez, un e-mail après l'analyse planifiée.
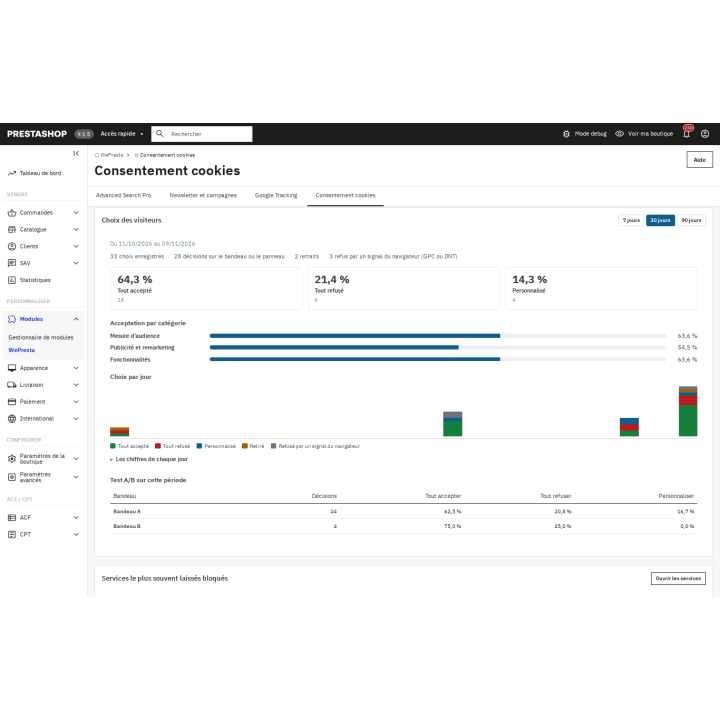
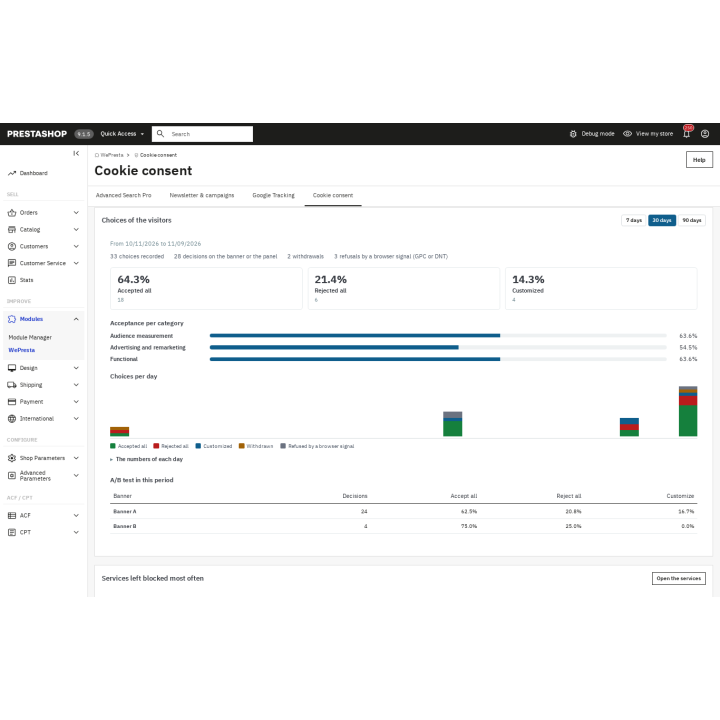
Le mode test, actif après l'installation, ne change rien pour les visiteurs : vous prévisualisez le bandeau sur la boutique et une page de contrôle réservée aux employés montre les cookies visibles par le navigateur, les services chargés et l'état des catégories avant et après un choix. Le tableau de bord réunit les taux d'acceptation, de refus et de personnalisation, l'évolution, les services les plus souvent bloqués, la dernière analyse et les alertes de configuration. Un test A/B compare deux variantes de bandeau, et des règles par pays permettent d'afficher, de masquer ou de remplacer le bandeau par une simple notice, avec les précautions d'usage.
Accessible, multiboutique et compatible avec le cache
Le bandeau et le panneau visent le niveau WCAG 2.1 AA : dialogue sémantique, rôles ARIA, navigation au clavier, fermeture par la touche Échap, focus visible, cibles de 48 px, boutons empilés sur mobile et contraste vérifié à l'enregistrement. Le module fournit ses textes en français, anglais, espagnol, italien et polonais, et vous pouvez saisir chaque langue installée dans la boutique.
Le HTML est identique pour tous les visiteurs : le choix est appliqué dans le navigateur, ce qui le rend compatible avec le cache natif de PrestaShop et avec Cache Pro. Côté boutique, un seul fichier JavaScript et un seul fichier CSS, sans jQuery ni appel externe ; le cache est purgé à chaque enregistrement de réglages. En multiboutique, chaque boutique a ses réglages, son journal, ses analyses et sa politique ; l'export et l'import JSON permettent de dupliquer une configuration entre boutiques.
Ce que le module ne fait pas
- Il ne certifie pas la conformité de votre boutique et ne remplace pas un avis juridique.
- Il ne fournit pas de chaînes de consentement IAB TCF : il ne s'adresse pas aux éditeurs de publicité programmatique.
- Il ne couvre pas les régimes hors UE/EEE, Royaume-Uni et Suisse (CCPA/CPRA, LGPD, etc.).
- Il ne tient pas de registre hébergé dans le cloud et ne synchronise pas le consentement entre plusieurs domaines.
- Il ne traite pas les demandes d'accès ou d'effacement des personnes : le module GDPR natif de PrestaShop s'en charge.
- La politique cookies est un modèle généré : vous devez la relire et l'adapter à votre boutique.
Pour quelles boutiques ?
Pour toute boutique PrestaShop qui reçoit des visiteurs de l'Union européenne, de l'EEE, du Royaume-Uni ou de Suisse, en particulier celles qui utilisent GA4, Google Ads, Meta, TikTok ou LinkedIn et n'ont pas de service juridique interne. Les agences y trouvent l'import/export et la duplication entre boutiques ; les boutiques qui ont reçu une question ou un courrier sur leurs cookies y trouvent l'analyse, le journal et les références. Le module fonctionne avec les thèmes Classic et Hummingbird.
Prérequis et licence
PrestaShop 1.7.8, 8.0+ et 9.0+, PHP 7.4 ou plus. Une tâche cron est utile pour les analyses planifiées et la maintenance ; la géolocalisation native de PrestaShop (base MaxMind) est facultative et n'est utilisée que si vous l'activez. Une licence valide est requise : sans elle, le module se désactive, le bandeau n'est plus affiché et les scripts ne sont plus bloqués, mais vos réglages, vos services, votre journal et votre page de politique sont conservés et reviennent avec la licence.
Bloquez les traceurs avant le choix, gardez la trace de chaque décision et publiez une politique cookies qui correspond à votre boutique.