Spam nie zatrzymuje się na widżecie formularza
Klasyczna CAPTCHA chroni wyświetlanie formularza, a nie jego przetwarzanie. Bot, który wysyła bezpośrednio żądanie POST do kontrolera kontaktu, rejestracji lub newslettera, omija widżet i zostawia wiadomość. Dlatego sklepy nadal otrzymują spam mimo aktywnej reCAPTCHA. Darmowe moduły często ograniczają się do jednego dostawcy i kilku formularzy, bez limitów wysyłki, bez dziennika i bez możliwości sprawdzenia, co się dzieje.
Antyspam formularzy: CAPTCHA i blokada botów stawia kontrolę po stronie serwera przed każdym chronionym formularzem. Zgłoszenie jest sprawdzane na początku żądania, zanim PrestaShop lub moduł formularza je przetworzy: odrzucone zgłoszenie nie tworzy konta, nie wysyła wiadomości, nie zapisuje do newslettera i nie publikuje opinii. Moduł działa bez konta zewnętrznego i bez klucza domyślnie; zewnętrzna CAPTCHA pozostaje wyborem, formularz po formularzu.
Ochrona przy wysyłce, przed przetworzeniem
Każdy chroniony formularz otrzymuje podpisany token, niewidoczne pole-pułapkę i minimalny czas wypełniania. Serwer sprawdza podpis tokena, wiek strony, pole-pułapkę i duplikaty, zanim przyjmie zgłoszenie. Bot wysyłający bez wczytania strony nie ma ważnego tokena; bot wypełniający cały formularz wypełnia też pole-pułapkę.
- Podpisany token: powiązany z formularzem, sklepem i czasem; domyślnie wygasa po 12 godzinach i odświeża się przy pierwszym kontakcie z nieaktualnym formularzem.
- Pole-pułapka: ukryte poza ekranem, niedostępne z klawiatury, z nazwą wylosowaną podczas instalacji.
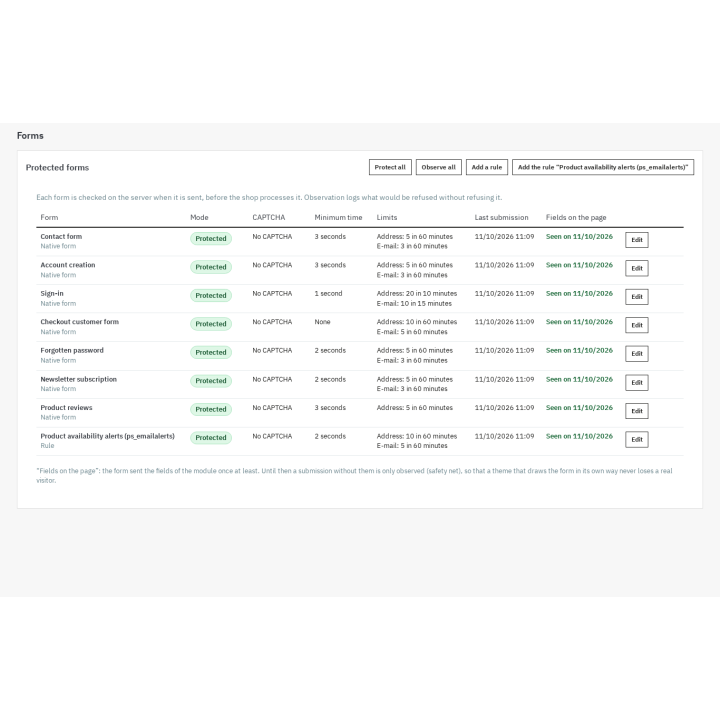
- Minimalny czas: od 0 do 30 sekund w zależności od formularza, domyślnie 1–3 sekundy w formularzach wrażliwych, aby zatrzymać natychmiastowe wysyłki.
- Duplikaty: identyczna treść wysłana ponownie w skonfigurowanym oknie jest odrzucana, a poprawione zgłoszenie przechodzi.
Siatka bezpieczeństwa chroni prawdziwych odwiedzających: dopóki formularz nigdy nie przesłał pól modułu (motyw lub moduł rysuje formularz po swojemu), brak tokena jest rejestrowany bez blokowania, a pulpit proponuje przetestowanie ochrony. Gdy tylko pojawi się prawidłowe zgłoszenie, brak tokena jest odrzucany.
Metody bez konta zewnętrznego są domyślnie włączone
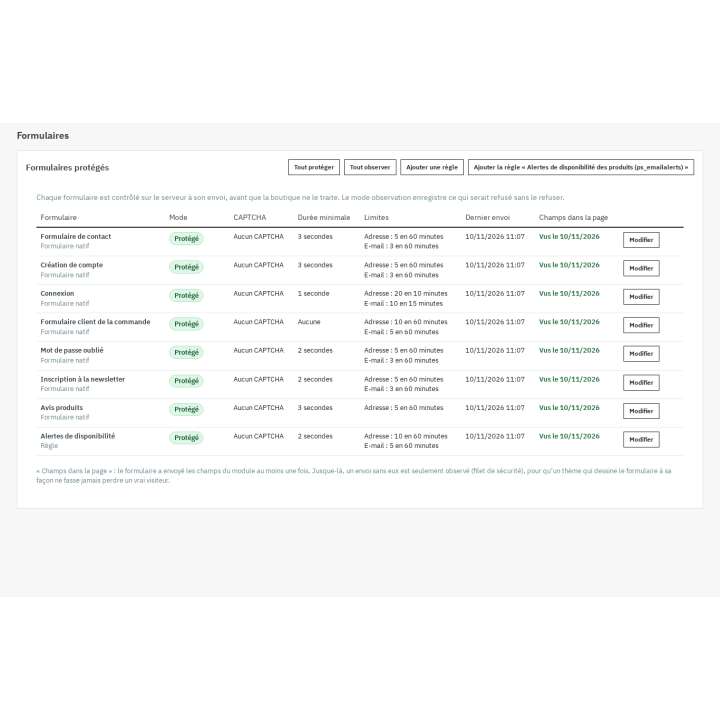
Podczas instalacji siedem natywnych formularzy przechodzi w tryb chroniony, bez zewnętrznej CAPTCHA: kontakt, tworzenie konta, logowanie, formularz klienta w zamówieniu, zapomniane hasło, newsletter i opinie o produktach. Sklep jest chroniony bez klucza, abonamentu i wywołań zewnętrznego serwisu. Żaden skrypt dostawcy nie jest ładowany, dopóki go nie wybierzesz.
CAPTCHA wybrana przez Ciebie, formularz po formularzu
Gdy chcesz dodatkowej weryfikacji, wybierz dostawcę dla danego formularza: Google reCAPTCHA v2 (pole wyboru lub niewidoczna), reCAPTCHA v3 z progiem wyniku, Cloudflare Turnstile, hCaptcha (normalna, kompaktowa lub niewidoczna) albo Friendly Captcha. Wprowadzasz własne klucze, moduł nigdy ich nie pokazuje, a przycisk testu sprawdza, czy są akceptowane. Domyślnie skrypt dostawcy jest ładowany tylko na stronach z formularzem chronionym przez tego dostawcę, przy pierwszym kontakcie z formularzem.
- Gdy dostawca nie odpowiada: przepuść zgłoszenie (przechodzi i jest rejestrowane jako bez kontroli) albo odrzuć — zgodnie z Twoim wyborem.
- Zgoda: skrypt może czekać na zgodę odwiedzającego, z modułem Cookies RODO lub innym narzędziem zgód; bez zgody formularz pozostaje chroniony kontrolami natywnymi albo pokazuje komunikat, jeśli wybierzesz proszenie o zgodę.
- Dostępność: warianty niewidoczne unikają dodatkowego pola; widoczna CAPTCHA może przeszkadzać niektórym odwiedzającym — wybór należy do Ciebie.
Limity wysyłki, listy i czasowe blokady
Każde zgłoszenie liczy się w ruchomym oknie na adres IP i adres e-mail, z progami ustawianymi dla formularza. Po przekroczeniu progu zgłoszenie jest odrzucane; po kilku ostrzeżeniach adres zostaje czasowo zablokowany we wszystkich chronionych formularzach. Przeglądanie sklepu zawsze pozostaje możliwe: moduł nigdy nie blokuje strony.
- Listy blokowanych i dozwolonych: adresy IPv4 i IPv6, zakresy CIDR, adresy e-mail, domeny i wzorce z gwiazdką; dodawanie ręczne, import i eksport CSV.
- Domeny jednorazowe: lista dostarczona przy instalacji, którą możesz rozszerzyć lub skrócić, oraz opcjonalna kontrola MX z pamięcią podręczną.
- Adres na obu listach jest dozwolony: wygrywa lista dozwolonych.
Obserwuj przed blokowaniem, zrozumiej później
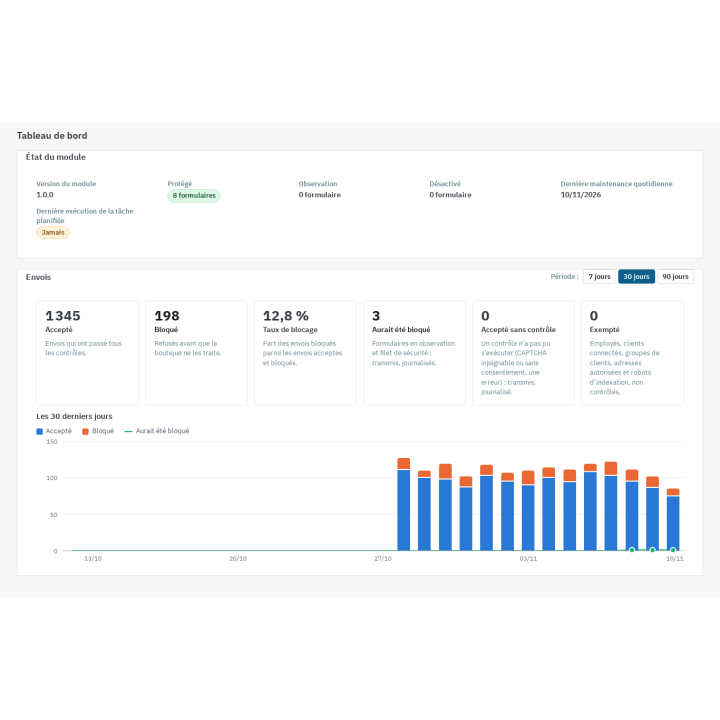
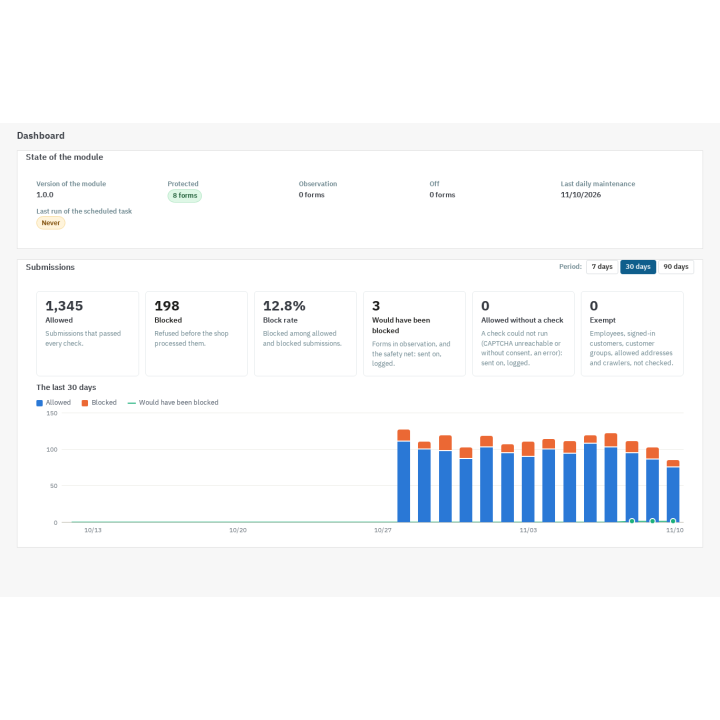
Tryb obserwacji wykonuje wszystkie kontrole i rejestruje to, co zostałoby zablokowane, niczego nie odrzucając. Przez kilka dni sprawdzasz, czy klienci przechodzą, a potem włączasz ochronę formularz po formularzu. Pulpit pokazuje zgłoszenia przyjęte, zablokowane, obserwowane, bez kontroli i zwolnione, wskaźnik blokad, wykres z 30 dni, szczegóły według formularza i powodu oraz najczęściej blokowane adresy.
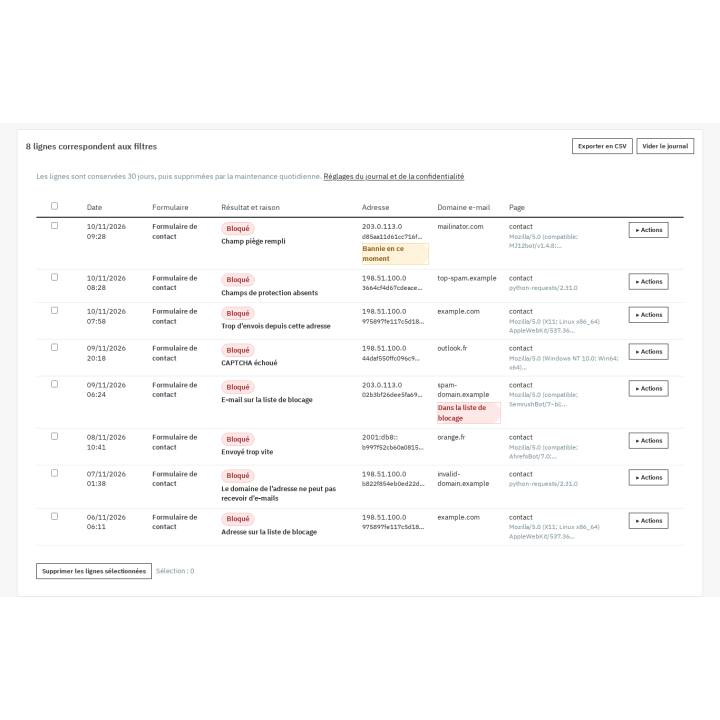
Dziennik zablokowanych prób podaje dla każdego odrzucenia formularz, powód, datę, zamaskowany lub zahaszowany adres i domenę e-mail. Możesz zablokować adres lub zakres, dopuścić adres, zablokować domenę albo zdjąć blokadę jednym kliknięciem, a następnie wyeksportować dziennik do CSV. Czyszczenie następuje automatycznie po 30 dniach domyślnie.
Narzędzie Przetestuj moją ochronę czyta stronę formularza jak odwiedzający, sprawdza obecność pól, tokena i skryptu, wysyła bezpośrednie zgłoszenie bez pól, aby potwierdzić, że zostanie odrzucone, i sprawdza klucze wybranego dostawcy. Wynik pozostaje widoczny do następnego testu.
Objęte formularze
Moduł chroni siedem natywnych formularzy PrestaShop, w tym tworzenie konta podczas zamówienia. Dla formularzy innych modułów są dwie drogi: reguła dla kontrolera, ze polem oznaczającym zgłoszenie i oczekiwanym formatem odpowiedzi, albo udokumentowane API PHP, dzięki któremu moduł wywołuje kontrole z własnego kodu. Gotowa reguła obejmuje powiadomienia o dostępności produktu w ps_emailalerts.
Samo zamówienie nigdy nie jest filtrowane: ani koszyk, ani płatność, ani potwierdzenie, ani adresy. Progi formularza klienta w zamówieniu są celowo szerokie i bez minimalnego czasu, aby nigdy nie stracić sprzedaży.
Opcjonalna weryfikacja e-mail przy rejestracji
Wyłączona domyślnie, dodaje podpisany link z terminem ważności do rejestracji na stronie tworzenia konta. Konto oczekujące nie może się zalogować przed potwierdzeniem i może poprosić o nowy link. Sklep nigdy nie wstrzymuje konta, jeśli nie wysyła e-maili lub wysyłka się nie uda, a konto oczekujące pozostaje dostępne, gdy moduł jest wyłączony lub licencja wygasła.
Zwolnienia i prywatność
Pracownicy zalogowani do panelu, zweryfikowane roboty wyszukiwarek, grupy klientów, które zwalniasz, dozwolone adresy, zalogowani klienci (zależnie od formularza) i zadania zaplanowane nie są kontrolowani. Domyślnie dziennik nigdy nie zawiera jawnego adresu: adres jest maskowany, zahaszowany odcisk służy listom i limitom, a domena e-mail jest zachowana bez pełnego adresu. Wybierasz okres przechowywania i możesz wyeksportować lub usunąć dane przez hooki RODO.
Moduł pomaga ograniczyć spam i ilość zbieranych danych; nie certyfikuje zgodności z RODO i nie zastępuje porady prawnej. Zewnętrzne CAPTCHA mają własne warunki i politykę prywatności: to Ty musisz je wymienić w swojej polityce i wybrać odpowiednią zgodę.
Multisklep, języki i licencja
Ustawienia, formularze, dziennik i statystyki należą do każdego sklepu; wpisy list mogą należeć do jednego sklepu lub być wspólne. Interfejs i komunikaty są dostępne po francusku, angielsku, hiszpańsku, włosku i polsku; motywy Classic i Hummingbird działają bez modyfikacji. Odinstalowanie domyślnie zachowuje dane, z opcją ich usunięcia.
Moduł działa z ważną licencją WePresta. Bez ważnej licencji wyłącza się: formularze nie są już kontrolowane, nie jest pokazywana żadna CAPTCHA i nic nie jest rejestrowane, więc spam może wrócić. Ustawienia, listy i dziennik są zachowane, a moduł włącza się ponownie, gdy tylko licencja jest ważna.
Wymagania i ograniczenia
- PrestaShop 1.7.8, 8.0+ lub 9.0+; PHP 7.4 lub nowszy.
- Żadne płatne konto zewnętrzne nie jest wymagane. Dostawcy CAPTCHA są opcjonalni i wymagają własnych kluczy; Cloudflare Turnstile wymaga konta Cloudflare.
- Zadanie zaplanowane (adres z tokenem lub wiersz poleceń) wykonuje codzienną konserwację: czyszczenie dziennika, liczników i wygasłych blokad.
- Weryfikacje CAPTCHA i kontrola MX korzystają z wychodzących połączeń sieciowych; bez sieci obowiązuje wybrane zachowanie.
- Żaden moduł nie może obiecać zera spamu. Ten moduł mocno ogranicza automatyczne zgłoszenia i daje narzędzia do obserwacji i regulacji; nie zastępuje polityki prywatności ani porady prawnej.
- Zbyt ścisły limit może przeszkadzać odwiedzającym za tym samym adresem (firma, operator komórkowy): użyj trybu obserwacji i list dozwolonych przed włączeniem ochrony.