- Kontrole przy wysyłce
- CAPTCHA dla formularza
- Limity, listy i czasowe blokady
- Dziennik, pulpit i test
- Objęte formularze, reguły i API
- Opcje i zwolnienia
- Multisklep, języki i licencja
- Formularz kontaktowy zalany wiadomościami
- Rejestracje tworzące konta-widma
- Newsletter tracący subskrybentów
- Opinie o produktach zasypane spamem
- Moduł biznesowy z własnym formularzem
- Agencja zarządzająca kilkoma sklepami
- Czy usunąć CAPTCHA, która jest już w motywie?
- Czy moduł może zablokować zamówienie?
- Mój formularz jest niestandardowy, czy jest zgodny?
- Czy potrzebne jest konto u dostawcy CAPTCHA?
- Czy klienci za współdzielonym adresem zostaną zablokowani?
- Gdzie są przechowywane dane i jak długo?
- Co się dzieje, gdy licencja wygaśnie?
- Czy moduł gwarantuje zero spamu?
Antyspam formularzy PrestaShop: CAPTCHA i blokada botów
Formularz kontaktowy otrzymuje wiadomości o kryptowalutach, podejrzane linki albo „usługi SEO” pisane łamanym angielskim. Rejestracje tworzą konta z nieprawdopodobnymi adresami. Lista newslettera zapełnia się osobami, które nigdy nie prosiły o wysyłkę. A przecież CAPTCHA była włączona. Problem tkwi właśnie w tym: CAPTCHA chroni wyświetlanie formularza, a nie jego przetwarzanie. Bot, który wysyła bezpośrednio żądanie POST do kontrolera kontaktu, rejestracji lub newslettera, nigdy nie ładuje widżetu i zostawia wiadomość.
Antyspam formularzy: CAPTCHA i blokada botów stawia kontrolę po stronie serwera przed każdym chronionym formularzem. Zgłoszenie jest sprawdzane na początku żądania, zanim PrestaShop lub moduł formularza je przetworzy: odrzucone zgłoszenie nie tworzy konta, nie wysyła wiadomości, nie zapisuje nikogo do newslettera i nie publikuje opinii. Moduł działa domyślnie bez konta zewnętrznego i bez klucza; zewnętrzna CAPTCHA pozostaje wyborem, formularz po formularzu.
Ten przewodnik wyjaśnia, co robi moduł, jak go zainstalować, jak przeprowadzić pierwszą konfigurację i jak używać go na co dzień.
Najważniejsze zalety:
- Ochrona przy wysyłce: podpisany token, pole-pułapka, minimalny czas i duplikaty, sprawdzane przed przetworzeniem formularza
- Limity, które działają: ruchome okno na adres IP i e-mail, czasowe blokady, listy blokowanych i dozwolonych
- CAPTCHA wybrana przez Ciebie dla każdego formularza: reCAPTCHA v2/v3, Cloudflare Turnstile, hCaptcha lub Friendly Captcha, z testem kluczy
- Widoczność: tryb obserwacji, pulpit z 30-dniowym wykresem, dziennik odmów z powodem i narzędzie „Przetestuj moją ochronę”
- Twoje formularze: siedem formularzy natywnych, reguły dla kontrolerów i API PHP dla modułów zewnętrznych
Prezentacja
Dlaczego CAPTCHA nie wystarcza
Klasyczna CAPTCHA działa w przeglądarce odwiedzającego. Prosi o działanie, weryfikuje token albo oblicza wynik, a potem przepuszcza formularz. Bot, który zna adres kontrolera, nie potrzebuje przeglądarki: wysyła oczekiwane pola bezpośrednio do serwera. Widżet nigdy się nie ładuje, token nie jest pobierany, a wiadomość dociera. Dotyczy to zwłaszcza formularzy kontaktu, rejestracji i newslettera, których kontrolery są publiczne i łatwe do zidentyfikowania.
Darmowe moduły często obsługują jednego dostawcę i kilka formularzy. Nie oferują limitów wysyłki, dziennika ani sposobu sprawdzenia, czy motyw lub moduł zewnętrzny naprawdę wyświetla pola ochrony. Gdy spam wraca, zostaje tylko wiadomość w skrzynce, bez wyjaśnienia.
Co robi moduł
Moduł podłącza się na samym początku przetwarzania żądania, gdy klient, sklep i język są już znane, ale zanim formularz zostanie przetworzony. Rozpoznaje zgłoszenie chronionego formularza po kontrolerze i polu wysyłki, a następnie stosuje kontrole w ustalonej kolejności: zwolnienia, lista blokowanych IP, aktywna blokada, pole-pułapka, token i minimalny czas, limit na adres IP, kontrole e-mail (lista blokowanych, limit, domena jednorazowa, MX), duplikaty, a na końcu CAPTCHA, jeśli formularz ją ma.
Pierwsza nieudana kontrola decyduje o odpowiedzi. Odrzucone zgłoszenie jest zatrzymywane przed kodem natywnym: nic nie powstaje, nic nie jest wysyłane, nic nie jest publikowane. Odwiedzający widzi wyraźny komunikat albo napisany przez Ciebie komunikat ogólny, a wpisane wartości pozostają w formularzu. Odrzucone próby są liczone i rejestrowane z powodem.
Czego moduł nie robi
Moduł nigdy nie filtruje samego zamówienia: ani koszyka, ani płatności, ani potwierdzenia, ani adresów. Formularz klienta w zamówieniu można chronić, z celowo szerokimi progami i bez minimalnego czasu, aby nigdy nie stracić sprzedaży. Nie zastępuje zapory aplikacyjnej, nie blokuje całej strony i nie obiecuje zera spamu: spammer-człowiek zawsze może poprawnie wypełnić formularz. Pomaga też ograniczyć zbierane dane, ale nie certyfikuje zgodności z RODO i nie zastępuje porady prawnej.
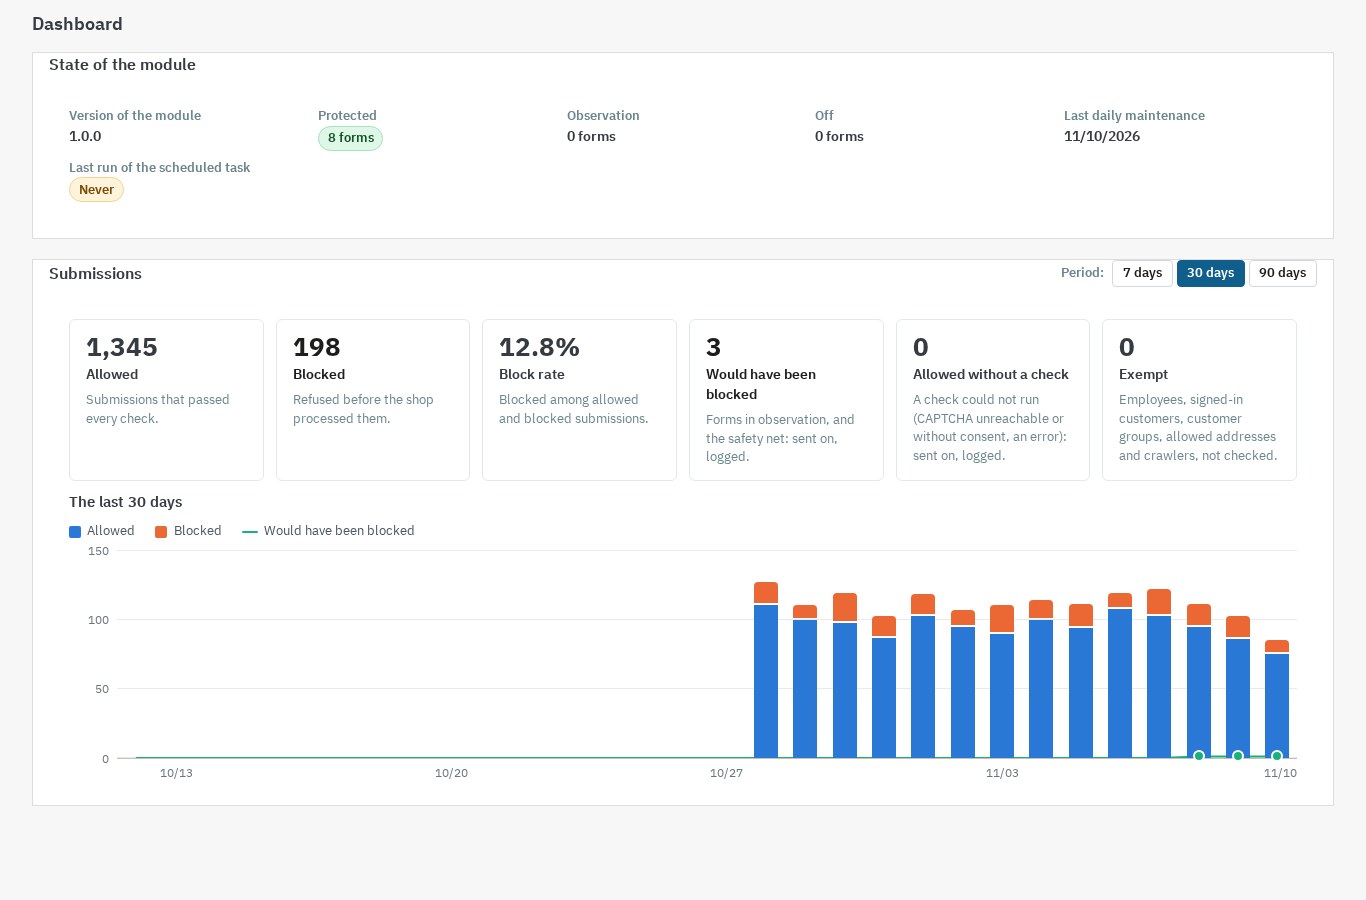 Pulpit: zgłoszenia przyjęte i zablokowane, wskaźnik blokad i wykres z 30 dni.
Funkcje
Kontrole przy wysyłce
Każdy chroniony formularz otrzymuje podpisany token, niewidoczne pole-pułapkę i minimalny czas wypełniania.
- Podpisany token: zbudowany z formularza, sklepu i czasu; domyślnie wygasa po 12 godzinach. Formularz otwarty zbyt długo jest odświeżany przy pierwszym kontakcie, bez konieczności przeładowania strony przez odwiedzającego.
- Pole-pułapka: ukryte poza ekranem, niedostępne z klawiatury, z nazwą wylosowaną podczas instalacji. Bot wypełniający wszystkie pola wypełnia też to.
- Minimalny czas: od 0 do 30 sekund w zależności od formularza. Wartości domyślne wynoszą od 1 sekundy dla logowania do 3 sekund dla kontaktu, rejestracji i opinii; zamówienie pozostaje na 0.
- Duplikaty: identyczna treść wysłana ponownie w skonfigurowanym oknie jest odrzucana. Tylko przyjęte zgłoszenia zapisują odcisk, więc poprawione zgłoszenie przechodzi.
- Siatka bezpieczeństwa: dopóki formularz nigdy nie przesłał pól modułu, brak tokena jest rejestrowany bez blokowania. Pulpit sygnalizuje sytuację, a narzędzie testowe sprawdza stronę. Gdy pojawi się prawidłowe zgłoszenie, brak tokena jest odrzucany.
CAPTCHA dla formularza
Gdy chcesz dodatkowej weryfikacji, wybierz dostawcę dla danego formularza:
- Google reCAPTCHA v2, z polem wyboru lub niewidoczna
- Google reCAPTCHA v3, z regulowanym progiem wyniku
- Cloudflare Turnstile
- hCaptcha, w wersji normalnej, kompaktowej lub niewidocznej
- Friendly Captcha
Wprowadzasz własne klucze, moduł nigdy ich nie pokazuje, a przycisk testu sprawdza, czy są akceptowane i czy domena jest dozwolona. Domyślnie skrypt dostawcy jest ładowany tylko na stronach z formularzem chronionym przez tego dostawcę, przy pierwszym kontakcie z formularzem: żadna strona bez formularza nie płaci kosztu skryptu.
Dwa ustawienia określają zachowanie:
- Gdy dostawca nie odpowiada, wybierasz przepuszczenie zgłoszenia, rejestrowanego jako bez kontroli, albo jego odrzucenie.
- Zgodę można zażądać przed załadowaniem skryptu, z modułem Cookies RODO lub innym narzędziem udostępniającym API zgód. Bez zgody formularz pozostaje chroniony kontrolami natywnymi albo pokazuje komunikat, jeśli wybrano proszenie o zgodę.
Zewnętrzne CAPTCHA mają własne warunki i politykę prywatności. To Ty musisz je wymienić w swojej polityce i wybrać odpowiednią zgodę.
Limity, listy i czasowe blokady
Każde zgłoszenie liczy się w ruchomym oknie na adres IP i adres e-mail, z progami ustawianymi dla formularza. Po przekroczeniu progu zgłoszenie jest odrzucane i zapisywane jest ostrzeżenie. Po trzech ostrzeżeniach w ciągu 24 godzin adres zostaje zablokowany na godzinę we wszystkich chronionych formularzach; wartości są konfigurowalne, a blokadę można zdjąć z panelu. Przeglądanie sklepu zawsze pozostaje możliwe: moduł nigdy nie blokuje strony.
Listy przyjmują adresy IPv4 i IPv6, zakresy CIDR, adresy e-mail, domeny i wzorce z gwiazdką. Wpis można dodać ręcznie, zaimportować CSV i wyeksportować listy. Adres obecny jednocześnie na liście blokowanych i dozwolonych jest dozwolony: wygrywa lista dozwolonych.
Moduł dostarcza też listę domen jednorazowych, którą można rozszerzyć lub skrócić, oraz opcjonalną kontrolę MX z pamięcią podręczną, sprawdzającą, czy domena może odbierać pocztę.
Dziennik, pulpit i test
Pulpit podsumowuje zgłoszenia przyjęte, zablokowane, obserwowane, bez kontroli i zwolnione, wskaźnik blokad, wykres z 30 dni, szczegóły według formularza i powodu oraz najczęściej blokowane adresy.
Dziennik zablokowanych prób podaje dla każdego odrzucenia formularz, powód, datę, zamaskowany lub zahaszowany adres i domenę e-mail. Możesz zablokować adres lub zakres, dopuścić adres, zablokować domenę albo zdjąć blokadę jednym kliknięciem, a następnie wyeksportować dziennik do CSV. Czyszczenie następuje automatycznie po 30 dniach domyślnie.
Narzędzie Przetestuj moją ochronę czyta stronę formularza jak odwiedzający, sprawdza obecność pól, tokena i skryptu, wysyła bezpośrednie zgłoszenie bez pól, aby potwierdzić, że zostanie odrzucone, i sprawdza klucze wybranego dostawcy. Wynik pozostaje widoczny do następnego testu.
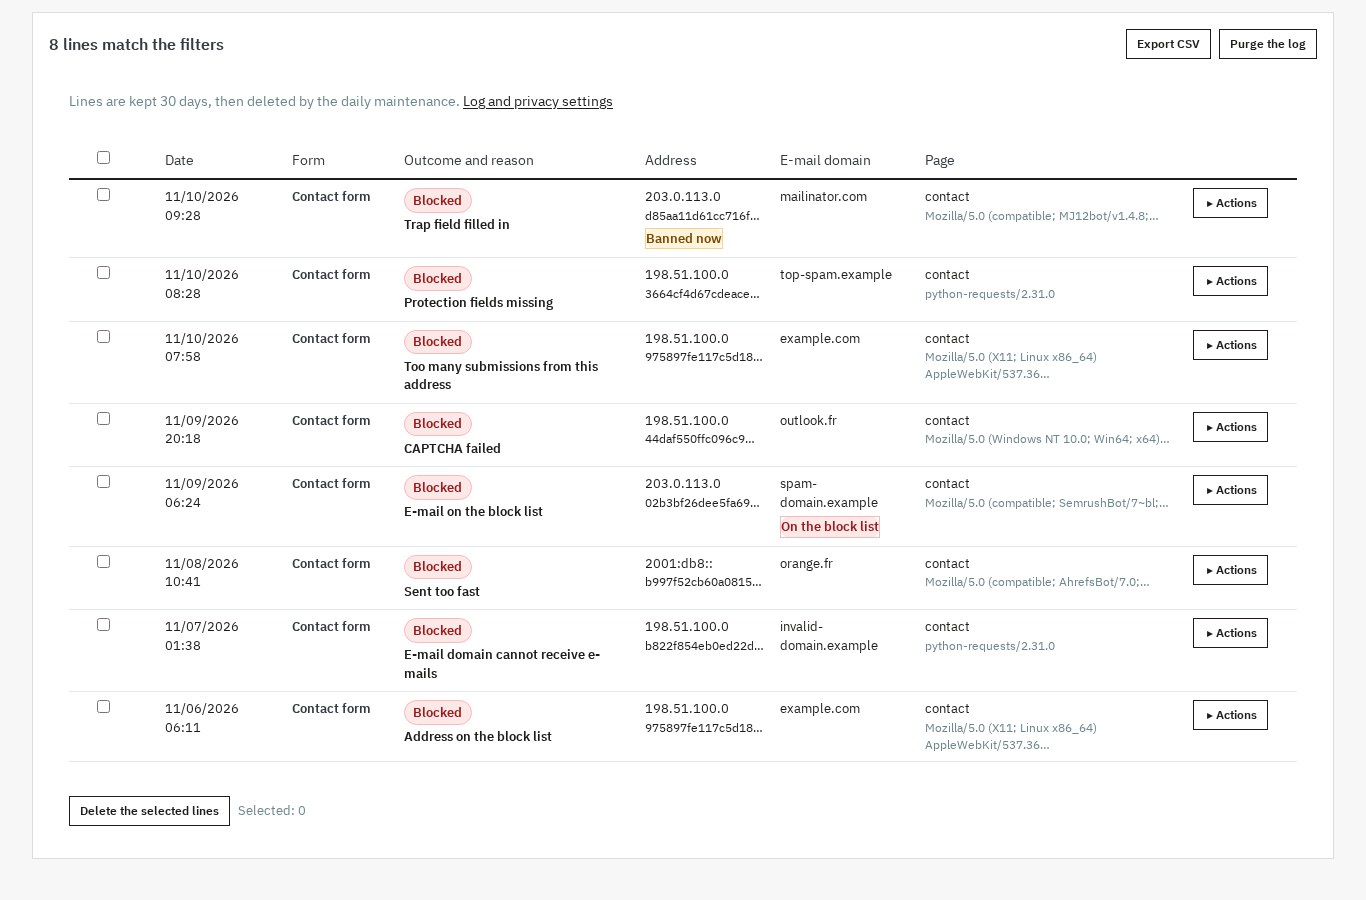 Każda odmowa jest wyjaśniona (pole-pułapka, wysłano zbyt szybko, lista blokowanych) i można ją obsłużyć jednym kliknięciem.
Objęte formularze, reguły i API
Moduł chroni siedem natywnych formularzy PrestaShop: kontakt, tworzenie konta, logowanie, formularz klienta w zamówieniu, zapomniane hasło, newsletter i opinie o produktach. Tworzenie konta podczas zamówienia jest uwzględnione, z progami właściwymi dla formularza klienta.
Dla formularzy innych modułów są dwie drogi:
- Reguła dla kontrolera, z nazwą formularza, docelową stroną lub kontrolerem, polem oznaczającym zgłoszenie i, jeśli trzeba, jego wartością, polem e-mail, polami treści dla duplikatów oraz oczekiwanym formatem odpowiedzi (strona lub JSON). Możesz utworzyć do 20 reguł na sklep. Gotowa reguła obejmuje powiadomienia o dostępności produktu w ps_emailalerts.
- API PHP, opisane w README modułu, dzięki któremu moduł wywołuje pola ochrony i kontrole z własnego kodu. Formularz pojawia się potem na liście z nazwą wywołującego modułu.
Samo zamówienie pozostaje poza filtrem: koszyka, płatności, potwierdzenia, adresów ani kontrolerów płatności nie można filtrować regułą.
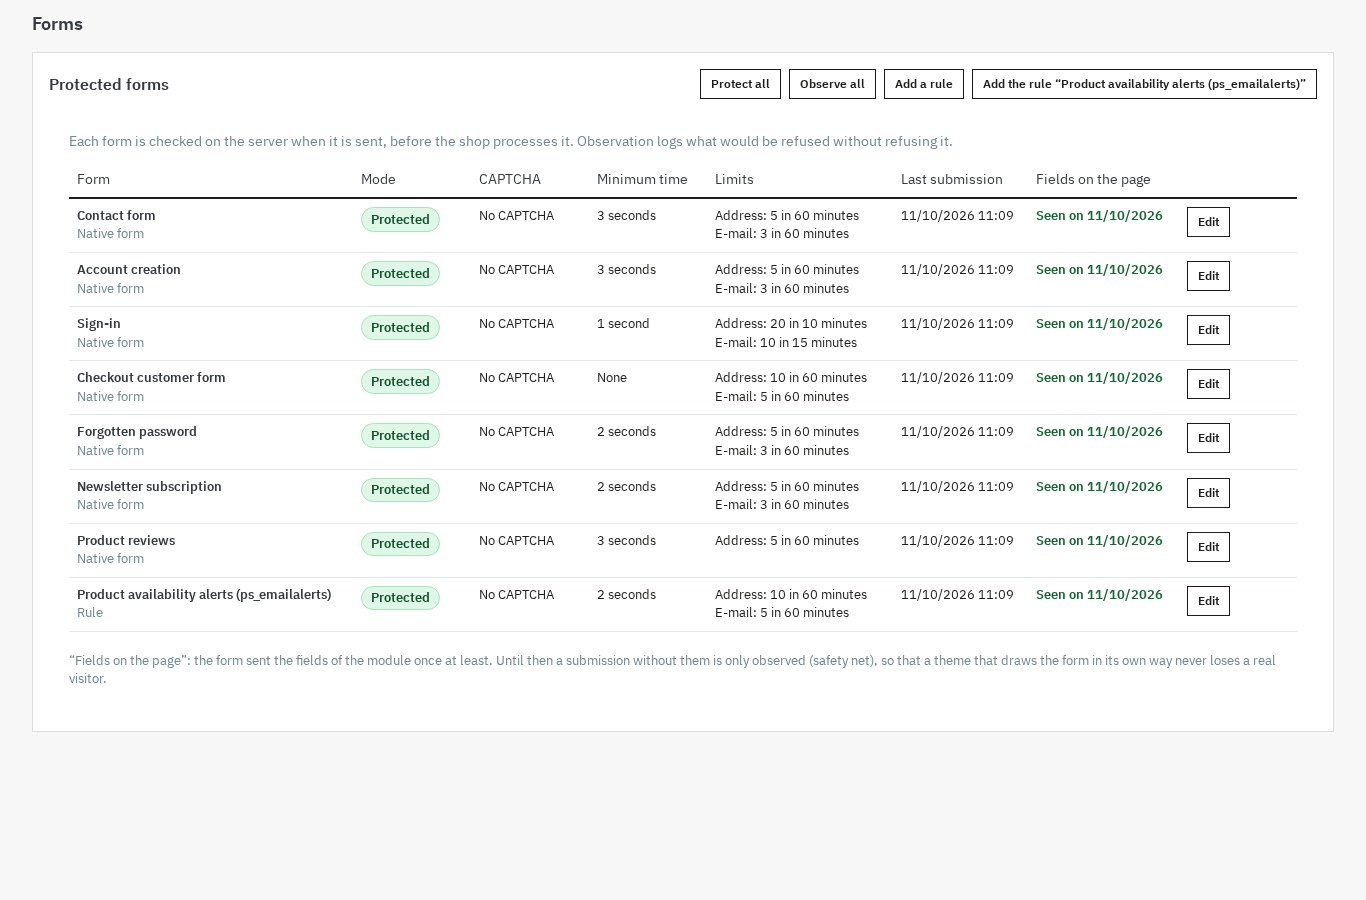 Tryb, CAPTCHA i limity dla każdego formularza, w tym reguły innych modułów.
Opcje i zwolnienia
Weryfikacja e-mail przy rejestracji jest domyślnie wyłączona. Po włączeniu rejestracja na stronie tworzenia konta otrzymuje podpisany link z terminem ważności; konto pozostaje oczekujące do potwierdzenia linku, może poprosić o nowy link i nie może się zalogować przed potwierdzeniem. Sklep nigdy nie wstrzymuje konta, jeśli nie wysyła e-maili lub wysyłka się nie uda, a konto oczekujące pozostaje dostępne, gdy moduł jest wyłączony lub licencja wygasła.
Pracownicy zalogowani do panelu, zweryfikowane przez DNS roboty wyszukiwarek, grupy klientów, które zwalniasz, adresy z listy dozwolonych, zalogowani klienci zależnie od formularza i zadania zaplanowane nie są kontrolowani. Te zwolnienia ustawia się w konfiguracji, poza dozwolonymi adresami, którymi zarządza się na listach.
Multisklep, języki i licencja
Ustawienia, formularze, reguły, dziennik i statystyki należą do każdego sklepu; wpisy list mogą należeć do jednego sklepu lub być wspólne. Interfejs i komunikaty są dostępne po francusku, angielsku, hiszpańsku, włosku i polsku. Motywy Classic i Hummingbird działają bez modyfikacji, żaden plik motywu nie jest zapisywany i nie powstaje żaden override. Odinstalowanie domyślnie zachowuje dane, z opcją ich usunięcia.
Moduł działa z ważną licencją WePresta. Bez ważnej licencji wyłącza się: formularze nie są już kontrolowane, nie jest pokazywana żadna CAPTCHA i nic nie jest rejestrowane, więc spam może wrócić. Ustawienia, listy i dziennik są zachowane, a moduł włącza się ponownie, gdy tylko licencja jest ważna.
Instalacja
- Sprawdź wymagania: PrestaShop 1.7.8, 8.0+ lub 9.0+, PHP 7.4 lub nowszy.
- Zainstaluj moduł z menedżera modułów za pomocą dostarczonego archiwum ZIP albo skopiuj jego katalog do
modules/i zainstaluj z listy modułów. - Podczas instalacji siedem natywnych formularzy powstaje dla każdego sklepu w trybie Chroniony, bez zewnętrznej CAPTCHA, z domyślnymi progami. Dodawana jest lista domen jednorazowych i tworzone są tabele modułu.
- Otwórz stronę Konfiguruj modułu i aktywuj licencję WePresta. Dopóki licencja nie jest ważna, moduł pozostaje wyłączony, a formularze nie są kontrolowane.
- Zaplanuj codzienne zadanie konserwacji, używając adresu wskazanego w konfiguracji lub dostarczonego wiersza poleceń. Zadanie czyści dziennik, liczniki i wygasłe blokady.
- Sprawdź uprawnienia pracowników: podgląd, zarządzanie i dane to trzy odrębne prawa, sprawdzane po stronie serwera.
Pierwsza konfiguracja
Po instalacji nie przechodź od razu do ochrony wszystkich formularzy. Moduł ma rozsądne progi domyślne, ale Twój sklep ma własne nawyki.
- Aktywuj licencję i sprawdź, czy stan modułu to „Włączony” na pulpicie.
- Przełącz formularze w obserwację przez „Obserwuj wszystko”. Wszystkie kontrole się wykonują, nic nie jest odrzucane, a dziennik zapisuje, co zostałoby zablokowane.
- Pozwól mu działać kilka dni, potem otwórz dziennik i pulpit: powody powiedzą Ci, czy blokada dotyczyłaby botów czy klientów. Zwróć szczególną uwagę na adresy współdzielone przez wielu odwiedzających, np. firmowe lub operatora komórkowego.
- Przetestuj stronę każdego formularza narzędziem „Przetestuj moją ochronę”. Test potwierdza obecność pól, tokena i skryptu oraz sprawdza, że bezpośrednie zgłoszenie bez pól jest odrzucane.
- Włącz ochronę formularz po formularzu, zaczynając od kontaktu i newslettera, potem rejestracji, logowania i opinii. Zamówienie zostaw z jego szerokimi progami.
- Dodaj CAPTCHA tylko wtedy, gdy jest potrzebna, na eksponowanym formularzu, po wprowadzeniu kluczy i sprawdzeniu testu. Zacznij od wariantu niewidocznego, aby nie dodawać tarcia.
- Ustaw listy: dodaj adresy partnerów i narzędzi monitorujących do listy dozwolonych, zanim zmniejszysz limity.
- Sprawdź zadanie zaplanowane: bez niego dziennik i liczniki nie są czyszczone, a wygasłe blokady pozostają.
- Zaktualizuj politykę prywatności, jeśli włączasz zewnętrzną CAPTCHA, i wymień wybranego dostawcę.
Codzienne użycie
Pulpit to widok ogólny: zgłoszenia przyjęte i zablokowane, wskaźnik blokad, najbardziej atakowane formularze, najczęstsze powody i najczęściej blokowane adresy. Skok blokad na jednym formularzu widać od razu.
Dziennik zablokowanych prób to widok działań. Dla każdej odmowy możesz zablokować adres lub jego zakres, dopuścić adres, zablokować domenę e-mail albo zdjąć blokadę. Działania są natychmiastowe i dotyczą wszystkich chronionych formularzy sklepu. Dziennik można wyeksportować do CSV do głębszej analizy i czyścić zgodnie z wybranym okresem przechowywania.
Strona Formularze pokazuje dla każdego formularza tryb, dostawcę CAPTCHA, minimalny czas, limity, datę ostatniego zgłoszenia i stan widzianych pól. Formularz, który nigdy nie widział pól modułu, jest oznaczony: często oznacza to, że motyw lub moduł rysuje formularz inaczej, a siatka bezpieczeństwa zapobiega wtedy utracie wiadomości, dopóki nie poprawisz sytuacji.
Strona Listy grupuje listy adresów IP, adresów e-mail, domeny jednorazowe i aktywne blokady. Import CSV przyjmuje plik UTF-8 z kolumnami value i note, do 10 000 wierszy i 2 MB; raport pokazuje wiersze dodane, już obecne i odrzucone.
Strona Konta do weryfikacji pojawia się, gdy weryfikacja e-mail jest włączona lub istnieje konto oczekujące. Pozwala ponownie wysłać link, potwierdzić lub usunąć konto oczekujące.
Strona Dziennik działań rejestruje działania pracowników: zmienione ustawienia, edytowane formularze, zaimportowane listy, zdjęte blokady. Przydatna, gdy sklepem administruje kilka osób.
Zastosowania
Formularz kontaktowy zalany wiadomościami
Formularz kontaktowy otrzymuje każdej nocy identyczne wiadomości, często z linkiem. CAPTCHA motywu niczego nie zmienia: boty wysyłają bezpośrednio. Moduł odrzuca zgłoszenia bez tokena, przechwytuje pole-pułapkę i blokuje adresy, które nalegają. Dziennik pokazuje powód każdej odmowy i pozwala zablokować cały zakres jednym kliknięciem.
Rejestracje tworzące konta-widma
Automatyczne rejestracje zaśmiecają listę klientów i fałszują statystyki. Moduł stosuje minimalny czas, limity na IP i e-mail, listę domen jednorazowych i, jeśli trzeba, kontrolę MX. Weryfikacja e-mail przy rejestracji uniemożliwia zalogowanie się niepotwierdzonemu kontu.
Newsletter tracący subskrybentów
Masowe zapisy do newslettera mogą wywoływać skargi i pogarszać dostarczalność. Limity na adres i e-mail, wykrywanie duplikatów i listy blokowanych zmniejszają wolumen, a lista dozwolonych chroni adresy partnerów.
Opinie o produktach zasypane spamem
Formularz opinii jest eksponowany i boty go znają. Moduł chroni go jak pozostałe, z domyślnym minimalnym czasem 3 sekund i oknem duplikatów 60 minut. Skrypt modułu wyłącza puste pole-pułapkę, aby formularz opinii nadal działał ze swoim natywnym skryptem.
Moduł biznesowy z własnym formularzem
Moduł wycen, oddzwaniania lub powiadomień o dostępności ma własny formularz i kontroler. Reguła dla kontrolera wystarcza, aby go chronić bez zmiany jego kodu; w przeciwnym razie API PHP pozwala modułowi wywołać kontrole z własnego kodu.
Agencja zarządzająca kilkoma sklepami
Każdy sklep zachowuje ustawienia, formularze, listy, dziennik i statystyki. Agencja może stosować tę samą politykę bez mieszania danych klientów i sprawdzać sklep po sklepie, co jest naprawdę blokowane.
Wymagania i ograniczenia
- PrestaShop 1.7.8, 8.0+ i 9.0+, na motywach Classic i Hummingbird; PHP 7.4 lub nowszy.
- Żadne płatne konto nie jest wymagane: ochrona natywna działa bez klucza i abonamentu. Dostawcy CAPTCHA są opcjonalni i wymagają własnych kluczy; Cloudflare Turnstile wymaga konta Cloudflare.
- Zalecane jest codzienne zadanie zaplanowane do czyszczenia dziennika, liczników i wygasłych blokad; konserwacja może też uruchomić się przy pierwszym wejściu do panelu modułu lub przy pierwszym kontrolowanym zgłoszeniu dnia.
- Weryfikacje CAPTCHA, kontrola MX i weryfikacja robotów wyszukiwarek korzystają z wychodzących połączeń sieciowych. Bez sieci obowiązuje wybrane zachowanie dostawcy, a nieudana kontrola MX przepuszcza zgłoszenie.
- Moduł nie może obiecać zera spamu: mocno ogranicza automatyczne zgłoszenia i daje narzędzia do obserwacji i regulacji. Spammer-człowiek może zawsze przejść.
- Zbyt ścisły limit może przeszkadzać odwiedzającym za tym samym adresem. Użyj trybu obserwacji, list dozwolonych i zwolnień, zanim zmniejszysz progi.
- Moduł pomaga ograniczyć zbierane dane, ale nie certyfikuje zgodności z RODO i nie zastępuje porady prawnej. Zewnętrzne CAPTCHA mają własne warunki i politykę prywatności, które należy wymienić w swojej.
FAQ
Czy usunąć CAPTCHA, która jest już w motywie?
Moduł nie usuwa CAPTCHA dodanej przez motyw. Możesz ją zostawić, ale unikaj dwóch widocznych CAPTCHA w jednym formularzu: dodaje to tarcia bez korzyści. Jeśli skonfigurujesz dostawcę w module, jego skrypt może dołączyć do skryptu motywu; sprawdź wynik w sklepie przed włączeniem.
Czy moduł może zablokować zamówienie?
Nie. Moduł nigdy nie filtruje samego zamówienia: ani koszyka, ani płatności, ani potwierdzenia, ani adresów. Kontrolowany może być tylko formularz klienta w zamówieniu, z szerokimi progami i bez minimalnego czasu. Elementy zamówienia są wykluczone z reguł.
Mój formularz jest niestandardowy, czy jest zgodny?
Tak, na dwa sposoby. Reguła dla kontrolera opisuje pole oznaczające zgłoszenie i oczekiwany format odpowiedzi, bez zmiany kodu modułu zewnętrznego. API PHP pozwala modułowi zewnętrznemu wywołać pola ochrony i kontrole z własnego kodu. Formularz, który nie przechodzi przez rozpoznawalny kontroler PrestaShop, nie może być chroniony regułą.
Czy potrzebne jest konto u dostawcy CAPTCHA?
Nie. Kontrole natywne, token, pole-pułapka, minimalny czas, limity i listy działają bez żadnego konta. Konto jest potrzebne tylko wtedy, gdy wybierzesz zewnętrznego dostawcę, a każdy dostawca ma własne warunki.
Czy klienci za współdzielonym adresem zostaną zablokowani?
Adres współdzielony przez wielu odwiedzających może osiągnąć limit szybciej niż adres indywidualny. Dlatego istnieją tryb obserwacji, progi dla formularzy i lista dozwolonych. Zacznij od obserwacji, przejrzyj zgłoszenia, które zostałyby zablokowane, a potem dostosuj limit lub dodaj adres do listy dozwolonych.
Gdzie są przechowywane dane i jak długo?
W tabelach modułu, na Twoim serwerze. Dziennik przechowuje formularz, powód, datę, zamaskowany adres lub zahaszowany odcisk i domenę e-mail, domyślnie nigdy pełny adres w postaci jawnej. Czyszczenie następuje automatycznie po 30 dniach domyślnie, z konfigurowalnym okresem. Hooki RODO pozwalają wyeksportować lub usunąć dane, a odinstalowanie zachowuje dane, chyba że poprosisz o ich usunięcie.
Co się dzieje, gdy licencja wygaśnie?
Moduł wyłącza się: formularze nie są już kontrolowane, nie jest pokazywana żadna CAPTCHA i nic nie jest rejestrowane, więc spam może wrócić. Ustawienia, listy i dziennik są zachowane, a moduł włącza się ponownie, gdy tylko licencja jest ważna. Sklep pozostaje dostępny w każdym przypadku.
Czy moduł gwarantuje zero spamu?
Nie i żaden moduł nie może tego obiecać. Mocno ogranicza automatyczne zgłoszenia, zatrzymując żądania, które nie załadowały strony lub nie przechodzą kontroli, i daje narzędzia do obserwacji tego, co jest blokowane, oraz regulacji. Spammer-człowiek może zawsze poprawnie wypełnić formularz; moduł nie zastępuje moderacji ani polityki prywatności.
Wsparcie
W celu uzyskania pomocy skontaktuj się z nami z obszaru klienta WePresta lub e-mailem na adres mail@wepresta.shop, zgodnie z opcją wsparcia Twojego planu.
Changelog
Wersja 1.0.0
- Kontroluj każde zgłoszenie po stronie serwera, zanim PrestaShop przetworzy formularz: podpisany token, pole-pułapka, minimalny czas i duplikaty.
- Chroń siedem natywnych formularzy od instalacji, bez konta zewnętrznego i klucza: kontakt, tworzenie konta, logowanie, zamówienie, hasło, newsletter i opinie.
- Ograniczaj wysyłki na adres IP i adres e-mail za pomocą ruchomego okna konfigurowalnego dla formularza i czasowo blokuj adresy, które nalegają.
- Zarządzaj listami blokowanych i dozwolonych dla adresów IPv4 i IPv6, zakresów CIDR, e-maili, domen i wzorców z gwiazdką, z importem i eksportem CSV.
- Dostarczaj listę domen jednorazowych i opcjonalną kontrolę MX z pamięcią podręczną.
- Wybierz CAPTCHA dla formularza: reCAPTCHA v2/v3, Cloudflare Turnstile, hCaptcha lub Friendly Captcha, z testem kluczy i zdefiniowanym zachowaniem, gdy dostawca nie odpowiada.
- Żądaj zgody przed załadowaniem skryptu dostawcy, z modułem Cookies RODO lub API zgód.
- Obserwuj zgłoszenia bez ich odrzucania, a potem włączaj ochronę formularz po formularzu.
- Śledź zgłoszenia przyjęte, zablokowane, obserwowane, bez kontroli i zwolnione, wskaźnik blokad i wykres z 30 dni.
- Przeglądaj dziennik zablokowanych prób z powodem, zamaskowanym adresem i domeną e-mail, działaj jednym kliknięciem i eksportuj do CSV.
- Testuj stronę formularza narzędziem „Przetestuj moją ochronę”: pola, token, skrypt i bezpośrednie zgłoszenie bez pól.
- Dodaj regułę dla kontrolera formularza innego modułu, z gotową regułą dla ps_emailalerts, albo użyj API PHP.
- Opcjonalnie weryfikuj e-mail przy rejestracji podpisanym linkiem z terminem ważności, bez wstrzymywania konta, gdy wysyłka się nie uda.
- Zwolnij pracowników, zweryfikowane roboty wyszukiwarek, grupy klientów, dozwolone adresy, zalogowanych klientów i zadania zaplanowane.
- Pracuj w multisklepie, po francusku, angielsku, hiszpańsku, włosku i polsku, na motywach Classic i Hummingbird.
- Używaj modułu na PrestaShop 1.7.8, 8.0+ i 9.0+ z PHP 7.4 minimum.

Powiązane artykuły

Jak zablokować spam formularzy PrestaShop: CAPTCHA i boty
Aktywna CAPTCHA nie zatrzyma bota, który wysyła zgłoszenie prosto do kontrolera. Chroń każdy formularz na serwerze, ustaw limity i czytaj odmowy.