Zgoda na cookies w PrestaShop: blokuj przed wyborem
Baner, który się wyświetla, niczego nie blokuje. Ten przewodnik pokazuje, jak zablokować skrypty zewnętrzne przed wyborem w PrestaShop, zapisać każdą decyzję i wygenerować politykę cookies.

Masz na sklepie baner cookies, a Google Analytics, Meta czy film YouTube i tak ładują się przed kliknięciem odwiedzającego. Baner informuje, ale niczego nie blokuje: skrypt ładuje się razem ze stroną, a wybór przychodzi za późno. Ten przewodnik pokazuje, jak moduł Zgoda na cookies RODO neutralizuje skrypty śledzące na serwerze, jak go ustawić w panelu administracyjnym i jaki ślad pozostawia po każdej decyzji.
Czy baner cookies naprawdę blokuje skrypty?
Nie. Wyświetlany baner niczego nie blokuje, dopóki HTML strony nie został zmieniony: przeglądarka uruchamia skrypty zewnętrzne, zanim odwiedzający dokona wyboru.
Moduł przepisuje HTML na serwerze przed wysłaniem. Skrypt zewnętrzny zachowuje adres w atrybucie, ale się nie uruchamia. Ramka YouTube, Vimeo lub Google Maps zostaje zastąpiona blokiem, który nazywa usługę i proponuje jej wczytanie. Piksel śledzący traci źródło, a zasoby zewnętrzne zapowiedziane w nagłówku są traktowane tak samo. Gdy odwiedzający akceptuje kategorię, przeglądarka odtwarza dozwolone elementy w kolejności strony, z ich pierwotnymi atrybutami.
Blokowanie ma dokładną granicę: żądania, które wysyła sam już dozwolony skrypt, konwersje po stronie serwera i skrypt uruchamiany przez eval nie są zatrzymywane. Menedżer tagów trzeba więc zaklasyfikować w kategorii tagów, które ładuje, albo oprzeć się na Consent Mode.
Bez JavaScriptu nie ładuje się nic zbędnego: zneutralizowane elementy pozostają bezużyteczne, także wewnątrz bloku noscript. Baner nie może zebrać wyboru bez JavaScriptu, więc kategorie inne niż niezbędne pozostają zablokowane.
Które cookies muszą czekać na zgodę?
Cookies ściśle niezbędne do wykonania żądanej usługi mogą ładować się bez zgody. Pomiar odbiorców, reklama i remarketing oraz treści osadzone czekają na wybór odwiedzającego.
Moduł dzieli usługi na cztery kategorie: ściśle niezbędne (zawsze aktywne, nie można ich wyłączyć), pomiar odbiorców, reklama i remarketing, funkcjonalności. Kategoria inna niż niezbędna bez aktywnej usługi nie pojawia się w panelu, a jej wartość jest zapisywana jako odmowa.
Przyciski Akceptuj wszystkie, Odrzuć wszystkie i Dostosuj mają tę samą wagę wizualną. Żadne pole nie jest zaznaczone z góry, a przewijanie strony nigdy nie zapisuje zgody. Odwiedzający zmienia wybór przez pływającą zakładkę, link w stopce lub shortcode [wpcc_preferences].
Odwiedzający, który wysyła sygnał Global Privacy Control, jest traktowany jak osoba odrzucająca kategorie inne niż niezbędne, bez pokazywania banera, a wiersz zapisuje sygnał. Do Not Track włącza się osobno w ustawieniach.
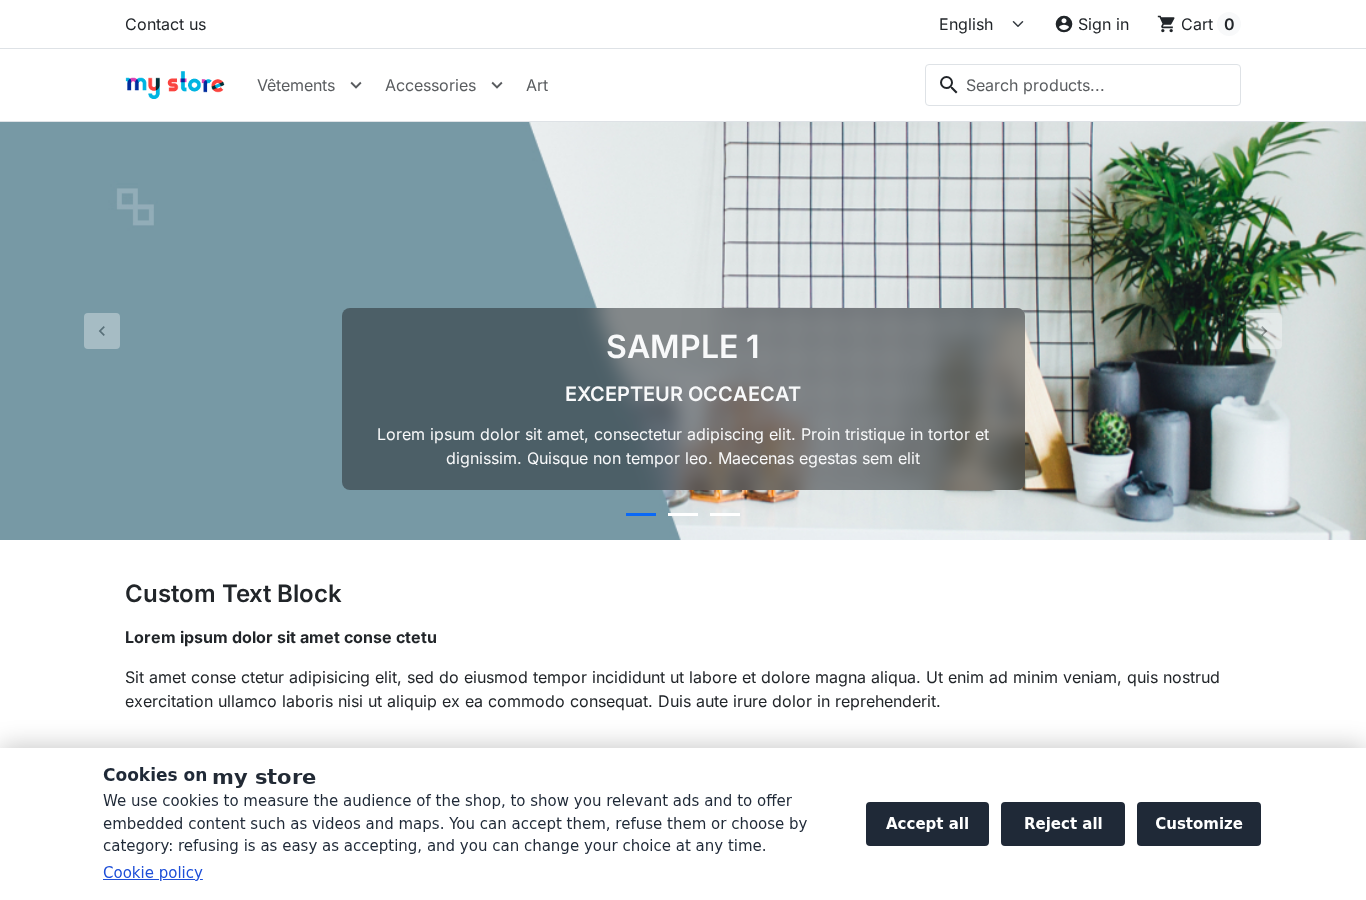
Jak zainstalować i włączyć blokowanie w PrestaShop?
Zainstaluj archiwum w menedżerze modułów i aktywuj licencję. Następnie przejdź cztery kroki kreatora, od skanowania do trybu produkcyjnego.
- W menedżerze modułów wgraj archiwum ZIP i zainstaluj je. Moduł pojawia się na liście, a menu Zgoda na cookies prowadzi do konfiguracji.
- Otwórz konfigurację i wpisz klucz licencji. Bez ważnej licencji moduł pozostaje wyłączony.
- Kreator, krok Skanowanie: kliknij Skanuj teraz. Skanowanie obejmuje sześć stron: strona główna, kategoria, produkt, strona CMS, kontakt i koszyk.
- Krok Usługi: każda wykryta usługa otrzymuje kategorię i tryb. Nieznana domena zostaje przypisana do usługi, zamieniona w usługę niestandardową lub zignorowana.
- Krok Baner: pozycja (pasek na dole, karta na środku, panel w rogu), kolory, logo, kolejność przycisków i teksty w każdym języku. Kontrast poniżej 4,5:1 jest odrzucany wraz ze zmierzoną wartością.
- Krok Polityka i przełączenie na tryb produkcyjny: przeczytaj wygenerowany tekst, zaznacz pole potwierdzenia, opublikuj stronę CMS, a następnie kliknij Przełącz na tryb produkcyjny i potwierdź.
Moduł instaluje się w trybie testowym: odwiedzający otrzymują niezmienioną stronę. Podgląd i strona kontrolna pozwalają sprawdzić baner, cookies i usługi przed przejściem na tryb produkcyjny. Okres przed ponownym pytaniem (domyślnie 12 miesięcy), przechowywanie dziennika i nadawca Consent Mode ustawia się na stronie konfiguracji.
Jak znaleźć skrypty ładowane przed zgodą?
Uruchom skanowanie: raport pokazuje strona po stronie, co ładuje się przed zgodą, co jest zablokowane do wyboru i co sklep ustawia sam.
Skanowanie czyta HTML otrzymany przez odwiedzającego bez cookies na sześciu reprezentatywnych stronach. Każdy skrypt, ramka, piksel i zasób jest klasyfikowany: zablokowany, niezbędny, dozwolony lub nieznany. Host zewnętrzny, który nie pasuje do żadnej usługi, staje się nieznaną domeną. Pojawia się na pulpicie, a przy włączonych alertach w e-mailu po zaplanowanym skanowaniu.
Strona Nieznane domeny pozwala przypisać host do istniejącej usługi, utworzyć wstępnie wypełnioną usługę niestandardową albo go zignorować. Skanowanie uruchamia się na żądanie lub codziennie, co tydzień albo co miesiąc.
Aby zobaczyć, co dzieje się w prawdziwej przeglądarce, strona kontrolna otwiera stronę sklepu w ramce i porównuje hosty oraz cookies przed wyborem i po nim. Wskazuje też, czego nie widzi: cookies HttpOnly i cookies innych domen.
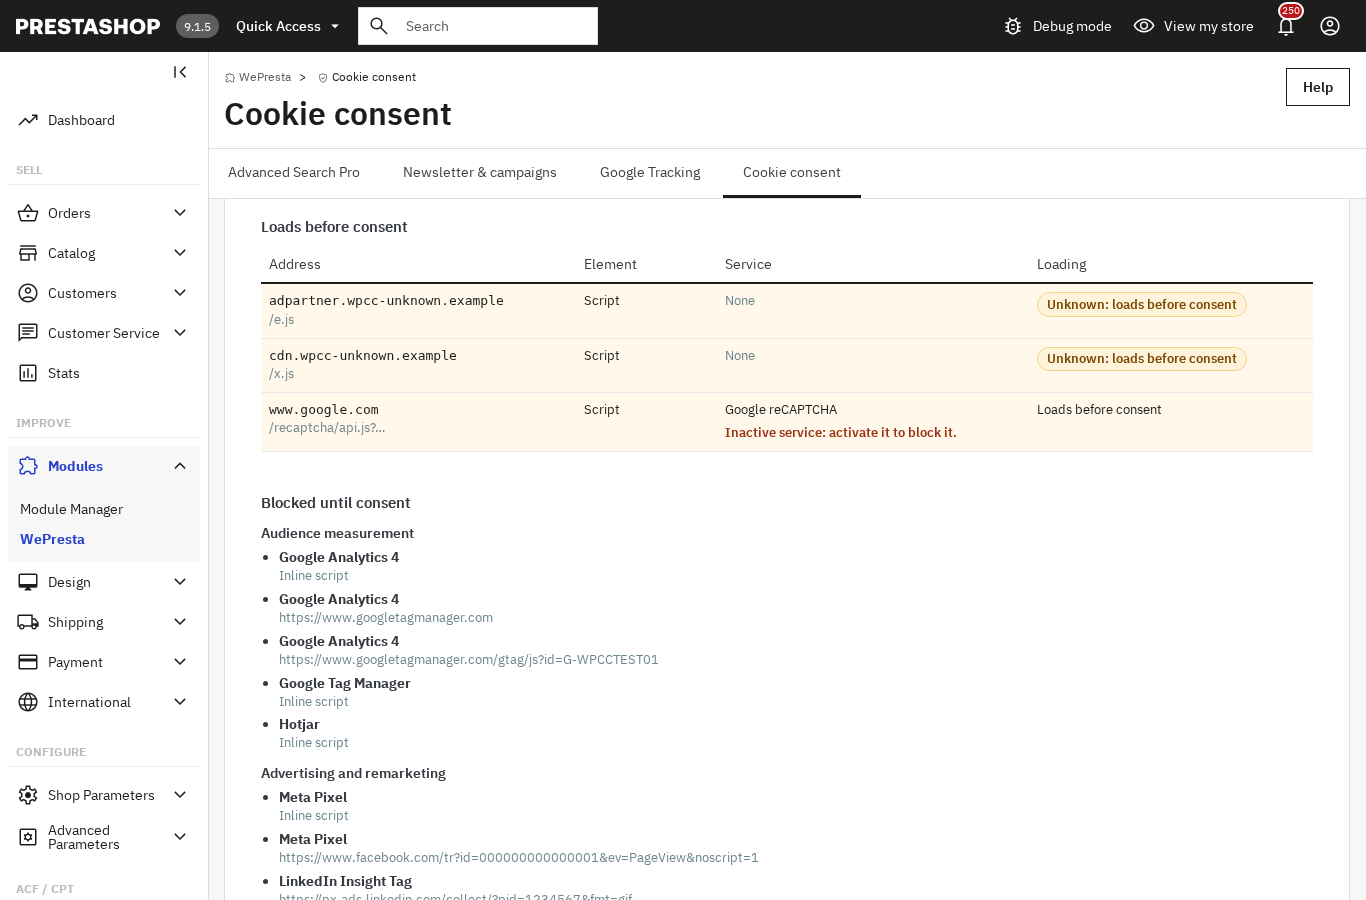
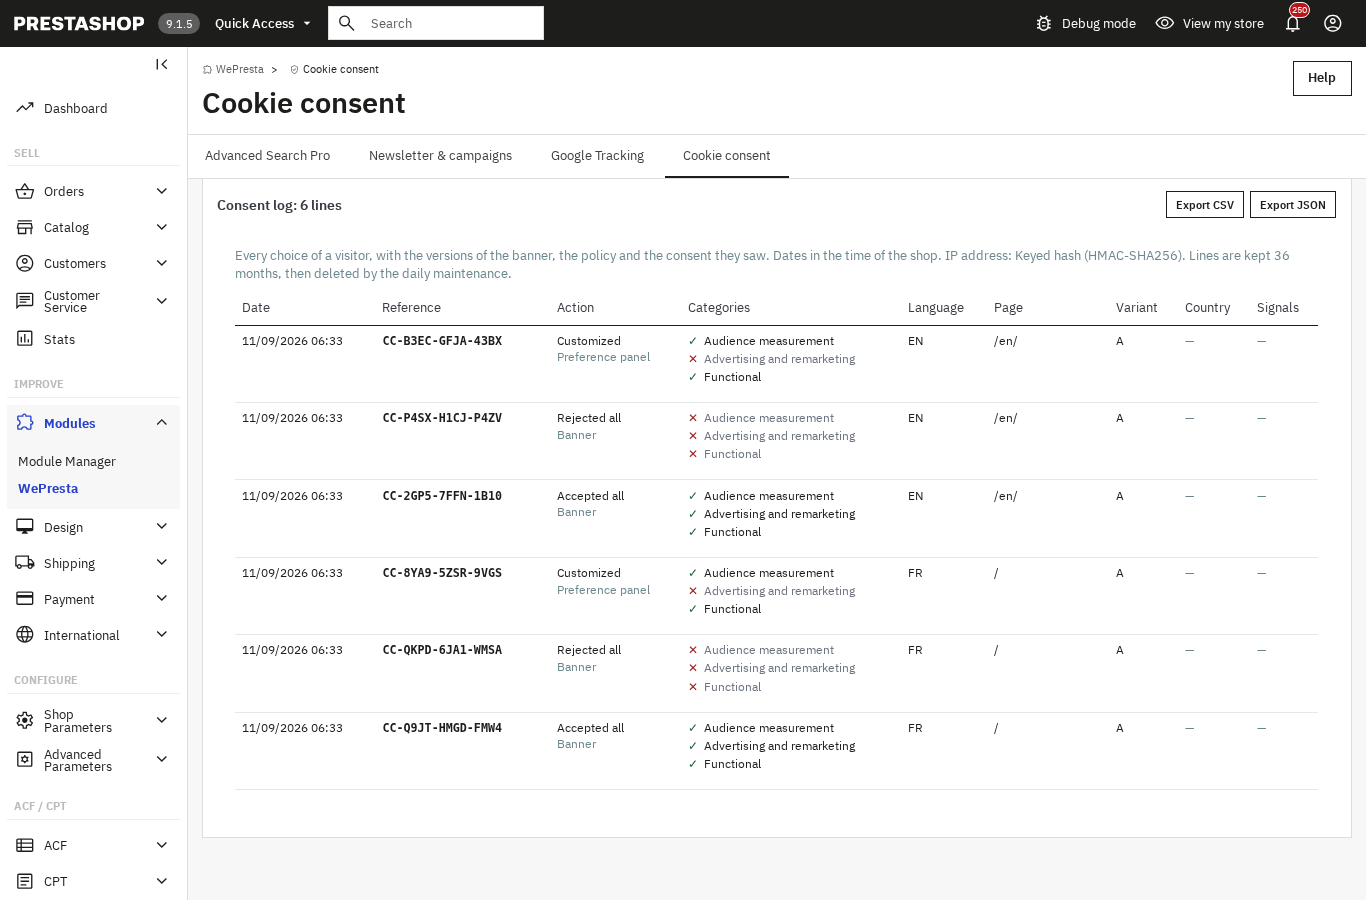
Jak udowodnić, na co zgodził się odwiedzający?
Każdy wybór otrzymuje referencję i wiersz w dzienniku zgód, z datą, kategoriami oraz wersjami banera i polityki.
Wiersz zawiera działanie (akceptacja, odmowa, dostosowanie, wycofanie, odmowa przez sygnał), język, stronę, wariant A/B, wykryty kraj, gdy skonfigurowano źródło geolokalizacji, i sygnały przeglądarki. Nie jest zapisywane żadne imię, e-mail ani identyfikator klienta. Adres IP jest domyślnie przechowywany jako skrót HMAC-SHA256, a Ty możesz go skrócić albo nie zapisywać.
Wiersze nigdy nie są zmieniane. Każdy zawiera odcisk SHA-256 poprzedniego, a kontrola integralności sygnalizuje zmieniony lub usunięty wiersz. To dowód techniczny: nie jest kwalifikowanym znacznikiem czasu i nie wykryje osoby z dostępem do bazy, która przeliczyłaby cały łańcuch.
Dziennik filtruje się według okresu, działania, źródła, wariantu, kraju, referencji lub klucza odwiedzającego i eksportuje do CSV lub JSON z bieżącymi filtrami. Wiersze starsze niż okres przechowywania (domyślnie 36 miesięcy, od 6 do 120) usuwa codzienna konserwacja.
Kto potrzebuje modułu, a kto może go pominąć?
Sklep, który ładuje narzędzie pomiarowe, reklamę lub treści osadzone dla odwiedzających w Europie, potrzebuje blokowania przed wyborem. Sklep bez zewnętrznych skryptów śledzących może go pominąć.
Moduł jest przeznaczony dla sklepów PrestaShop 1.7.8, 8.0+ i 9.0+, które używają Google Analytics, Google Tag Manager, Google Ads, Meta, TikTok, LinkedIn albo osadzonych filmów i map. Pasuje też do agencji prowadzącej kilka sklepów: każdy sklep zachowuje ustawienia, dziennik i politykę, a eksport/import JSON kopiuje konfigurację bez kopiowania danych.
Nie pasuje do sklepu, który szuka certyfikacji IAB TCF, rejestru zgód hostowanego w chmurze lub pokrycia systemów poza UE/EOG, Wielką Brytanią i Szwajcarią (CCPA/CPRA, LGPD). Sklep bez żadnych zewnętrznych skryptów śledzących nie ma czego blokować; moduł może nadal wygenerować politykę cookies, ale to nie jest jego główne zastosowanie.
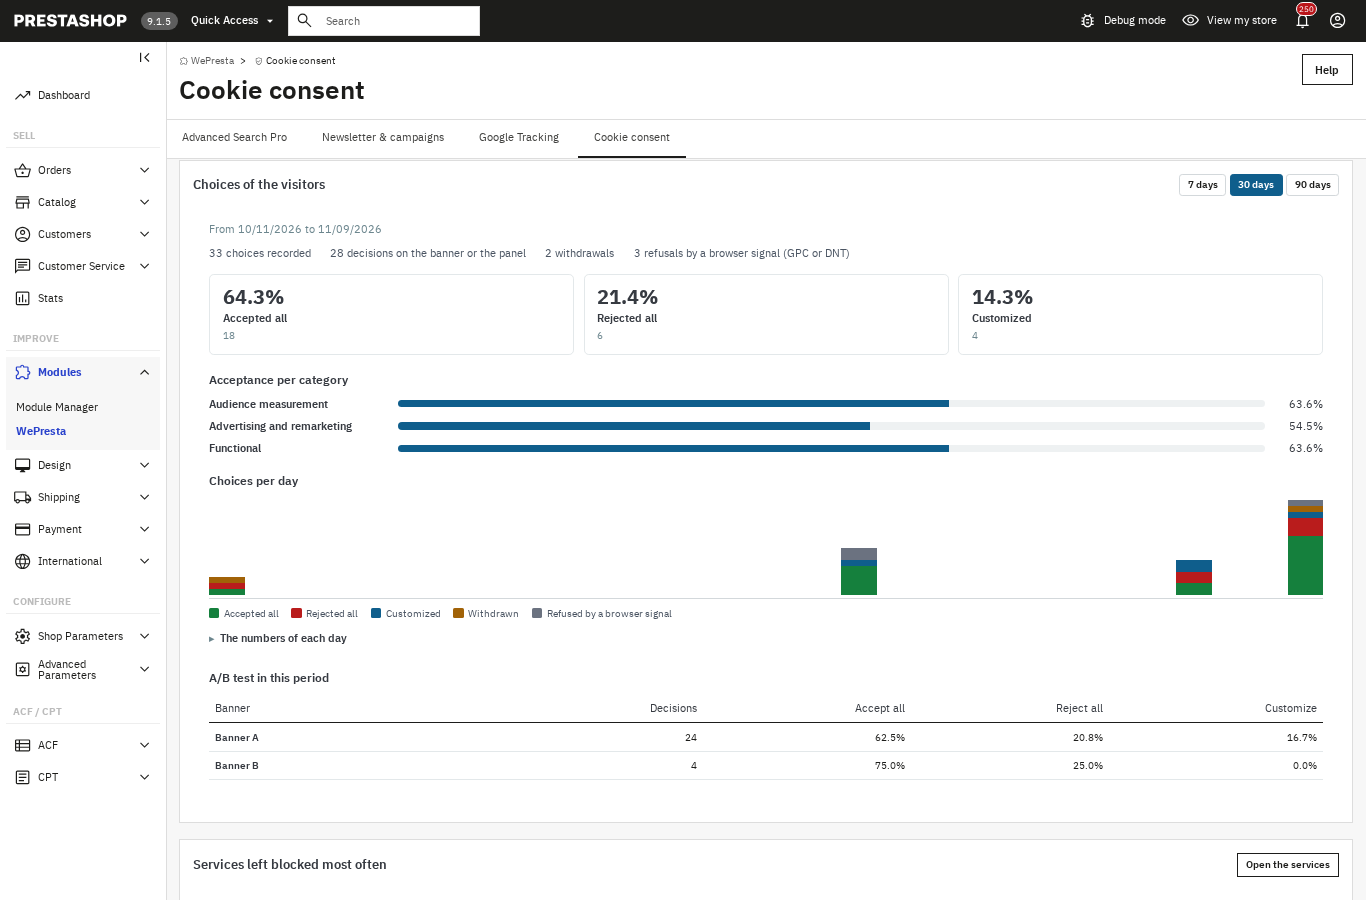
Czy baner cookies wystarczy, aby spełnić RODO?
Nie. Moduł blokuje, informuje i dokumentuje, ale nie certyfikuje zgodności sklepu, nie zastępuje porady prawnej i nie zatrzymuje każdego żądania.
- Nie zatrzyma żądań wysyłanych przez już dozwolony skrypt, konwersji po stronie serwera ani skryptu uruchamianego przez eval.
- Nie usuwa cookies HttpOnly ani cookies innych domen; panel i polityka mówią o tym odwiedzającemu.
- Polityka cookies to szablon wygenerowany z Twojego wykazu: musisz ją przeczytać, dostosować i opublikować ponownie, gdy zmienią się usługi.
- Łańcuch SHA-256 pokazuje, że wiersz zmieniono lub usunięto bez przeliczenia łańcucha; nie jest kwalifikowanym znacznikiem czasu.
- Consent Mode v2 jest wymagany przez Google do reklamy i pomiaru w EOG i Wielkiej Brytanii; sam w sobie nie jest obowiązkiem prawnym.
- Moduł nie obejmuje IAB TCF 2.3, CCPA/CPRA, LGPD ani rejestru hostowanego.
Twoja część: wybór podstawy prawnej, sprawdzenie tekstów, aktualizowanie polityki i konsultacja z prawnikiem w Twojej sytuacji. Moduł daje mechanizm i ślad, nie walidację prawną.
Dokumentacja modułu opisuje każdy ekran. Jeśli używasz Google Tag Manager lub Google Ads, Google Tracking może również wysyłać sygnały Consent Mode: pozostaw jednego nadawcę, a moduł zgody ostrzeże Cię, jeśli wysyłają je oba. Jeśli strony przechodzą przez cache serwera, sprawdź zgodność z Cache Pro, a w kwestii dostępności banera audyt EAA i WCAG dodaje kontrolę. Pełna karta jest na stronie modułu Zgoda na cookies RODO.
Najczęściej zadawane pytania
Czy zgoda jest potrzebna na wszystkie cookies?
Jak blokować skrypty zewnętrzne przed zgodą w PrestaShop?
Jak udowodnić zgodę odwiedzającego podczas kontroli?
Czy potrzebna jest osobna strona polityki cookies?
Czy baner utrudnia finalizację zamówienia?
Produkty w tym artykule
Zgoda na cookies RODO: baner, realne blokowanie i dowód zgody
Realnie blokuje skrypty, iframe'y i piksele zewnętrzne przed zgodą, a potem ładuje je według zaakceptowanej...
Google Analytics 4 (GA4) and GTM and Search Console Easy Connect
Pełne śledzenie GA4: 15 zdarzeń e-commerce od kliknięcia do płatności, ze spójnymi danymi produktów Zakupy...
Cache Pro — Full Page Cache with Brotli, Warm-Up & AJAX
Pamięć podręczna pełnych stron: zapisane strony są wysyłane, zanim PrestaShop je zbuduje, bez żadnego zapytania...

Audyt EAA i WCAG 2.1 AA
Analiza dostępności WCAG 2.1 AA prawdziwych stron, łącznie z kontrastem Bezpieczne poprawki automatyczne,...
Przeczytaj także
Jak pokazywać cenę z VAT według kraju odwiedzającego w PrestaShop
Skonfiguruj stawki VAT UE, pokaż cenę z VAT kraju wykrytego przez GeoIP lub wybranego w selektorze, a potem wyeksportuj sprzedaż według stawek: cała droga w PrestaShop,…
Jak wysyłać newsletter w PrestaShop i mierzyć sprzedaż
Moduł trzyma subskrybentów, dowody zgody, segmenty i statystyki w PrestaShop, wysyła przez kolejkę back-office i łączy zamówienia z wysłanymi e-mailami.
Jak skonfigurować GA4, GTM i Search Console w PrestaShop
Moduł łączy GA4, GTM, Google Ads i Search Console ze sklepem bez zmiany szablonu. Oto jak go skonfigurować, liczyć właściwe zdarzenia i sprawdzić śledzenie.