- Blokowanie skryptów, iframe'ów i pikseli przed zgodą
- Czytelny baner i panel według kategorii
- Zmiana decyzji w każdej chwili
- Zapis każdej decyzji
- Dowód integralności dziennika
- Wysyłanie Google Consent Mode v2
- Generowanie polityki cookies
- Skanowanie sklepu i obserwacja nowych narzędzi śledzących
- Pulpit i kreator konfiguracji
- Tryb testowy i strona kontrolna
- Kierowanie według kraju, GPC i DNT
- Multistore, języki i pamięć podręczna
- Klasyfikacja usług i nieznanych domen
- Ustawianie banera
- Consent Mode, skanowania i konserwacja
- Uprawnienia pracowników
- Czy moduł naprawdę blokuje skrypty przed zgodą?
- Czy potrzebne jest konto, klucz API lub zewnętrzna usługa?
- Jak udowodnić, na co zgodził się odwiedzający?
- Co się dzieje, gdy odwiedzający odrzuci lub wycofa zgodę?
- Czy moduł jest zgodny z Google Consent Mode v2?
- Czy moduł spowalnia sklep i czy działa z pamięcią podręczną?
- Co się dzieje bez JavaScript?
- Czy działa w multistore i na PrestaShop 1.7.8?
- Co się dzieje, gdy wygaśnie licencja?
- Czy polityka cookies jest gotowa do publikacji?
- Czy to CMP certyfikowana przez IAB TCF?
Cookies RODO w PrestaShop: baner, realne blokowanie i dowód
Baner zgody, który pojawia się, gdy Google Analytics, Google Ads, Meta lub TikTok już się ładują, nie chroni odwiedzających i nie daje żadnego dowodu ich wyboru. Zgoda na cookies RODO obsługuje zgodę w panelu administracyjnym PrestaShop: neutralizuje skrypty, iframe'y i piksele firm trzecich w wysyłanym HTML, pozwala odwiedzającemu wybrać w dostępnym banerze, zapisuje każdą decyzję w dzienniku tylko do dopisywania z numerem referencyjnym i generuje politykę cookies sklepu. Wysyła także sygnały Google Consent Mode v2, bez konta, bez klucza API i bez zewnętrznej usługi.
Ten przewodnik wyjaśnia, co robi moduł, jak go zainstalować, jak wykonać pierwszą konfigurację i jak używać go na co dzień.
Najważniejsze cechy:
- Realne blokowanie przed zgodą: skrypty, iframe'y (YouTube, Vimeo, Google Maps), piksele i zasoby firm trzecich są neutralizowane w HTML, a następnie ładowane zgodnie z zaakceptowaną kategorią
- Dziennik tylko do dopisywania: unikalny numer referencyjny, data UTC, czynność, kategorie, wersje, kraj i sygnały, z eksportem CSV i JSON
- Dowód techniczny: każdy wiersz jest połączony skrótem SHA-256, a kontrola integralności zgłasza każdą zmianę lub usunięcie
- Dostępny baner z możliwością dostosowania: trzy pozycje, sprawdzony kontrast, teksty w każdym języku, panel według kategorii i wycofanie jednym kliknięciem
- Consent Mode v2 i polityka cookies: sygnały wysyłane przed jakimkolwiek tagiem, strona CMS generowana w każdym języku i tabela wielokrotnego użytku przez shortcode
- Skanowanie sklepu: sześć sprawdzanych stron, oznaczane nieznane domeny, zaplanowane skanowania i strona kontrolna dla pracowników
Prezentacja
Zgoda na cookies jest w Europie regulowana dyrektywą ePrivacy (2002/58/WE) i RODO: odwiedzający musi zostać poinformowany, musi wyrazić zgodę dobrowolnie, konkretnie i według kategorii, a także musi móc ją wycofać tak łatwo, jak ją wyraził. W sklepie PrestaShop temat wykracza daleko poza okno wyświetlane na dole strony. Narzędzia śledzące pochodzą z szablonu, modułów płatności, serwisów społecznościowych, osadzonych filmów i kampanii reklamowych. A gdy klient, agencja lub organ zapyta, na co wyrażono zgodę, trzeba odpowiedzieć datą, wersją tekstu i dokładnymi kategoriami.
Moduł łączy te trzy potrzeby — blokowanie, informowanie, dokumentowanie — w jednym interfejsie. Przepisuje HTML po stronie serwera, aby neutralizować elementy firm trzecich przed zgodą, wyświetla baner i panel preferencji, zapisuje każdą decyzję w dzienniku, którego nie można przepisać, i przygotowuje politykę cookies na podstawie rzeczywistego wykazu usług.
To pomoc w zbieraniu i dokumentowaniu zgody. Moduł nie certyfikuje zgodności sklepu, nie zastępuje porady prawnej i nie zamienia wygenerowanej polityki w dokument zatwierdzony przez prawnika. Daje techniczne środki, by robić to, czego wymaga prawo, oraz ślad tego, co zostało zrobione.
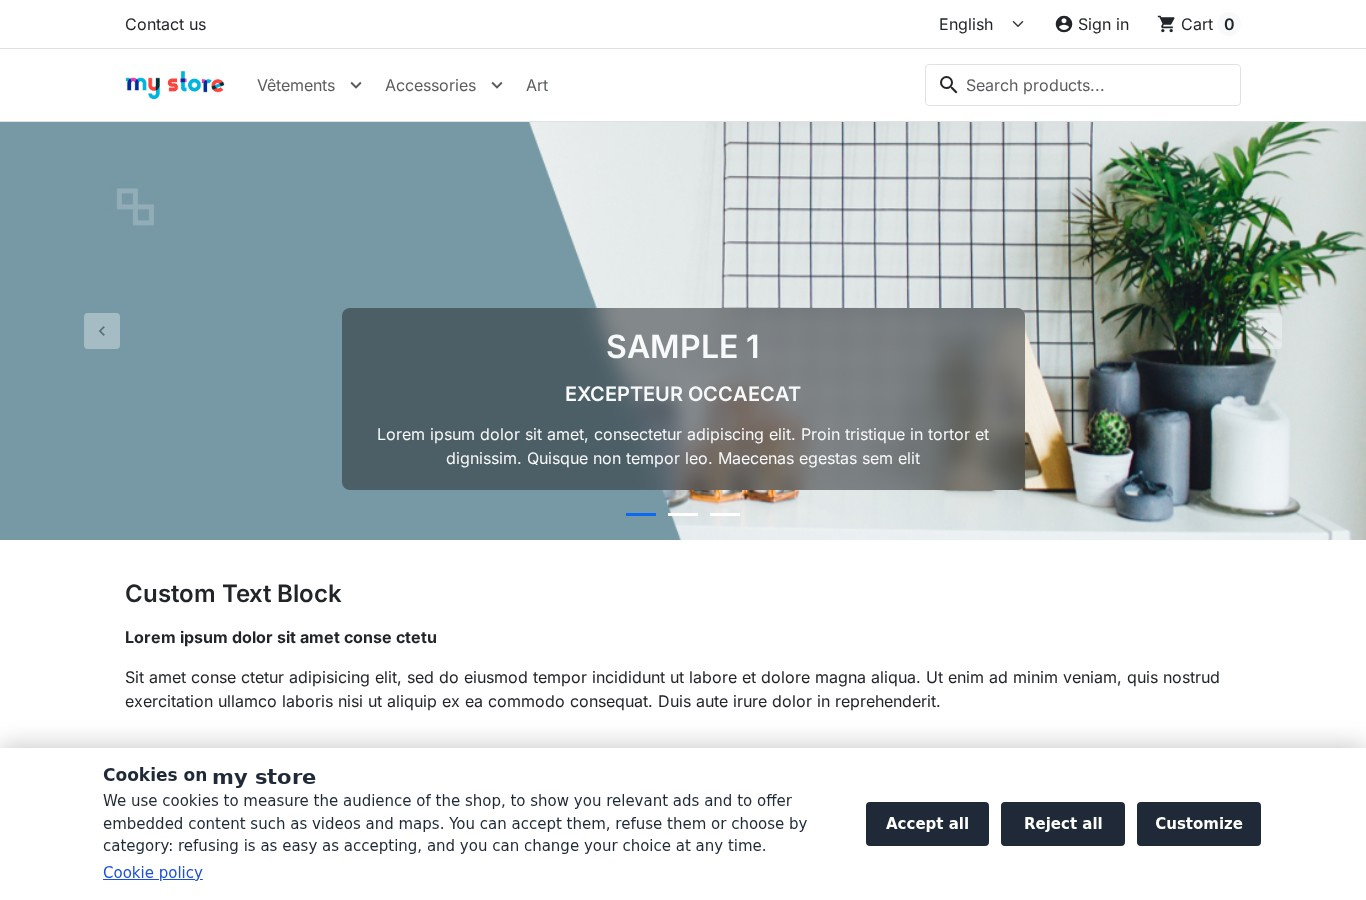 Baner w sklepie: trzy równorzędne wybory i link do polityki cookies
Funkcje
Blokowanie skryptów, iframe'ów i pikseli przed zgodą
Na każdej wysłanej stronie moduł analizuje HTML i neutralizuje elementy odpowiadające aktywnej usłudze firmy trzeciej: skrypt zachowuje adres, ale się nie wykonuje, iframe YouTube, Vimeo lub Google Maps zostaje zastąpiony blokiem, który nazywa zablokowaną usługę i proponuje jej wczytanie po zaakceptowaniu kategorii, piksel śledzący traci źródło, a zasoby firm trzecich zadeklarowane w nagłówku są traktowane tak samo. Gdy odwiedzający akceptuje kategorię, przeglądarka odtwarza dozwolone elementy w kolejności strony, z ich pierwotnymi atrybutami.
Bez JavaScript nie ładuje się nic nieistotnego: zneutralizowane elementy pozostają bierne, także te w bloku <noscript>. Zabezpieczenie w czasie działania przechwytuje również skrypty i iframe'y dodane po załadowaniu przez inny skrypt i zwalnia je, gdy tylko odpowiednia kategoria zostanie zaakceptowana.
Moduł nie może zatrzymać żądań, które wykonuje sam już dozwolony skrypt (fetch, sendBeacon, new Image()), konwersji po stronie serwera ani skryptu ocenionego przez eval. Menedżer tagów trzeba więc zaklasyfikować w kategorii tagów, które ładuje, albo oprzeć się na Consent Mode. To świadome ograniczenie: lepiej je znać, niż wierzyć w całkowite blokowanie.
Czytelny baner i panel według kategorii
Baner może przyjąć trzy formy: pasek na dole, wyśrodkowana karta lub panel boczny. Ustawiasz kolory, logo, pozycję, kolejność przycisków i teksty w każdym języku, z podglądem na żywo na komputerze i telefonie. Przyciski „Akceptuj wszystkie”, „Odrzuć wszystkie” i „Dostosuj” mają ten sam komponent, rozmiar i wagę wizualną; żadne pole nie jest zaznaczone z góry, a przewijanie strony nigdy nie zapisuje zgody.
Panel preferencji pokazuje cztery kategorie: niezbędne (zawsze aktywne), pomiar odbiorców, reklama i remarketing, funkcjonalne. Dla każdej usługi odwiedzający widzi cel, typowe cookies i ich czas trwania, odbiorcę i link do polityki prywatności dostawcy. Każda kategoria jest zapisywana osobno, a bieżący wybór jest przypominany wraz z datą i numerem referencyjnym.
Kontrast tekstu, przycisków i linków jest mierzony przy zapisie: poniżej współczynnika 4,5:1 moduł odrzuca konfigurację i pokazuje zmierzoną wartość. Baner i panel mają docelowo spełniać poziom WCAG 2.1 AA: semantyczny dialog, role ARIA, nawigacja klawiaturą, zamykanie klawiszem Escape, widoczny fokus, cele 48 px i przyciski układane jeden pod drugim na telefonie. To cel projektowy, a nie certyfikacja.
Zmiana decyzji w każdej chwili
Dyskretna pływająca zakładka, link w stopce i shortcode [wpcc_preferences] otwierają panel z każdej strony. Wycofanie kategorii usuwa typowe cookies jej usług w domenie i domenach nadrzędnych, a następnie przeładowuje stronę, ponieważ raz wykonanego skryptu nie można zatrzymać. Wycofanie jest zapisywane jako zgoda, z taką samą łatwością jak akceptacja. Cookies HttpOnly i cookies innych domen nie mogą zostać usunięte przez stronę: panel i polityka to wskazują.
Po wybranym okresie — domyślnie 12 miesięcy, regulowanym od 1 do 13 miesięcy — zgoda wygasa: baner ponownie prosi o wybór, kategorie inne niż niezbędne są znowu blokowane, a nowy wybór dołącza do historii tego samego odwiedzającego. Przycisk „Zapytaj ponownie wszystkich odwiedzających” wywołuje tę samą prośbę natychmiast, na przykład po ważnej zmianie tekstu.
Zapis każdej decyzji
Każdy wybór tworzy wiersz w dzienniku tylko do dopisywania: unikalny numer w formacie CC-XXXX-XXXX-XXXX, data UTC, sklep, język, strona, czynność (akceptacja, odrzucenie, dostosowanie, wycofanie, odrzucenie przez sygnał przeglądarki), kategorie, wersja banera, polityki i zgody, wykryty kraj oraz sygnały GPC/DNT. Adres IP jest domyślnie przechowywany jako klucz HMAC-SHA256; możesz go skrócić lub nie zapisywać. Numer referencyjny jest pokazywany odwiedzającemu po dokonaniu wyboru.
Dziennik filtruje się według okresu, czynności, źródła, wariantu, kraju, numeru referencyjnego lub klucza odwiedzającego i eksportuje do CSV lub JSON z bieżącymi filtrami. Wiersze starsze niż okres przechowywania — domyślnie 36 miesięcy, regulowany od 6 do 120 miesięcy — są automatycznie usuwane przez codzienną konserwację. Nie są zapisywane żadne imiona, adresy e-mail ani identyfikatory klienta.
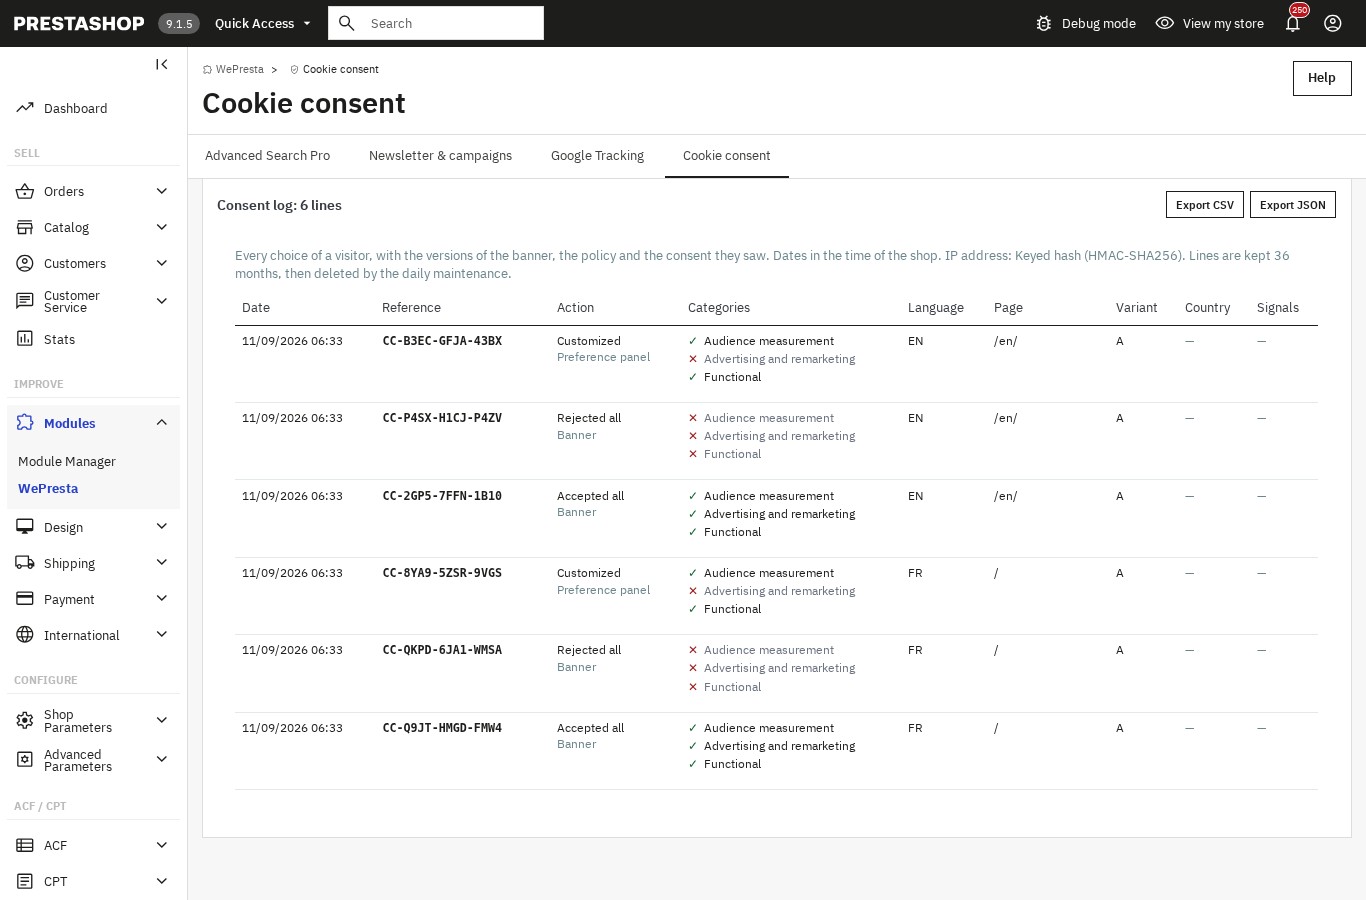 Każdy wybór, jego numer referencyjny i kategorie, gotowe do eksportu
Dowód integralności dziennika
Wiersze są połączone: każdy zawiera skrót SHA-256 poprzedniego wiersza, a pierwszy zaczyna się od pustego skrótu. Kontrola integralności modułu przechodzi łańcuch ponownie, przelicza każdy skrót i sprawdza, czy ostatni wiersz odpowiada zapisanej głowie. Zmieniony lub usunięty wiersz przerywa łańcuch i wywołuje alert „Dziennik zgód został zmieniony poza modułem”.
To dowód techniczny: pokazuje, że wiersz został zmieniony lub usunięty bez ponownego przeliczenia łańcucha. Nie jest kwalifikowanym znacznikiem czasu i nie wykryje osoby z dostępem do bazy, która przeliczyłaby cały łańcuch. Moduł nigdy nie naprawia przerwanego łańcucha: zgłasza go, a Ty decydujesz, co dalej.
Wysyłanie Google Consent Mode v2
Moduł może wysyłać sygnały Google Consent Mode v2 przed jakimkolwiek tagiem: ad_storage, analytics_storage, ad_user_data, ad_personalization, security_storage oraz sygnały funkcjonalne. Wartości domyślne są ustawione na odmowę w Unii Europejskiej, EOG, Wielkiej Brytanii i Szwajcarii, a następnie aktualizowane przy każdym wyborze. Czas oczekiwania i redukcja danych reklamowych są konfigurowalne. Google wymaga Consent Mode v2 do reklam i pomiarów w tych regionach; nie jest to samo w sobie obowiązek prawny.
Aktywny musi być tylko jeden nadawca sygnałów. Moduł może wysyłać je sam lub współpracować z modułem Google Tracking, jeśli jest zainstalowany: wtedy przekazuje mu wybór i nie dubluje poleceń. Jeśli oba wysyłają, moduł pokazuje ostrzeżenie i proponuje poprawić źródło. Trzy usługi Google można też ustawić w trybie consent_mode, który ładuje je przed zgodą, obserwując sygnały; ten wyraźny wybór wiąże się z ostrzeżeniem.
Generowanie polityki cookies
Polityka cookies jest budowana z rzeczywistego wykazu: czym jest cookie, kto jest administratorem, jak proszona jest zgoda, kategorie i ich podstawy prawne, usługi i cookies firm trzecich z typowymi okresami, natywne cookies PrestaShop (sesja, koszyk, język, waluta), dziennik zgód i sposoby wycofania, a na końcu wersja i data. Jest publikowana jako strona CMS w każdym języku sklepu, z czytelnym adresem, a tabelę cookies można wstawić na inną stronę shortcodem [wpcc_cookie_table].
To szablon do przeglądu i dostosowania: moduł pokazuje to ostrzeżenie i prosi o potwierdzenie przed pierwszą publikacją. Jeśli strona została ręcznie zmieniona od ostatniej publikacji, moduł to sygnalizuje i prosi o drugie potwierdzenie przed zastąpieniem. Jeśli wykaz się zmieni — dodana usługa, zmieniony okres — panel zgłasza: „Polityka cookies nie odpowiada już Twoim usługom”.
Skanowanie sklepu i obserwacja nowych narzędzi śledzących
Skanowanie odwiedza sześć reprezentatywnych stron: główną, kategorię, produkt, stronę CMS, kontakt i koszyk. Dla każdej zbiera skrypty, iframe'y, piksele i cookies oraz rozdziela to, co ładuje się przed zgodą, co jest blokowane do wyboru i co sklep ustawia sam. Raport oferuje porównanie przed/po i oznacza strony, których nie udało się przeskanować, wraz z przyczyną.
Nieznane domeny są wymienione osobno: możesz przypisać je do istniejącej usługi, utworzyć z nich usługę niestandardową lub je zignorować. Nowa domena wywołuje alert w panelu, a po włączeniu — e-mail po zaplanowanym skanowaniu. Skanowanie można uruchomić na żądanie lub codziennie, co tydzień albo co miesiąc, przez zadanie cron hostingu albo adres z tokenem pokazany w ustawieniach.
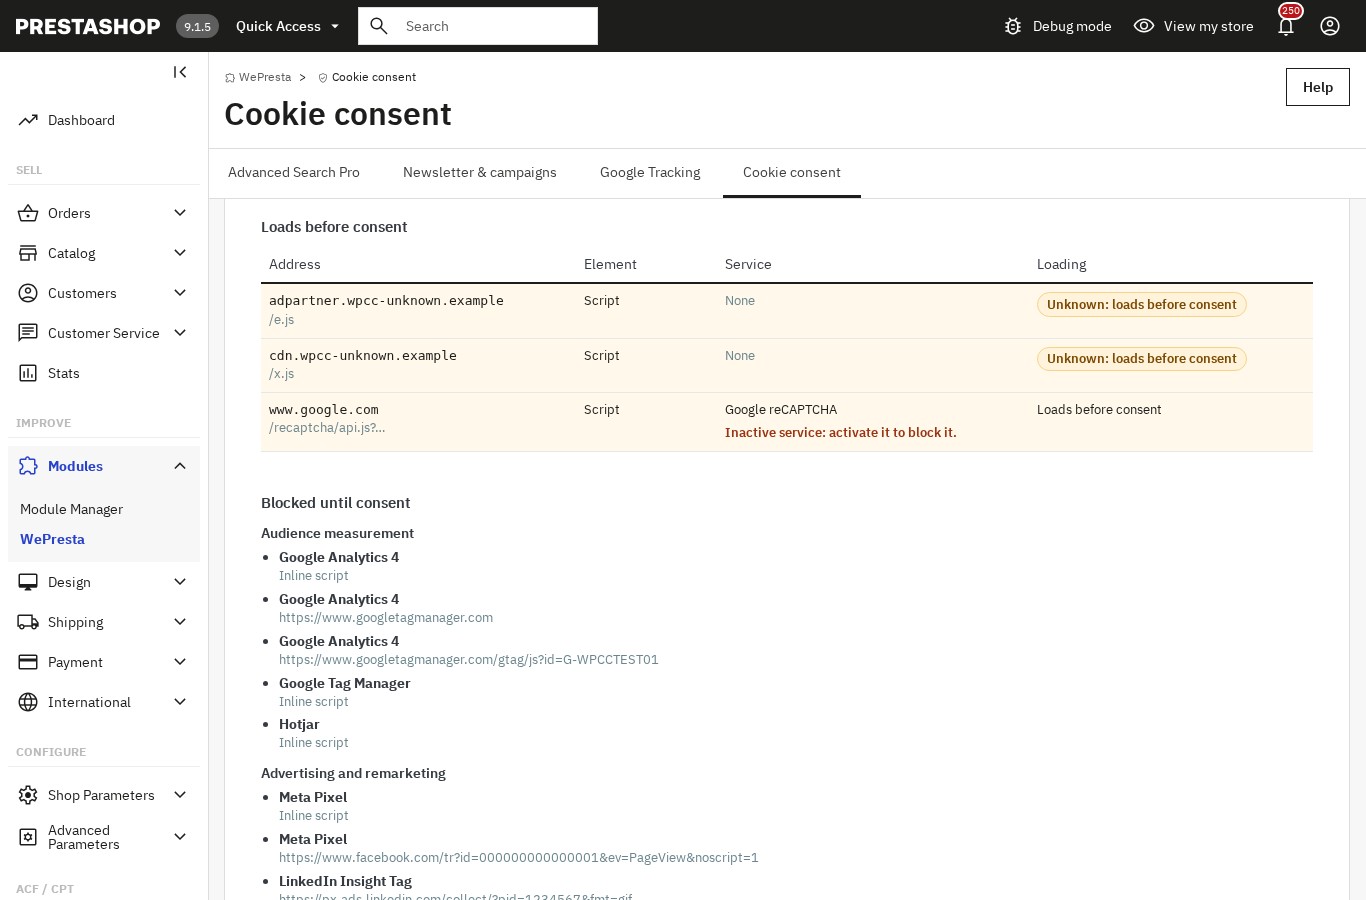 Co ładuje się przed wyborem, co jest blokowane i co pozostaje do zaklasyfikowania
Pulpit i kreator konfiguracji
Pulpit zbiera w okresie 7, 30 lub 90 dni wskaźniki akceptacji, odrzuceń i dostosowań, trend dzienny, najczęściej blokowane usługi, ostatnie skanowanie i alerty konfiguracji: aktywny tryb testowy, niedokończony kreator, brak aktywnej usługi, pusta reguła, nieznane domeny, stare lub nieudane skanowanie, przerwany łańcuch, brak polityki lub nieaktualna polityka, podwójny nadawca Consent Mode, reguła kraju ukrywająca baner w UE. Każdy alert prowadzi do ekranu, który pozwala go naprawić.
Kreator w czterech krokach prowadzi przez pierwszą konfigurację: przeskanuj sklep, zaklasyfikuj wykryte usługi, wybierz baner, opublikuj politykę i przejdź w tryb live. Każdy krok można pominąć i wrócić do niego później. Wartości domyślne są ostrożne: moduł instaluje się w trybie testowym, żadna niesklasyfikowana usługa nie jest blokowana, a pusta reguła niczego nie blokuje.
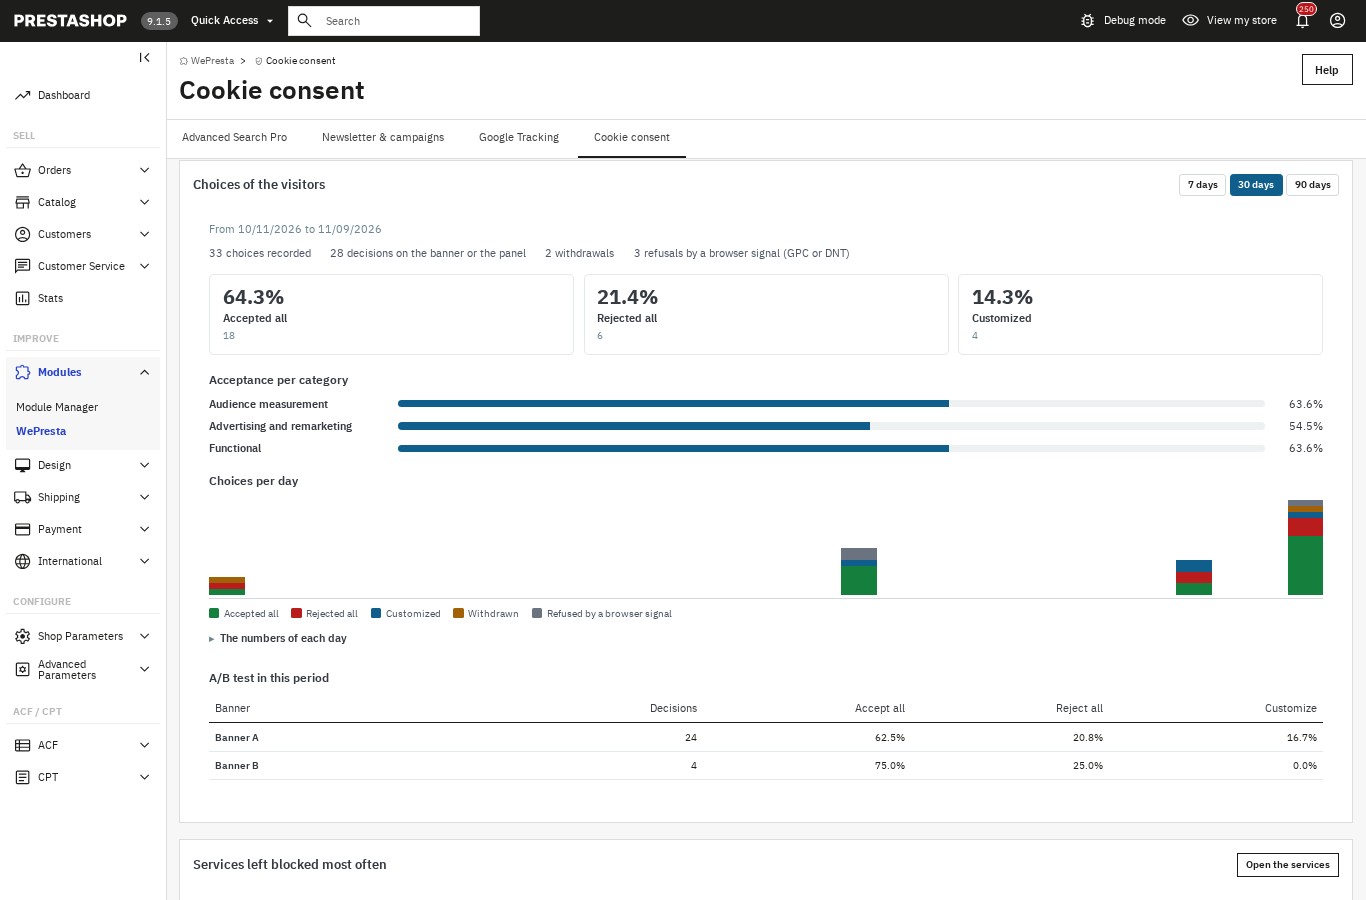 Wybory odwiedzających, kategoria po kategorii, i ich zmiany w czasie
Tryb testowy i strona kontrolna
Po instalacji moduł pozostaje w trybie testowym: odwiedzający otrzymują niezmienioną stronę PrestaShop, bez banera i bez blokowania. Możesz otworzyć podgląd banera w sklepie, z wstążką „Tryb testowy” i tagiem noindex, oraz skorzystać ze strony kontrolnej przeznaczonej dla pracowników. Otwiera ona stronę sklepu w ramce i pokazuje cookies widoczne dla przeglądarki, załadowane usługi, zneutralizowane elementy oraz stan kategorii przed wyborem i po nim. Wskazuje też, czego nie widzi: cookies HttpOnly i cookies innych domen.
Przejście w tryb live odbywa się z kreatora lub strony konfiguracji, po potwierdzeniu, które przypomina, co się zmieni: baner jest pokazywany wszystkim odwiedzającym, a sklasyfikowane usługi są blokowane do akceptacji.
Kierowanie według kraju, GPC i DNT
Domyślnie baner jest pokazywany wszystkim odwiedzającym. Reguły według kraju pozwalają go pokazać, ukryć lub zastąpić zwykłym komunikatem, z ustawieniem wstępnym „UE/EOG, Wielka Brytania i Szwajcaria”. Wykrywanie może pochodzić z natywnej geolokalizacji PrestaShop, jeśli zainstalowana jest baza MaxMind, lub z nagłówka kraju dostarczanego przez CDN lub proxy. Reguła ukrywająca baner w tych krajach wywołuje ostrzeżenie.
Moduł rozpoznaje też sygnały Global Privacy Control i Do Not Track, które można włączać osobno: odwiedzający, który je wysyła, jest traktowany jak osoba odrzucająca kategorie nieistotne, bez wyświetlania banera, a decyzja jest zapisywana z odpowiednią czynnością i sygnałem. Zakładka pozostaje dostępna, by później zaakceptować kategorię.
Multistore, języki i pamięć podręczna
Każdy sklep w multistore ma własne ustawienia, teksty, usługi, dziennik, skanowania i politykę. Teksty istnieją we wszystkich zainstalowanych językach; moduł dostarcza francuski, angielski, hiszpański, włoski i polski, a język bez tłumaczenia używa domyślnie tekstów angielskich z zaproszeniem do ich napisania. Eksport i import JSON ustawień, tekstów, usług i reguł krajów pozwala skopiować konfigurację między sklepami, bez kopiowania dziennika ani statystyk.
HTML jest identyczny dla wszystkich odwiedzających: wybór jest stosowany w przeglądarce, co czyni moduł zgodnym z natywną pamięcią podręczną PrestaShop i z Cache Pro. Po stronie sklepu jeden plik JavaScript i jeden plik CSS, bez jQuery i bez wywołań zewnętrznych. Pamięć jest czyszczona przy każdym zapisie ustawień, który zmienia sklep; jeśli pamięć serwera lub CDN przechowuje Twoje strony, moduł przypomina, by ją również wyczyścić.
Instalacja
- Zainstaluj moduł. W menedżerze modułów wgraj archiwum ZIP i zainstaluj je. Moduł pojawia się w menu „Zgoda na cookies”.
- Aktywuj licencję. Otwórz stronę konfiguracji i wpisz klucz licencji. Bez ważnej licencji moduł pozostaje wyłączony; włącza się, gdy tylko licencja jest ważna.
- Uruchom kreator. Krok 1 skanuje sześć stron sklepu i zbiera usługi oraz nieznane domeny. Krok 2 pozwala zaklasyfikować każdą wykrytą usługę. Krok 3 ustawia baner, kolory i kolejność przycisków. Krok 4 przygotowuje i publikuje politykę cookies.
- Sprawdź w trybie testowym. Otwórz podgląd banera i stronę kontrolną, dokonaj wyboru, sprawdź cookies i usługi przed i po.
- Przejdź w tryb live. Potwierdź przejście: baner jest pokazywany wszystkim odwiedzającym, a sklasyfikowane usługi są blokowane do akceptacji. Następnie skonfiguruj zaplanowane skanowanie, jeśli chcesz.
Konfiguracja
Klasyfikacja usług i nieznanych domen
Strona Usługi listuje usługi według kategorii, z trybem, liczbą reguł i cookies, datą ostatniego wykrycia i przełącznikiem włączenia. Biblioteka obejmuje między innymi Google Analytics 4, Google Tag Manager, Google Ads, Meta, TikTok, LinkedIn, Pinterest, Bing, X, Criteo, Awin, Hotjar, Matomo, Clarity, HubSpot, Klaviyo, Mailchimp, Zendesk, Crisp, Tawk.to, Brevo, YouTube, Vimeo i Google Maps, wraz z kategorią, typowymi cookies i lokalizacją odbiorcy. Możesz zmienić usługę, przywrócić wartości pierwotne lub utworzyć usługę niestandardową z własnymi domenami, ścieżkami lub fragmentami skryptu.
Nieznane domeny znalezione przez skanowanie klasyfikuje się na stronie Domeny: przypisz do usługi, utwórz usługę niestandardową wstępnie wypełnioną domeną albo zignoruj. Każdy zapis ponownie kompiluje reguły, czyści pamięć podręczną i zapisuje wiersz w dzienniku czynności.
Ustawianie banera
Strona Baner ustawia pozycję, kolory, logo, kolejność przycisków i teksty w każdym języku, z podglądem na żywo i przełącznikiem komputer/telefon. Zakładka Test A/B przygotowuje drugi wariant tekstu i kolorów, dzieli odwiedzających równo i porównuje wskaźniki akceptacji; poniżej 100 decyzji na wariant moduł wskazuje, że nie ma jeszcze dość wyborów, by wyciągnąć wniosek. Oba warianty zachowują przyciski o równej wadze i żadnych wprowadzających w błąd tekstów.
Consent Mode, skanowania i konserwacja
Strona konfiguracji ustawia nadawcę Consent Mode, czas oczekiwania, redukcję danych reklamowych, wartości domyślne poza UE, sygnały GPC i DNT, okres przed ponownym pytaniem, okres przechowywania dziennika i sposób zapisu adresu IP. Pokazuje też polecenie i adres zadania cron, z tokenem i datą ostatniego uruchomienia. Codzienna konserwacja usuwa wygasłe wiersze, skanowania starsze niż ostatnie 20 i tymczasowe pliki importu oraz etapowo sprawdza integralność dziennika.
Uprawnienia pracowników
Uprawnienia są zgodne z menu PrestaShop: przeglądanie, konfiguracja i eksport. Profil z prawem przeglądania widzi strony, preferencje i stan integralności; profil z prawem konfiguracji zarządza usługami, banerem, skanowaniami i publikacją polityki; tylko profil uprawniony do eksportu pobiera dziennik i ustawienia.
Zastosowania
- Sklep korzystający z GA4, Google Ads, Meta lub TikTok. Skrypty reklamowe i pomiarowe są blokowane do zgody, a potem ładowane według kategorii; Consent Mode v2 otrzymuje wybór.
- Sklep z filmami i mapami. Iframe'y YouTube, Vimeo i Google Maps są zastępowane blokiem wyjaśniającym: odwiedzający widzi, co jest zablokowane, i może to wyświetlić, akceptując kategorię funkcjonalną.
- Agencja prowadząca kilka sklepów. Każdy sklep zachowuje ustawienia i dziennik; eksport/import JSON i duplikowanie pozwalają zastosować tę samą konfigurację, a potem ją dostosować.
- Sklep, który otrzymał pytanie lub pismo o cookies. Skanowanie pokazuje, co ładuje się przed wyborem, nieznane domeny są klasyfikowane, a dziennik dostarcza numery referencyjne już zapisanych wyborów.
- Sklep, który chce zmienić CMP bez abonamentu. Moduł działa w sklepie, bez usługi hostowanej i bez konta: dane o zgodach pozostają w Twojej bazie.
Wymagania i zgodność
- PrestaShop 1.7.8, 8.0+ i 9.0+
- PHP 7.4 lub nowszy
- Ważna licencja aktywowana na stronie konfiguracji
- Szablony Classic i Hummingbird
- Zadanie cron (lub moduł „Menedżer zadań cron”) do zaplanowanych skanowań i konserwacji; konserwacja uruchamia się też przy pierwszym otwarciu panelu modułu każdego dnia
- Opcjonalnie: natywna geolokalizacja PrestaShop (baza MaxMind) do kierowania według kraju lub nagłówek kraju dostarczany przez CDN
- Interfejs i teksty po francusku, angielsku, hiszpańsku, włosku i polsku; każdy zainstalowany język może otrzymać własne teksty
Bez ważnej licencji moduł się wyłącza: baner nie jest już pokazywany, skrypty firm trzecich nie są już blokowane, a żaden wybór nie jest zapisywany. Ustawienia, usługi, dziennik i strona polityki zostają zachowane, a moduł włącza się ponownie, gdy licencja jest ważna.
Często zadawane pytania
Czy moduł naprawdę blokuje skrypty przed zgodą?
Tak, w przypadku skryptów, iframe'ów, pikseli i zasobów firm trzecich odpowiadających aktywnej usłudze. Moduł przepisuje HTML po stronie serwera: skrypt zachowuje adres, ale się nie wykonuje, iframe zostaje zastąpiony blokiem wyjaśniającym, a piksel traci źródło. Bez JavaScript nie ładuje się nic nieistotnego. Moduł nie może zatrzymać żądań, które wykonuje sam już dozwolony skrypt, konwersji po stronie serwera ani skryptu ocenionego przez eval: menedżer tagów trzeba zaklasyfikować w kategorii jego tagów albo oprzeć się na Consent Mode.
Czy potrzebne jest konto, klucz API lub zewnętrzna usługa?
Nie. Moduł działa całkowicie w Twoim sklepie: bez hostowanej CMP, bez rejestru w chmurze, bez wywołań zewnętrznej usługi i bez klucza API. Dane o zgodach pozostają w Twojej bazie. Linki do polityk prywatności dostawców to zwykłe linki otwierane w nowej karcie.
Jak udowodnić, na co zgodził się odwiedzający?
Każdy wybór otrzymuje numer referencyjny pokazywany odwiedzającemu i wiersz w dzienniku: data UTC, kategorie, czynność, wersje banera, polityki i zgody, kraj i sygnały. Wiersze są połączone skrótem SHA-256, a kontrola integralności zgłasza każdą zmianę lub usunięcie. To dowód techniczny, a nie kwalifikowany znacznik czasu: nie wykryje osoby, która z dostępem do bazy przeliczyłaby cały łańcuch.
Co się dzieje, gdy odwiedzający odrzuci lub wycofa zgodę?
Skrypty kategorii odrzuconych nie są ładowane. Przy wycofaniu moduł usuwa typowe cookies usług danej kategorii w domenie i domenach nadrzędnych, a następnie przeładowuje stronę, ponieważ raz wykonanego skryptu nie można zatrzymać. Wycofanie jest zapisywane jako wybór, z taką samą łatwością jak akceptacja. Cookies HttpOnly i cookies innych domen nie mogą zostać usunięte przez stronę: panel i polityka to wskazują.
Czy moduł jest zgodny z Google Consent Mode v2?
Wysyła sygnały oczekiwane przez Google: wartości domyślne przed jakimkolwiek tagiem, odmowę w UE, EOG, Wielkiej Brytanii i Szwajcarii, aktualizację przy każdym wyborze, czas oczekiwania i redukcję danych reklamowych. Google wymaga Consent Mode v2 do reklam i pomiarów w tych regionach; nie jest to samo w sobie obowiązek prawny. Aktywny musi być tylko jeden nadawca: wybierz moduł albo moduł Google Tracking i popraw źródło, jeśli oba wysyłają.
Czy moduł spowalnia sklep i czy działa z pamięcią podręczną?
HTML jest identyczny dla wszystkich odwiedzających, ponieważ wybór jest stosowany w przeglądarce: moduł jest zgodny z natywną pamięcią podręczną PrestaShop i z Cache Pro. Po stronie sklepu dodaje jeden plik JavaScript i jeden plik CSS, bez jQuery i bez wywołań zewnętrznych. Pamięć jest czyszczona przy każdym zapisie ustawień, który zmienia sklep; jeśli pamięć serwera lub CDN przechowuje Twoje strony, pamiętaj, by ją również wyczyścić.
Co się dzieje bez JavaScript?
Strona pozostaje użyteczna i nic nieistotnego się nie ładuje, ponieważ zneutralizowane elementy pozostają bierne. Jednak baner i panel nie mogą się pojawić ani zapisać wyboru bez JavaScript. Żadna zgoda nie jest zbierana, a kategorie nieistotne pozostają zablokowane. To ostrożne zachowanie, ale trzeba o nim wiedzieć, jeśli Twój szablon mocno opiera się na JavaScript.
Czy działa w multistore i na PrestaShop 1.7.8?
Tak. Moduł działa na PrestaShop 1.7.8, 8.0+ i 9.0+ z PHP 7.4 minimum, z szablonami Classic i Hummingbird. W multistore każdy sklep ma własne ustawienia, teksty, usługi, dziennik, skanowania i politykę; eksport i import JSON pozwalają skopiować konfigurację bez kopiowania dziennika ani statystyk.
Co się dzieje, gdy wygaśnie licencja?
Moduł się wyłącza: nie ma już banera, linku w stopce, blokowania skryptów firm trzecich, sygnału Consent Mode ani zapisywanych wyborów. Ustawienia, usługi, dziennik i strona polityki zostają zachowane, a strona polityki pozostaje opublikowana. Strona konfiguracji pozwala aktywować lub odnowić licencję; moduł włącza się, gdy tylko jest ważna.
Czy polityka cookies jest gotowa do publikacji?
To szablon wygenerowany z Twojego wykazu: opisuje kategorie, usługi, cookies i znane okresy, ale wymaga przeglądu i dostosowania do sklepu. Moduł pokazuje to ostrzeżenie i prosi o potwierdzenie przed publikacją. Nie zastępuje porady prawnej i nie certyfikuje zgodności Twojej polityki.
Czy to CMP certyfikowana przez IAB TCF?
Nie. Moduł nie generuje ciągów zgody IAB TCF i nie jest skierowany do wydawców reklamy programatycznej, którzy potrzebują certyfikacji wydanej przez IAB Europe. Nie obejmuje też systemów poza UE/EOG, Wielką Brytanią i Szwajcarią (CCPA/CPRA, LGPD itd.) ani rejestru zgód hostowanego w chmurze.
Wsparcie
Aby uzyskać pomoc, skontaktuj się z nami z panelu klienta WePresta lub e-mailem na adres mail@wepresta.shop, zgodnie z opcją wsparcia w Twoim planie.
Przed napisaniem przygotuj:
- wersje PrestaShop i PHP
- używany szablon
- adres dotyczynej strony i zrzut ekranu
- jeśli to możliwe, numer referencyjny dotyczącej zgody i datę problemu
Changelog
Version 1.0.0
- Blokuje skrypty, iframe'y, piksele i zasoby firm trzecich przed zgodą, a następnie ładuje je zgodnie z zaakceptowaną kategorią.
- Zastępuje iframe'y YouTube, Vimeo i Google Maps blokiem wyjaśniającym z przyciskiem wyświetlenia.
- Przechwytuje skrypty i iframe'y dodane po załadowaniu i zwalnia je, gdy kategoria zostanie zaakceptowana.
- Oferuje bibliotekę usług gotowych do klasyfikacji i usługi niestandardowe według domeny lub wyrażenia.
- Skanuje sześć stron sklepu i oznacza nieznane domeny, z zaplanowanymi skanowaniami i alertami e-mail.
- Proponuje baner w trzech pozycjach, dostosowywany według języka, ze sprawdzonym kontrastem i podglądem na żywo.
- Otwiera panel preferencji według kategorii z usługami, cookies i ich okresem.
- Pozwala zmienić decyzję przez zakładkę, link w stopce lub shortcode.
- Zapisuje każdą decyzję w dzienniku tylko do dopisywania, z numerem referencyjnym, eksportem CSV/JSON i automatycznym czyszczeniem.
- Łączy wiersze skrótem SHA-256 i kontroluje integralność dziennika.
- Wysyła sygnały Google Consent Mode v2 przed jakimkolwiek tagiem i współpracuje z modułem Google Tracking.
- Generuje politykę cookies w każdym języku i publikuje stronę CMS, z tabelą wielokrotnego użytku przez shortcode.
- Dodaje panel, kreator w czterech krokach, tryb testowy i stronę kontrolną dla pracowników.
- Obsługuje kierowanie według kraju, sygnały GPC i DNT, multistore i pięć języków.
- Działa z PrestaShop 1.7.8, 8.0+ i 9.0+ oraz PHP 7.4 minimum.

Powiązane artykuły

Zgoda na cookies w PrestaShop: blokuj przed wyborem
Baner, który się wyświetla, niczego nie blokuje. Ten przewodnik pokazuje, jak zablokować skrypty zewnętrzne przed wyborem w PrestaShop, zapisać każdą decyzję i…